20 ноября 2026 г.
Нейросеть для программирования на PHP: выбор помощника и проверка кода

Нейросеть для программирования на PHP выбирай по масштабу задачи: GitHub Copilot удобен для подсказок в редакторе, Claude Code - для правки нескольких файлов и запуска команд в проекте. Попроси маленький diff и тест на исходную ошибку. Затем проверь синтаксис PHP, зависимости Composer, тесты и работу с данными. Убедительный ответ агента не заменяет ни одной из этих проверок.
Мне ближе подход «один баг - одна проверяемая правка». В PHP-проекте вроде бы мелкое изменение обработчика запроса может затронуть маршруты, схему базы и шаблон. Поэтому вопрос «какая нейросеть лучше пишет PHP» без оговорки о проверке быстро превращается в спор по скриншотам. Ниже - конкретный маршрут для существующего проекта, а не обещание, что инструмент сам поймёт его правила.
Что поручать нейросети для программирования на PHP
Начни с объяснения кода. Покажи контроллер и вызываемый им сервис, попроси проследить путь данных: где валидируется параметр запроса, куда он попадает, что возвращается при пустом результате. Сверь ответ с настоящими вызовами методов. Такой режим полезен, когда файл достался от предыдущей команды и ты ещё не знаешь, где именно лежит контракт.
Следующая задача - тест для воспроизводимого бага. Например, обработчик поиска возвращает лишние записи, если клиент передал пустой фильтр. Сначала зафиксируй фактический ответ и ожидаемый, затем попроси тест, который падает на прежнем поведении. Исправление начинай после этого. Пример вымышленный: я не выдаю его за результат внедрения на клиентском сайте.
Генерация небольшого патча тоже годится: добавить обработку отсутствующего параметра, поменять одну ветку валидации, уточнить сообщение об ошибке. Я бы не отдавал агенту задачу «перепиши весь модуль заказов» без схемы данных и тестового стенда. Чем шире diff, тем сложнее заметить, что вместе с исправлением поменялась логика авторизации или запросов к базе.
Есть и честное ограничение: помощник видит только то, что ты дал ему прочитать и разрешил запускать. Если правила хранятся в миграции, а агенту показали один контроллер, он может придумать несуществующее поле. Подкинь связанные файлы и назови границу правки. Проси перечислить предположения отдельно от того, что найдено в исходниках.
Copilot или Claude Code: какой интерфейс выбрать
GitHub описывает Copilot как помощника с подсказками по мере набора кода, ответами на вопросы о репозитории и задачами, которые можно поручить агенту. Если тебе нужен короткий фрагмент внутри уже открытого PHP-файла, это удобный старт. Но и в режиме автодополнения принимать строку надо после чтения: модель не знает, какое поведение у вашего приложения считается правильным.
Claude Code читает кодовую базу, редактирует файлы и запускает команды. Его формат уместен, когда надо сопоставить контроллер, сервис, тест и конфигурацию Composer. Я бы выбрал его для ограниченного изменения сразу в нескольких файлах с условием «покажи diff и результат теста». Сам доступ к терминалу не является гарантией безопасности: проверь рабочую папку и разрешения до запуска.
| Ситуация в PHP-проекте | Разумный старт | Что показать человеку |
|---|---|---|
| Нужно понять один метод | Чат в привычном редакторе | Исходник и связанные вызовы |
| Дописать небольшую проверку | Подсказка Copilot или контролируемый агент | Diff и тест на ветку ошибки |
| Изменить обработчик вместе с сервисом | Агент с доступом к репозиторию | Список файлов, тесты и лог команд |
| Переработать запрос к базе | Сначала контракт данных, потом инструмент | SQL, ограничения доступа и тесты |
Это сравнение способов работы, а не замер качества моделей на PHP. Copilot тоже умеет агентные задачи; граница между продуктами меняется. Для базовой настройки есть отдельные материалы про Copilot и Claude Code. Здесь важнее то, как именно ты будешь принимать правку.
Как дать контекст PHP-проекта и не потерять требования
Плохая постановка: «почини поиск». По ней агент сам выбирает, что считать поиском, где менять фильтр и какой результат нужен для пустого ввода. Лучше приложить обезличенный пример запроса, нынешний ответ, ожидаемый ответ и путь до соответствующего теста. Добавь условия: сохранять публичный формат ответа, не отключать проверки прав доступа, не редактировать зависимости без причины.
Попроси сначала найти точку входа и перечислить связанные файлы. Отдельно спроси, откуда берутся имена полей базы и какая схема применяется в тестах. Контроллер, сервис и репозиторий данных могут жить в разных пакетах. Когда агент подсовывает имя метода, которого нет в текущей версии библиотеки, лучше обнаружить это до коммита, а не после деплоя.
Работай от существующего стека. Посмотри composer.json, composer.lock, тестовую конфигурацию и команды CI до просьбы добавить новые пакеты. Composer объясняет, что install при наличии lock-файла устанавливает зафиксированный набор зависимостей; validate проверяет манифест и согласованность lock. Это повод сохранять lock в уже существующем проекте, а не менять версии всего дерева ради одной функции.
Для формулировки задачи достаточно короткого шаблона: «Вот вход и неверный ответ. Найди правило, которое дало результат. Напиши тест до исправления. Исправь только сервис и тест, покажи diff. Не меняй схему и зависимости. Укажи команды проверки». Не надо грузить целиком приватную базу и конфиги с ключами. Очищенный фрагмент кода и тестовые данные обычно позволяют проверить гипотезу, не открывая доступ к реальным пользователям.
Как проверить PHP-код после правки нейросети
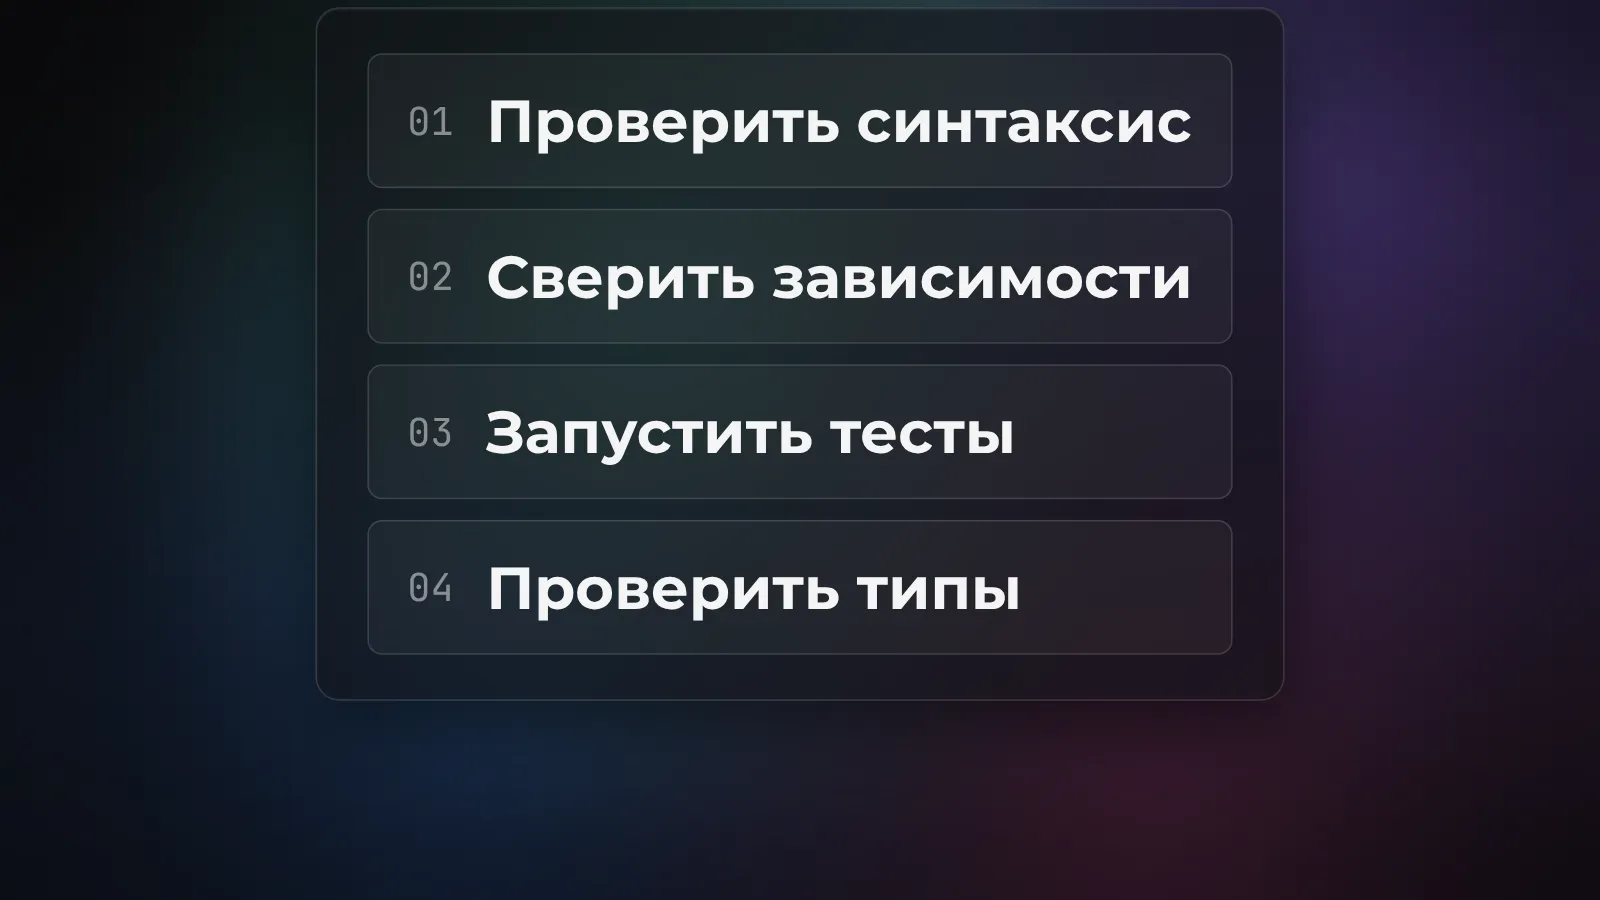
Проверяй по слоям. Сначала синтаксис конкретного изменённого файла: php -l src/SearchService.php. Руководство PHP уточняет, что -l проверяет синтаксис без выполнения кода. Значит, успешный ответ этой команды не проверяет ни корректность поиска, ни подключение к базе. Если изменилось несколько файлов, проверь каждый или используй принятую в проекте задачу CI.
Затем запусти composer validate. Если зависимости ещё не установлены на тестовой копии, используй composer install в рамках доверенного проекта с его composer.lock; не подменяй это слепым обновлением версий. При установке и исполнении зависимостей возможны сценарии и чужой код, поэтому не экспериментируй на рабочем сервере и не передавай агенту секреты окружения. Ошибку несовместимой платформы надо разобрать, а не скрывать флагом игнорирования требований.
После синтаксиса - тесты. Если проект использует PHPUnit и у него настроен набор тестов, запуск установленного исполняемого файла обычно выглядит как vendor/bin/phpunit. Руководство PHPUnit показывает, что при наличии конфигурации в текущем каталоге команда исполняет описанные в ней наборы. Проверь, что твой новый тест действительно входит в этот набор и падает на исходной версии. Зелёный тест без проверки исходного сбоя мог просто проверить не ту ветку.
Наконец, статический анализ. Если PHPStan уже установлен, запусти проектную команду. Для типичного расположения кода src и tests официальная инструкция приводит vendor/bin/phpstan analyse src tests; установка для нового проекта там описана как composer require --dev phpstan/phpstan. Не добавляй его в старый продукт автоматически: сначала посмотри правила команды и текущий уровень анализа. Если инструмент нашёл неизвестный символ, проверь автозагрузку и реальные версии пакетов, а не заклеивай ошибку исключением.
Я не запускал эти PHP-команды в своём окружении для этой статьи: здесь нет PHP и Composer. Это воспроизводимый порядок для проекта, где они установлены. Настоящим результатом будет лог твоей сборки и тестов, а не текст «всё проверено» в чате помощника.
Где PHP-правка выглядит правильной, но опасна
Самый неприятный случай - SQL, собранный из пользовательского ввода. Агент может предложить склеить строку запроса с параметром фильтра; пример пройдёт на простом значении и провалится на специальном. Для значений используй параметры подготовленного выражения: документация PDO::prepare запрещает подставлять данные пользователя прямо в запрос и объясняет, что плейсхолдеры представляют значения, а не имена таблиц или столбцов. Для динамического имени столбца нужен отдельный проверенный список допустимых имён.
Но подготовленный запрос не проверяет, имел ли пользователь право видеть выбранные строки. Отдельный тест должен проверять границы доступа: один пользователь не получает записи другого. То же с ошибками: корректный синтаксис и зелёный тест счастливого пути не покажут, что сервер вывел наружу подробности исключения или что невалидный ввод попал в базу без проверки.
Есть тонкий момент с результатом проверки. Проси агента объяснить, какие именно тесты прошли и какие остались за рамками. Команда php -l ничего не знает о SQL и правах доступа; PHPStan не исполняет приложение; тест проверяет только заданные сценарии. Нужен не один зелёный значок, а согласованная цепочка доказательств. Если сбой связан с внешней базой, отдельно различай ошибку окружения и ошибку логики приложения.
Когда принимать правку и когда отклонить
Мой короткий критерий: понятен исходный баг, новый тест падает до патча и проходит после, остальные тесты проекта не потеряны, diff ограничен задачей. Если сервис после исправления изменил публичный ответ, проверь, что клиентам это действительно нужно. Если агент удалил условие валидации ради зелёной сборки, это не исправление. Верни задачу на уточнение.
Начинай с маленького входа. Возьми функцию с известным поведением и несколькими граничными случаями, сравни два инструмента на одном контракте. Оценивай не только скорость набора, но и удобство ревью: понятны ли файлы, легко ли воспроизвести тест, не потерялись ли ограничения. Я бы выбрал того помощника, с которым проще поймать собственную ошибку до публикации кода.
Если задача шире языка, посмотри обзор помощников для программирования. Для конкретного PHP-проекта выбор остаётся земным: редактор и агент дают черновики, а решение принимают исходный контракт, тесты и человек, который отвечает за приложение.