29 октября 2026 г.
Нейросеть для программирования на C: выбор помощника и проверка кода

Нейросеть для программирования на C помогает написать черновик функции, объяснить указатели и предложить тест. Для подсказок прямо в редакторе начни с GitHub Copilot; для правок нескольких файлов в проекте попробуй Claude Code. Но принимать ответ на веру опасно: собирай код с предупреждениями, запускай тесты и санитайзеры памяти. Именно проверка отличает полезного помощника от уверенно написанного бага.
У C есть неприятное свойство: программа может собраться, а ошибку в работе с памятью ты увидишь позже. Поэтому дальше я разделю три вопроса: что поручать ИИ, какой интерфейс для этого удобнее и как проверить результат без гадания. Ниже есть автономный учебный пример, который можно повторить без установки нейросети.
Что нейросеть для программирования на C делает хорошо
Просить помощника написать маленькую функцию по чёткому контракту - разумный старт. Укажи типы аргументов, кто владеет выделенной памятью, что возвращается при пустом входе и как обрабатывается ошибка выделения. Потом попроси показать тесты для крайних случаев. При таком запросе ты получаешь код, который можно проверить, а не фрагмент, где приходится догадываться, что имелось в виду.
Вторая полезная задача - объяснение существующего кода. Возьми функцию, в которой передаются указатели, и попроси пройти по ней построчно: где память выделена, кто её освобождает, какие индексы разрешены. Для начинающего это способ быстрее найти место, которое надо разобрать по документации. Для опытного разработчика - быстрый черновик ревью. Оба варианта требуют сверить ответ с реальными вызовами функции.
Третий сценарий - подготовка тестовых входов. Если функция разбирает строку, попроси придумать пустую строку, ошибочный формат, слишком длинное значение и корректный обычный случай. Не подсовывай модели только счастливый путь: на нём C-код выглядит правильным чаще, чем на живых данных. Попроси явно описать, что считается ошибкой и когда вызывающий обязан освободить результат.
Я бы не доверял агенту без контроля массовую замену указателей или смену формата данных в большой кодовой базе. Одна неверная договорённость о владении памятью протащит ошибку через несколько модулей. Тебе нужен небольшой diff и понятный тест на каждое существенное изменение, а не объём сгенерированного текста.
Copilot или Claude Code: что выбрать для задачи на C
GitHub описывает Copilot как инструмент с подсказками внутри редактора, чатом и агентными возможностями. Если ты уже пишешь C в привычной IDE и хочешь получать продолжение строки или объяснение выделенного участка, это самый короткий путь. Но подсказка не знает автоматически всех требований проекта: предложенный кусок нужно прочитать и собрать. Автодополнение - удобство набора, а не сигнал корректности.
Claude Code - агент для работы с проектом через терминал. Его полезно рассматривать, когда задача затрагивает несколько файлов: исходник, заголовок, тест и описание сборки. Он может читать проект и предлагать изменения в контексте репозитория. Перед запуском на рабочем коде проверь разрешения агента и границы доступа. Наличие терминала у агента не отменяет твоего просмотра diff.
| Сценарий | С чего начать | Какой контроль поставить |
|---|---|---|
| Дописать небольшую функцию по известной сигнатуре | Copilot в редакторе | Прочитать подсказку и собрать файл |
| Понять чужой указатель и место освобождения памяти | Чат Copilot или Claude Code | Сверить объяснение с вызовами и тестами |
Исправить ошибку в нескольких .c и .h |
Claude Code с доступом к проекту | Ограничить правки, просмотреть diff, запустить сборку |
| Подготовить проверку граничных входов | Любой из двух помощников | Добавить тесты, которые падают до исправления |
Это таблица интерфейсов, а не измерение того, какая модель умнее в C. Я не запускал честное сравнительное испытание на одинаковом наборе проектов и не вывожу «победителя». У GitHub и Anthropic могут меняться модели внутри продуктов, доступ и условия оплаты. Если нужен обзор начальной настройки, есть отдельные статьи про Copilot и Claude Code.
Как поставить задачу, чтобы проверить ответ
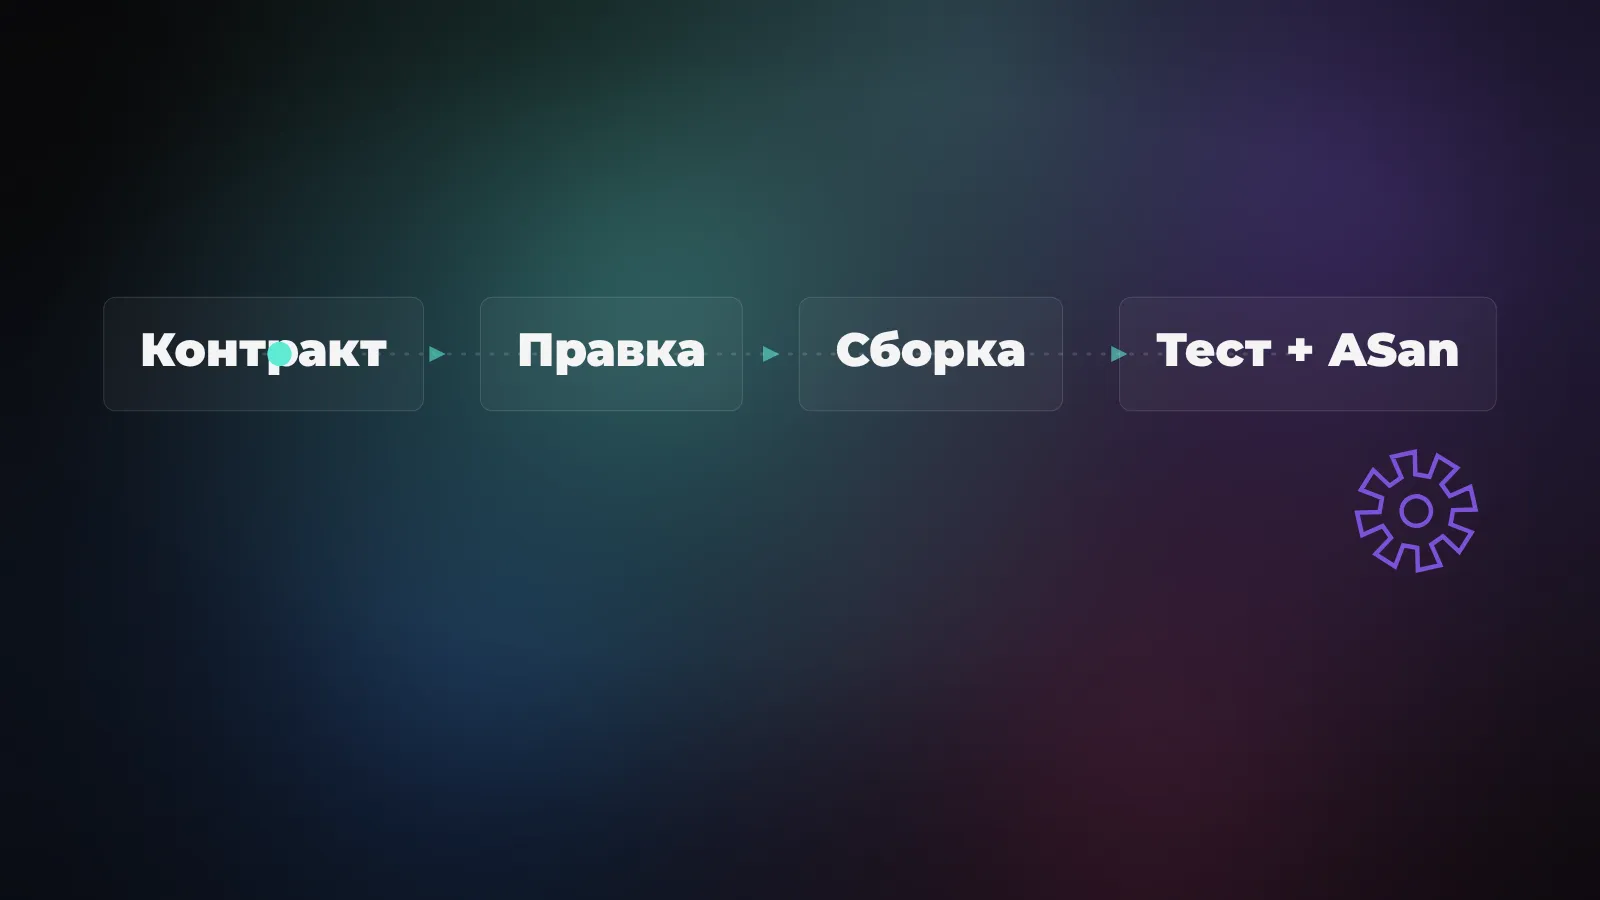
Формулировка «напиши мне безопасный парсер на C» слишком широкая. Модель сама придумает формат входа, поведение при ошибке и жизненный цикл возвращаемой памяти. В проекте эти договорённости уже есть. Дай сигнатуру функции и примеры: строка из нескольких полей, пустая строка, повреждённый ввод. Скажи, должен ли вызвавший код освобождать результат и какой код ошибки возвращать.
После первого ответа попроси объяснить инварианты. Могут ли индексы выйти за пределы буфера? Что произойдёт, если malloc вернёт NULL? Вызывается ли free на каждой ветке выхода? Эти вопросы полезнее общего «проверь безопасность». Если в ответе появилась сторонняя библиотека, которой нет в проекте, уточни, допустима ли новая зависимость. Помощник не знает политику твоего репозитория, пока ты её не дал.
Когда предложен патч, посмотри, какие строки изменились вне целевой функции. В C ошибка бывает в заголовке: сигнатуру поменяли, а один из вызывающих модулей оставили старым. Собери весь проект обычной командой, а не только отдельный файл. Если сборка в проекте управляется Make или CMake, запускай принятую в проекте цель. Пример ниже специально автономный, чтобы показать механику на одном исходнике; он не заменяет существующий build-процесс.
Проверка кода с GCC: воспроизводимый пример
Вот небольшой учебный файл. Он выделяет память, заполняет массив, выводит последнее значение и освобождает буфер. Число элементов фиксировано только для демонстрации; в реальном проекте размер нужно брать из требования и обрабатывать нулевой ввод.
#include <stdio.h>
#include <stdlib.h>

int main(void) {
    int *numbers = malloc(3 * sizeof *numbers);
    if (numbers == NULL) return 1;
    for (size_t i = 0; i < 3; ++i) numbers[i] = (int)i + 1;
    printf("%d\n", numbers[2]);
    free(numbers);
    return 0;
}
Сохрани его как example.c и в среде с установленным GCC проверь предупреждения и санитайзеры раздельно:
gcc -std=c11 -Wall -Wextra -Werror -O1 -g example.c -o example
./example
gcc -std=c11 -Wall -Wextra -O1 -g -fsanitize=address,undefined -fno-omit-frame-pointer example.c -o example-asan
./example-asan
В исходнике печатается последний элемент массива: numbers[2]. Проверь результат запусков в своей среде; я не выдаю пример за независимый тест конкретной установки GCC. Опции предупреждений описаны в справке GCC. -Werror намеренно делает предупреждения ошибками сборки; GCC советует не совмещать его с санитайзерами из-за ложных предупреждений, поэтому здесь две команды. Если в старом проекте много известных предупреждений, сначала разберись с ними, а не применяй -Werror ко всему репозиторию вслепую.
Здесь есть важная граница. Успешный запуск примера доказывает, что именно этот вход отработал без обнаруженной ошибки. Он не доказывает безопасность любого другого входа. Нужны тесты на допустимые и плохие значения, а для серьёзной библиотеки ещё и проверка интерфейса между модулями. Не выдавай зелёную сборку за сертификат правильности сгенерированной функции.
Что ловят санитайзеры и где они бессильны
Флаги -fsanitize=address,undefined добавляют проверки в исполняемый файл. Документация GCC по инструментированию описывает AddressSanitizer для некоторых ошибок доступа к памяти и UndefinedBehaviorSanitizer для некоторых случаев неопределённого поведения. Проверка срабатывает, когда тестовый запуск действительно проходит по проблемной ветке. Если этот путь не достигнут, ошибка может остаться невидимой.
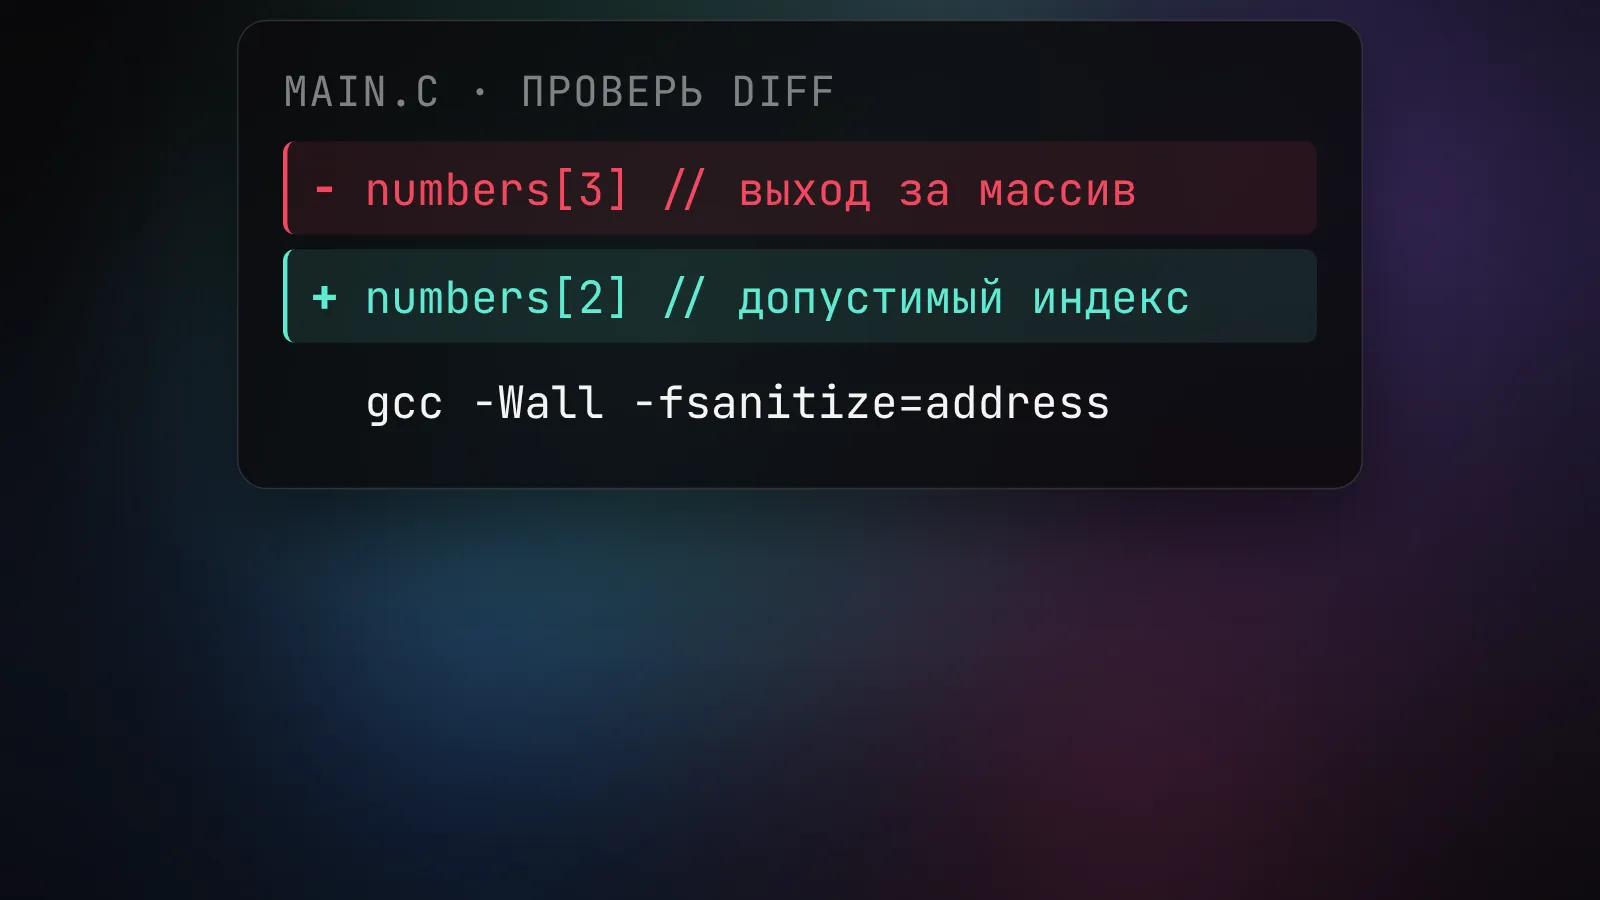
Представь, что модель поменяла границу цикла и теперь читает элемент после конца массива. Компилятор может ничего не сказать о таком участке, а тест с подходящим входом и включённым санитайзером сообщит о проблеме. Но это лишь один вид дефекта. Неверная бизнес-логика, сломанный протокол обмена, случайно изменённый формат файла и гонка в многопоточном коде не становятся корректными только от двух указанных флагов.
Если инструмент сообщает об ошибке, не проси ИИ «сделать так, чтобы красного больше не было» без дополнительных условий. Так агент может убрать тест или выключить флаг. Передай ему полный диагностический вывод, попроси объяснить причину, затем проверь, что исправлена именно ошибочная операция, а проверка осталась включённой. Удобная дисциплина: сначала воспроизводящий тест, затем минимальный патч, потом повторный запуск.
Как принять или отклонить правку помощника
Я бы принимал изменение по короткому списку вопросов. Понятен ли контракт функции? Проверены ли границы массивов, нулевые указатели и все пути освобождения ресурсов? Собирается ли весь проект с его реальными флагами? Падает ли старый тест на исходной ошибке, если это был фикс? Проходит ли тест после патча с санитайзерами? Если на вопрос нельзя ответить, правка ещё не готова к коммиту.
Нейросеть полезна как собеседник при ревью: «назови вход, на котором этот код выдаст неверный результат» иногда вскрывает ошибку быстрее, чем просьба «исправь всё». Но критические места я проверял бы вручную по исходным требованиям и тестам. Скомпилировать один локальный пример и проверить реальные ветки в чужом проекте - разные масштабы работы; не переноси успех первого на второй.
Если выбираешь между сервисами только по популярности, загляни в обзор нейросетей для программирования, но для C выстави свои критерии: читаемая работа с указателями, отсутствие новых зависимостей, сохранение контрактов в .h, повторяемый тест на ошибку. Я бы взял инструмент, который удобнее в твоём редакторе, а доказательства корректности оставил компилятору, тестам и своему ревью.