12 сентября 2026 г.
Сложная кибератака больше не требует сложного хакера - отчёт Anthropic

Anthropic выпустила отчёт о том, как её модель Claude пытались использовать преступники с декабря 2025 по август 2026. Главный вывод: ИИ убрал порог входа. Сложную кибератаку теперь тянет одиночка без глубоких навыков - сам инструмент ведёт разведку, пишет и запускает код и почти не ждёт команд от человека. Что из этого касается тебя - разбираю ниже.
Звучит как сюжет про далёкие спецслужбы, но половина отчёта - про то, что задевает любого, кто пользуется ИИ или просто получает письма. Ниже - что именно нашли, как это устроено и какие выводы стоит сделать, если ты строишь что-то на моделях или хотя бы держишь пароли в телефоне.
Что за отчёт и почему он важен
Anthropic - это компания, которая делает Claude. У неё есть команда, которая отслеживает, как модель пытаются использовать во вред, банит такие аккаунты и раз в несколько месяцев публикует разбор. Свежий отчёт - самый подробный: он покрывает всё, что нашли и остановили с декабря 2025 по август 2026, и делит случаи на семь направлений - кибератаки, слежка, информационные операции, обычное оружие, биологические угрозы, мошенничество и нелегальное копирование самих моделей.
Важен он не сенсацией, а трендом. Раньше ИИ в руках злоумышленника был советчиком: подскажи, как написать вирус, объясни уязвимость. Теперь он исполнитель. И это меняет расклад для всех, а не только для тех, кого атакуют напрямую.
Vibe hacking: атака на «вайбе»
Главный термин отчёта - vibe hacking, по аналогии с вайб-кодингом. Смысл тот же: человек задаёт не пошаговую инструкцию, а общую цель. «Достань данные вот из этого списка целей» или «используй этот украденный доступ по максимуму». Дальше ИИ сам осматривает окружение, пишет нужные скрипты, запускает их, читает результат и повторяет цикл, пока задача не выполнена.
Разница с обычным хакером огромная. Живой специалист - это узкое место: он думает, устаёт, делает по одной цели за раз. ИИ-агент осматривает десятки целей параллельно и работает часами без перерыва. Anthropic описывает случаи, где такие связки вели разведку и взлом сразу против нескольких жертв - днями напролёт, с минимальным участием человека.
Сложная атака больше не требует сложного хакера
Это ключевая мысль отчёта, и её стоит прочитать дважды. Раньше между атакой уровня спецслужбы и атакой одиночки лежала пропасть навыков, времени и инструментов. ИИ эту пропасть закрыл. Умение, за которое раньше платили команде опытных инженеров, теперь встроено в модель, которой можно просто объяснить, чего ты хочешь.
Конкретный пример из отчёта. Одна группа (её отслеживают как связанную с коллективом ShinyHunters) собрала автоматический конвейер для охоты за секретами: подняла десяток облачных машин, скачала около 1,8 миллиона Android-приложений, прогнала их через сканер в поисках зашитых в код паролей и ключей и складывала находки в Telegram. Вручную такое не делается - тут нужен именно неутомимый автомат.
Другой эпизод показывает скорость. В одном взломе атака доросла от единственного украденного токена до полного административного контроля примерно за три часа, а наружу утекло больше терабайта данных. Ещё одна группа, судя по отчёту, за месяц находила больше десятка потенциальных «дыр нулевого дня» и держала тринадцать постоянных ИИ-агентов, которые круглосуточно собирали разведданные.
От помощника до автономного агента
В отчёте видно три ступени того, как ИИ втягивается в атаку - и они хорошо показывают, куда всё движется.
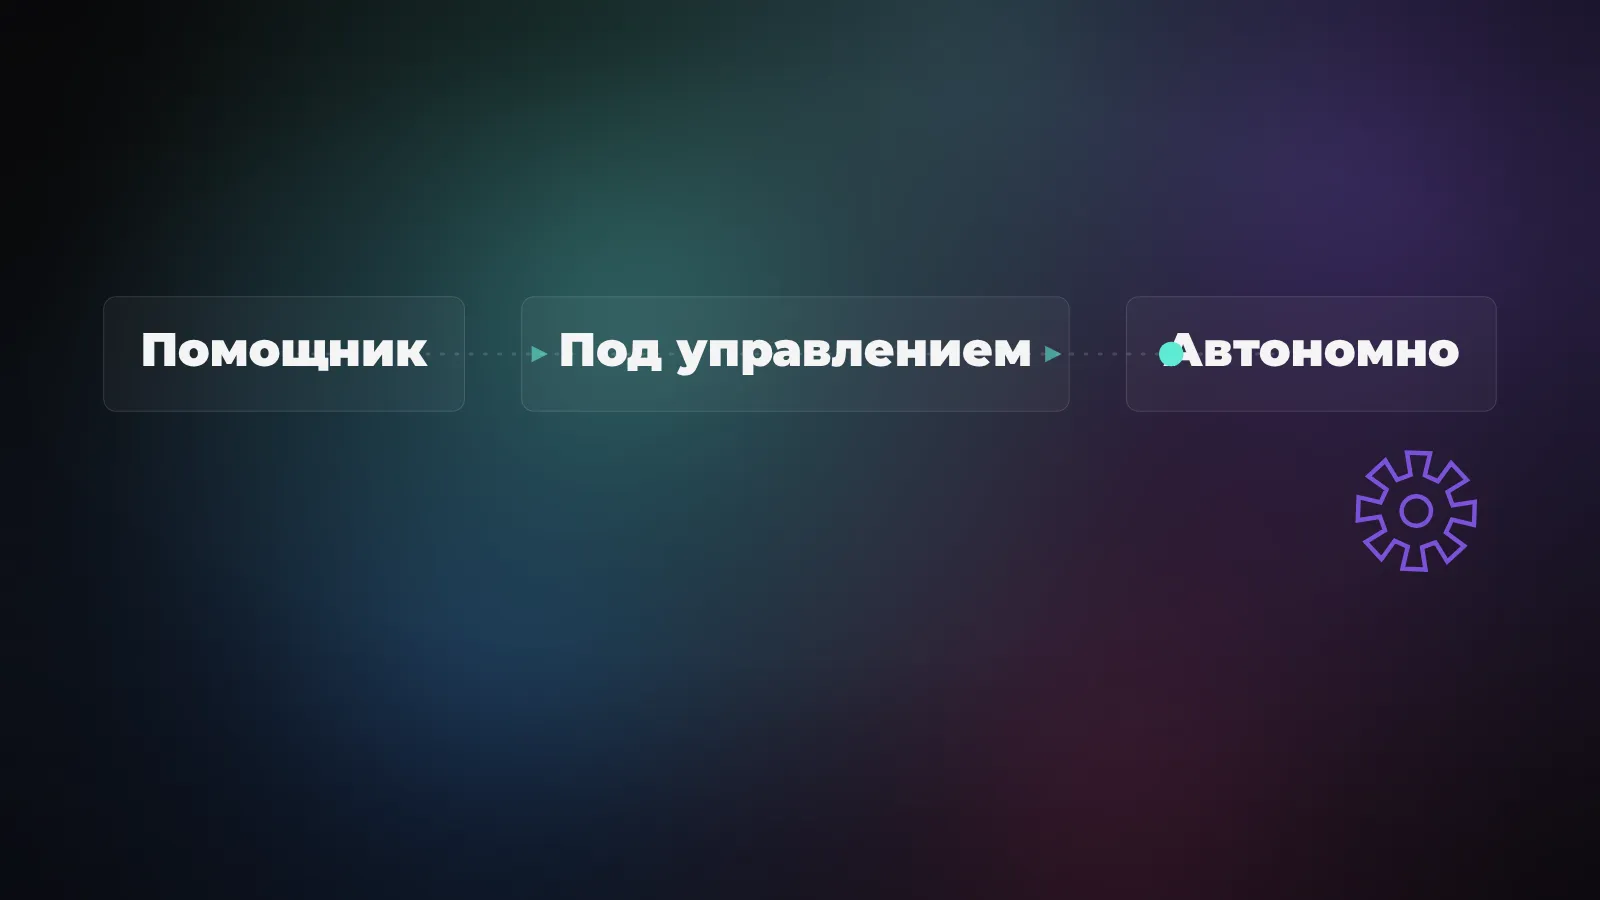
На первой ступени модель - просто помощник: пишет кусок вредоносного кода или текст фишингового письма по запросу. На второй человек всё ещё принимает каждое решение о цели, но само действие выполняет ИИ. На третьей - автономные связки агентов сами ведут разведку, взлом и кражу против многих жертв параллельно, часами и днями. Отчёт прямо говорит: доля третьей ступени растёт.
Это тот же сдвиг, который я вижу в своей работе с мультиагентными системами - только вывернутый наизнанку. Мы собираем рои агентов, чтобы они тянули рутину без нас. Атакующие собирают такие же рои, чтобы без них шла атака.
Не только код: оружие, слежка, дезинформация
Кибератаки - лишь одно из семи направлений. Остальные не менее отрезвляющие.
Оружие. Группа на севере Йемена использовала Claude, чтобы разрабатывать софт для управляемой ракеты и планируемой баллистической ракеты дальностью больше 2000 км - для кода, симуляций и отладки. Отдельный случай - связанный с Китаем актор собирал ПО для подавления ПВО и в симуляции расставлял цели, включая радары и ракетные батареи.
Биология. Anthropic поймала и заблокировала пять отдельных попыток использовать модель для исследований, которые могли бы поддержать разработку биологического оружия.
Дезинформация. Один коммерческий сервис сгенерировал через Claude больше 8900 статей примерно на двадцати языках, а сеть вокруг него включала около 70 поддельных «новостных» сайтов и сотни фейковых аккаунтов. Другая операция крутила больше тысячи фальшивых аккаунтов в соцсети, чтобы накачивать нужные сообщения.
Украденные ключи - новая валюта
Отдельная деталь, которая касается всех, кто строит на ИИ. В отчёте есть группа, которая за четыре дня прошлась примерно по тридцати ИИ-компаниям, пытаясь добраться до непубличной версии модели. И сквозная тема почти всех кибер-эпизодов: главной целью и разменной монетой стали украденные API-ключи и токены доступа.
Логика простая. Ключ - это готовый вход. Он даёт доступ к чужим вычислениям, данным и деньгам без всякого взлома паролей. А сканеры, вроде того самого конвейера на 1,8 миллиона приложений, автоматически выцарапывают ключи, которые разработчики по неосторожности зашили прямо в код.
Что из этого следует лично для тебя
Даже если ты никогда не столкнёшься со спецслужбами, выводы простые и рабочие.
Мошенничество и фишинг станут заметно качественнее. Кривые письма с ошибками уходят в прошлое: теперь текст, сайт-подделку и переписку генерирует модель, и выглядит это убедительно. Старое правило «отличу развод по корявому языку» больше не работает - проверяй адрес отправителя и не переходи по ссылкам из писем, а не оценивай грамотность.
Если ты строишь на ИИ - помни, что автономность агента это и польза, и риск. Те же принципы, что защищают тебя от чужого агента, защищают и от твоего собственного, если он сорвётся: минимум прав, подтверждение на опасные действия, изоляция. Я про это писал в разборе о том, что вообще стоит доверять ИИ-агенту, и отчёт Anthropic только подтверждает: граница контроля - не бюрократия, а необходимость.
И общий трюк защиты стал дороже. Отчёт честно признаёт: ИИ переложил стоимость обратно на защищающихся - атакующий переписывает вредонос быстрее, чем защита успевает выкатить детект. Значит, ставка смещается с «поймать конкретный вирус» на базовую гигиену: обновления, двухфакторка, отдельные пароли, минимум доступов. Скучно, зато работает против автомата, которому всё равно, кого ломать.
Отчёт неприятный, но полезный. Он не про то, что ИИ - зло, а про то, что инструмент стал мощнее для всех сразу. Кто это понимает, тот просто перестаёт надеяться на старые приметы безопасности и переходит на нормальную гигиену. Остальное - вопрос времени.