15 октября 2026 г.
Gemma против мошенников: как ИИ проверяет переписку на телефоне

Google DeepMind и сингапурское агентство GovTech сделали модель, которая должна распознавать мошенническую переписку прямо на смартфоне. Сначала дешёвый фильтр смотрит входящее сообщение, затем дообученная Gemma проверяет контекст разговора. Переписку для анализа не требуется отправлять на сервер. Но установить именно эту защиту сегодня нельзя: приложение и дата публичного запуска пока не объявлены.
Новость вышла 14 октября. Меня здесь зацепила развилка: чтобы заметить обман, компьютеру иногда нужно прочитать несколько реплик подряд; но читать чужие личные чаты на сервере компании тоже идея так себе. Авторы проекта предлагают третий вариант - читать на устройстве самого владельца. В нём есть польза и неприятные вопросы, которые рекламный заголовок обычно пропускает.
Почему обычный спам-фильтр пропускает такую схему
Сообщение «переведи деньги» легко пометить как подозрительное. Гораздо сложнее история, где незнакомец несколько дней знакомится с человеком, затем представляется сотрудником банка и только после этого просит «защитить счёт» переводом. Если оценивать только последнюю фразу, потеряешь способ, которым собеседника к ней подвели. А если искать по ссылке или номеру телефона, мошенник просто поменяет ссылку и номер.
В анонсе DeepMind говорится о местных схемах: притворяются банками, государственными учреждениями и знакомыми для региона людьми. Разработчики дообучили небольшую модель семейства Gemma на примерах таких разговоров. Тут слово «местных» существенно: та же просьба в разном языке и контексте может выглядеть по-разному. Универсальный детектор, обученный на типовых фишинговых письмах, не обязан понимать длинный чат с постепенным наращиванием доверия.
Масштаб проблемы в Сингапуре большой. DeepMind со ссылкой на местные данные пишет о потерях более S$4 млрд с 2019 года; это сумма по мошенничеству в стране, а не ущерб именно от переписок, которые новый ИИ якобы уже предотвратил. Сингапурское министерство цифрового развития на конференции 14 октября отдельно подтвердило сотрудничество с Google по локальному распознаванию обмана. О результативности готового приложения там не сообщали.
Как работают два фильтра на смартфоне
Весь входящий поток отдавать языковой модели было бы расточительно для батареи. Поэтому в описании проекта два этапа. Первый - лёгкий классификатор быстро отсеивает обычные сообщения. Если он заметил подозрительный признак, второй этап передаёт более длинный кусок переписки дообученной Gemma. Та смотрит, как развивался разговор, и предлагает предупредить человека или не поднимать тревогу.
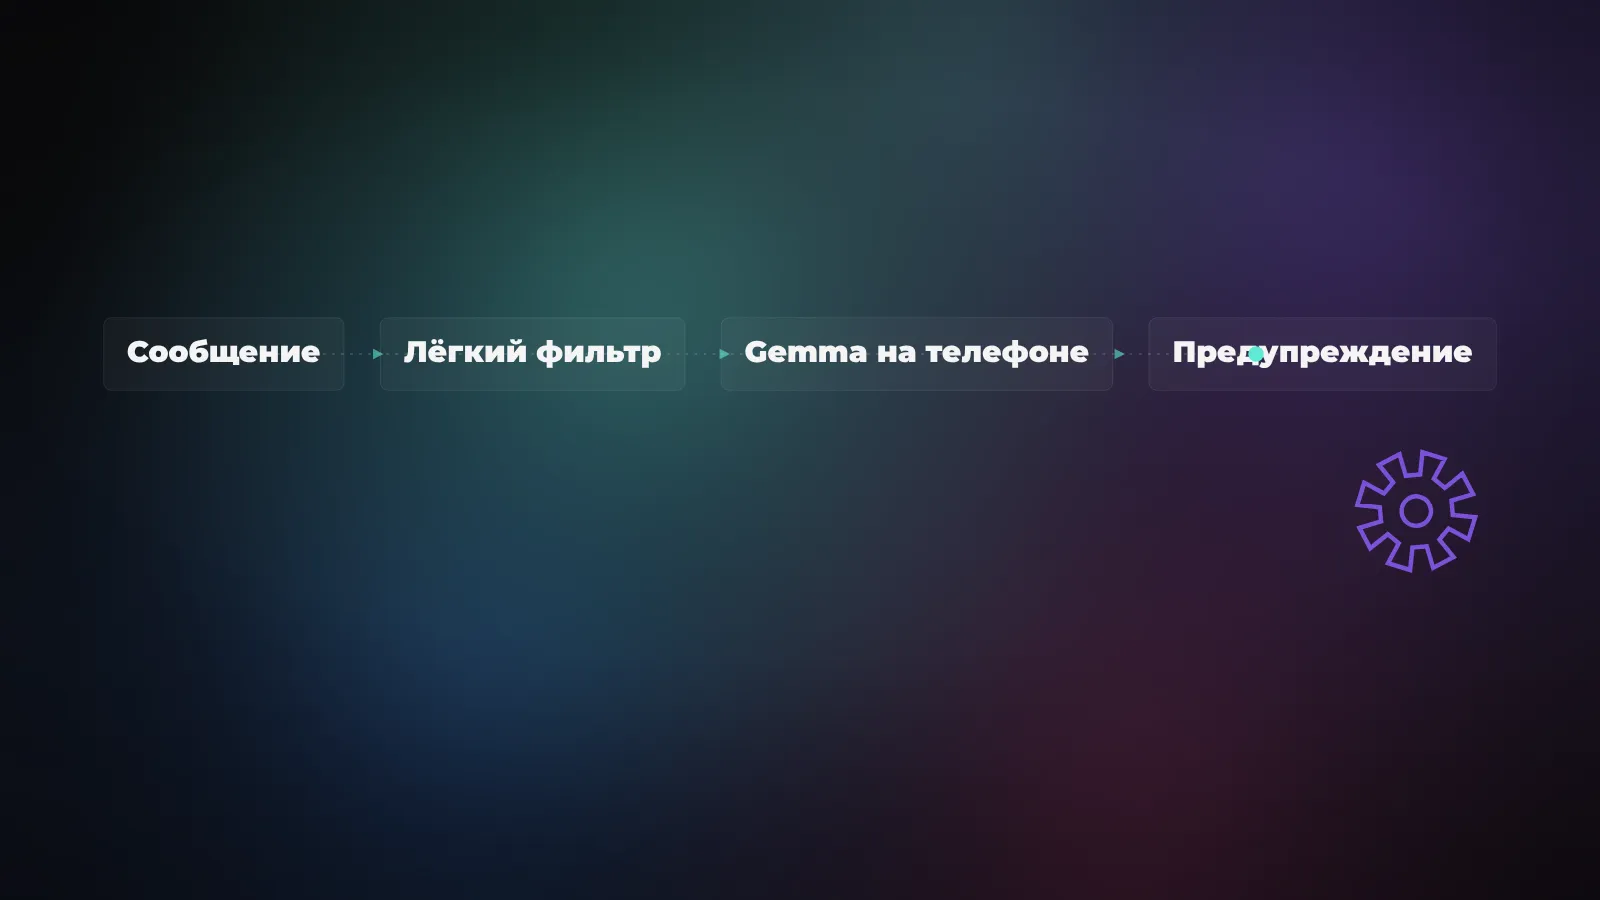
Это похоже на охранника у входа и специалиста, которого вызывают только при странном случае. Но сравнение имеет предел: нам не дали порог первого фильтра, размер анализируемого окна, точную версию Gemma или замер расхода батареи. Нельзя сейчас обещать, что защита сработает за определённое число миллисекунд на твоём телефоне. В документации Gemma для мобильных устройств описаны способы запускать модели на Android и iOS. Документация показывает техническую возможность локального запуска семейства, а не готовый пакет именно этой антифрод-модели.
Когда в анализируемом разговоре обнаружен паттерн манипуляции, приложение должно показать предупреждение с предложением остановиться перед передачей денег или личных данных. Само по себе предупреждение не блокирует перевод и не устанавливает виновность собеседника. Ложная тревога способна испортить нормальный разговор; пропущенная тревога создаёт обманчивое чувство защищённости. Для обоих случаев нужны измерения на реальном использовании, которых в анонсе нет.
Что происходит с зашифрованной перепиской
Сквозное шифрование защищает сообщение на дороге между собеседниками: сервер мессенджера не видит текст, зато телефон получателя расшифровывает его для показа. Signal подробно объясняет, что содержимое истории живёт на устройствах, а его сервер не имеет к нему доступа. Поэтому серверный антиспам, читающий весь разговор, плохо сочетается с такой архитектурой. Локальный анализ технически может работать уже после расшифровки на устройстве, не передавая текст в облако.
DeepMind утверждает, что при будущем развёртывании ни Google, ни правительство Сингапура не получат доступ к разговорам через модель. Доступ приложения к переписке, по заявлению разработчиков, возможен с согласия пользователя и в рамках правил этого приложения. Это обещание относится к запланированной интеграции, а не к уже проверенному мной приложению: его не назвали и разрешения показать ещё нельзя.
И тут я бы не выдавал локальность за полную приватность. Если приложение на самом телефоне способно читать разговор, важно, кто выпускает обновления модели, где хранятся логи, видит ли оператор метаданные и можно ли выключить функцию. Шифрование канала не отвечает на эти вопросы. Позиция самого Signal о сканировании на стороне клиента заметно строже: доступ сканера к содержимому на телефоне тоже может ослабить обещание приватного общения. Это аргумент против обязательного, непрозрачного сканирования, а не свидетельство, что сингапурский проект уже читает чаты без разрешения. Отдельно я уже разбирал, обучаются ли сервисы ИИ на твоих чатах: это другой вопрос, чем локальная проверка одного разговора.
Где обучали модель и какие результаты показали
Обучение и использование - две разные стадии. По словам DeepMind, дообучение происходило в среде Google Cloud, которую контролировал GovTech. Для него брали обезличенные материалы из сообщений о мошенничестве и разведывательных сводок; личные данные граждан, согласно анонсу, исключили. Обработка будущих пользовательских бесед должна идти локально. Формулировка «на устройстве» относится именно к работе приложения, а не к месту проведения дообучения.
Разработчики пишут, что проверяли модель на синтетических диалогах и локальных корпусах. Таблицы с точностью, долей пропусков и ложных срабатываний при этом нет. Не опубликованы размер весов, минимальные требования к памяти и список языков, на которых защита доказала эффективность. Значит, заявление «умеет отличать нормальный разговор от обмана» пока читается как цель и результат внутренних тестов, а не как независимо воспроизведённая гарантия.
Сингапур уже использует отдельное приложение ScamShield: там можно вручную проверить подозрительный номер, сообщение или ссылку. Его описание на сайте проекта не делает новый модуль Gemma встроенной функцией ScamShield. Смешать существующее приложение и вчерашний анонс очень легко; я бы не советовал искать переключатель, которого разработчики ещё не показали.
Можно ли попробовать похожую защиту сейчас
Если у тебя совместимый Pixel в поддерживаемой стране, у Google уже есть отдельная функция Scam Detection для сообщений. Она проверяет уведомления поддерживаемых приложений на самом устройстве; в США может использовать и вводимый текст в отдельных приложениях. На Pixel путь в документации такой: «Настройки» → «Безопасность и конфиденциальность» → «Дополнительные настройки безопасности» → «Scam Detection» → «Message scams». Названия пунктов в переводе интерфейса могут отличаться. Доступность зависит от страны и языка: в опубликованном списке языков русского нет. Функция Pixel - уже существующий продукт, не сингапурская дообученная Gemma.
Если у тебя обычный Android, iPhone или Pixel вне поддерживаемого сценария, от этой новости ничего настраивать не нужно. Проверь доступные защитные функции своего устройства и разрешения приложений отдельно. Не выдавай любому новому приложению полный доступ к уведомлениям и сообщениям ради обещания «антискама»: разработчик такого приложения получает возможности читать содержимое, независимо от красивого слова «локально». Для своих экспериментов с Gemma у Google есть AI Edge Gallery, но загрузить туда общую Gemma и получить тот же сингапурский детектор нельзя: опубликованного чекпойнта проекта в анонсе нет.
Полезный тест без всякой модели: если якобы банк, коллега или чиновник в чате требует срочно отправить деньги, закрыть доступ к счёту переводом или сообщить код, остановись и выйди из разговора. Найди номер организации самостоятельно на её официальном сайте и позвони туда, а не по номеру собеседника. Сингапурский ScamShield прямо предупреждает, что госслужащие не требуют переводов денег или банковских паролей по телефону, и предлагает проверять сомнительные обращения через официальный канал. Модель может помочь заметить схему, но окончательное решение о платеже остаётся за человеком.
Что я бы проверил перед включением
Когда интеграция выйдет, первым делом я посмотрю не на число «пойманных мошенников» в презентации. Хочу увидеть список поддерживаемых мессенджеров и языков, понятный запрос согласия, настройки отключения и отдельные данные по ошибкам. Особенно важен ответ на простой вопрос: пересылается ли куда-то фрагмент диалога, если пользователь пожаловался на ложную тревогу? У существующей функции Pixel отправка выбранного сообщения в Google для улучшения защиты возможна по выбору пользователя; переносить это поведение на будущий сингапурский продукт без документации нельзя.
Для разработчика здесь есть здравый инженерный приём: дешёвый первый фильтр бережёт батарею и пропускает к дорогой модели только подозрительное; контекст разговора даёт больше, чем одно слово «срочно». Тот же принцип пригодился бы при проверке заявок, отзывов или входящих писем, если сначала отделить безобидную массу от того, что требует внимательного чтения. Но метрики в своей задаче придётся собрать самому. Сингапурский анонс не продаёт готовую «точность мошенничества» для любой страны и любого языка.
Мне нравится, что защита может появляться до перевода, прямо в момент подозрительной переписки. Настораживает, что пока это ещё проект интеграции без публичной оценки ошибок. Я бы не менял свои привычки проверки платежей на обещание будущей модели. Сначала дождался бы конкретного приложения, посмотрел разрешения и результаты независимого теста, а уже потом разрешил ему читать личный чат.
Источники
- Google DeepMind: совместная работа с GovTech и двухэтапная схема - первичный анонс, границы доступа и отсутствие публичных метрик.
- Министерство цифрового развития Сингапура: выступление 14 октября - подтверждение проекта со стороны государства.
- Google AI for Developers: Gemma на мобильных устройствах и Pixel Scam Detection - инструменты разработчика и отличие уже работающего продукта.
- Signal: история сообщений на устройстве и позиция о клиентском сканировании - устройство сквозного шифрования и спор о границах приватности.
- ScamShield: проверка подозрительных сообщений - уже доступные действия без новой модели.