5 ноября 2026 г.
OpenAI нашла 948 уязвимостей Linux: что уже исправлено и что делать

OpenAI сообщила о 948 уникальных уязвимостях повышения прав в ядре Linux, для которых её система подготовила варианты исправлений. Это не означает, что все 948 патчей уже приняты и установлены у пользователей. Если у тебя сервер на Linux, проверь обновления своего дистрибутива и не определяй защищённость машины по громкой цифре из новости.
В Reddit заголовок поста утверждает, что OpenAI исправила 948 уязвимостей. Я полез в исходный отчёт компании и увидел другую цепочку: поиск, воспроизведение, проверка возможности получить root, подготовка патча, проверка человеком и работа с сопровождающими ядра. Между этими этапами проходят дни и недели. От этого различия зависит, нужно ли тебе сейчас что-то срочно менять в настройках.
Что именно нашла OpenAI
Начнём с единиц измерения. По отчёту исследователей агенты выдали 2308 кандидатов после удаления дублей. В изолированной среде удалось воспроизвести 1724 случая. В подробном разделе компания сообщает о 1169 рабочих эксплойтах локального повышения привилегий и 948 отдельных патчах после анализа вариантов. Во вступлении того же отчёта фигурируют «948 эксплойтов» без пояснения разницы с 1169: формулировки расходятся. Компания использует число отдельных патчей для оценки уникальных случаев повышения прав; число работающих примеров не следует выдавать за число разных причин.
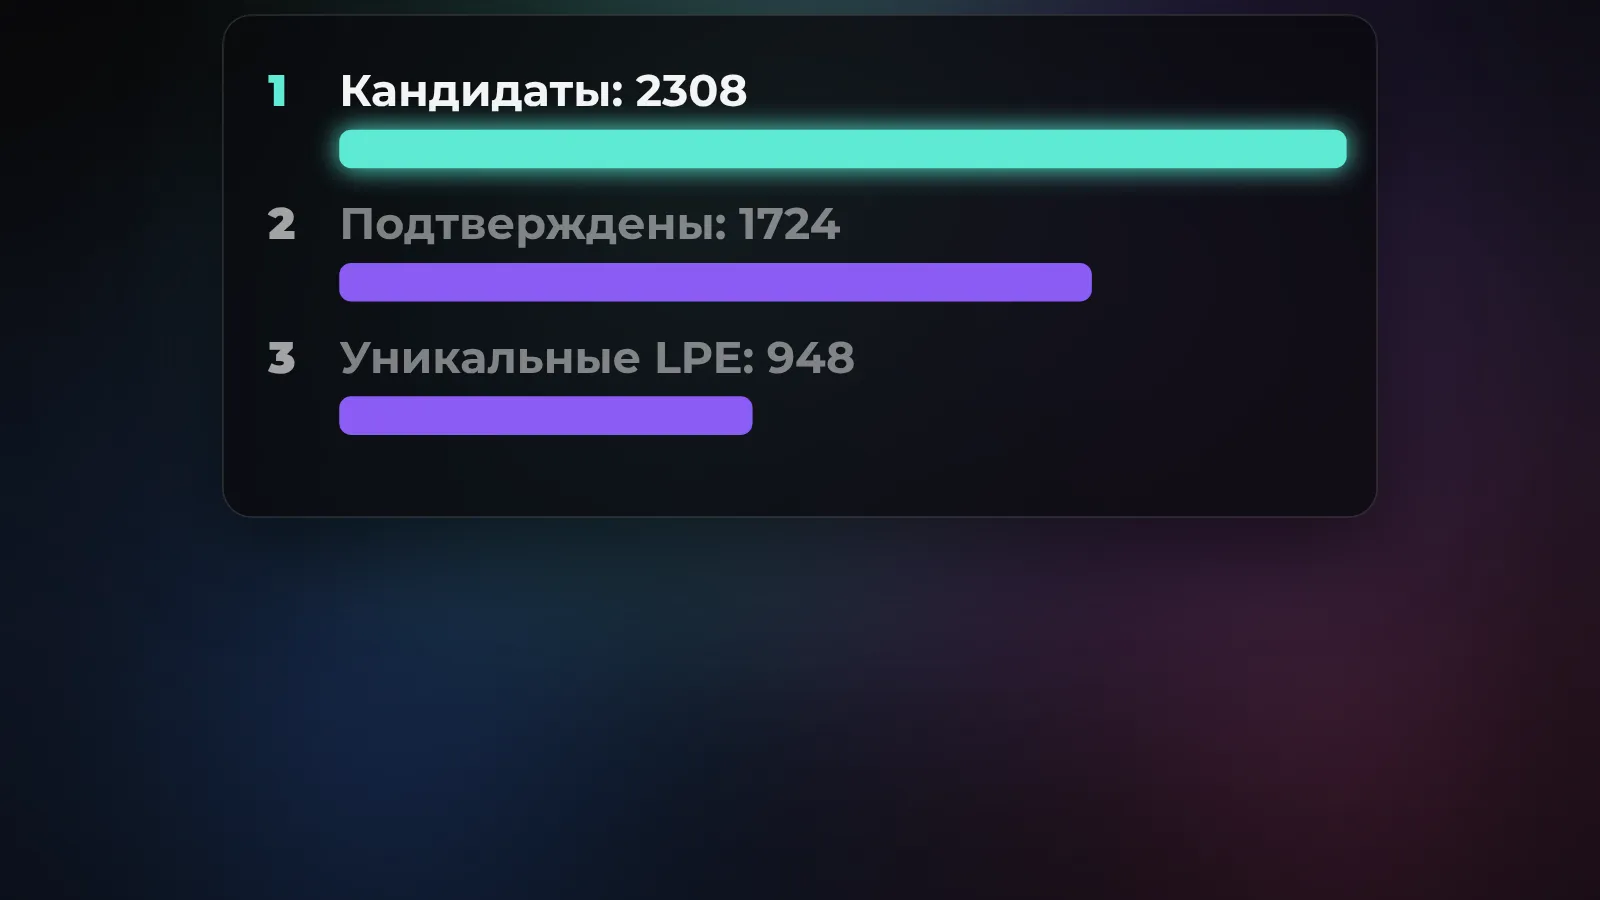
Почему эксплойтов больше, чем уникальных уязвимостей? Один и тот же дефект может проявляться несколькими путями. Подсчёт отдельных рабочих примеров не равен подсчёту разных причин. И наоборот: воспроизвести сбой памяти ещё не значит показать получение прав администратора. Это три разных результата, которые в заголовках легко слипаются в одну цифру.
Локальное повышение привилегий, или LPE, означает, что человек с уже имеющимся непривилегированным доступом к системе может получить более высокие права. Это не утверждение, что любой сервер можно взломать снаружи без учётной записи. Для практического риска важны доступный атакующему интерфейс, конфигурация ядра, включённые защиты и установленный патч. Документация сообщества ядра прямо просит указывать версию, условия и воспроизводитель, когда речь идёт о баге безопасности.
Как устроен поиск и почему это не сканер для ноутбука
OpenAI описывает прототип исследовательского конвейера, а не программу, которую можно установить на домашний компьютер и нажать «исправить Linux». Агенты Scout сначала выбрали 5034 участка кода, которые имеют смысл с точки зрения доступности непривилегированному пользователю. Это около 2,8 миллиона строк, примерно 7% кодовой базы ядра по оценке самой компании. Потом агенты Analyst прочитали выбранные участки и сформировали кандидатов.
Дальше наступает дорогая часть: нужно доказать, что предположение не развалится при запуске. Тестовый агент собирал воспроизводитель и гонял его в изолированной виртуальной машине с KASAN - инструментом обнаружения ошибок работы с памятью. Отдельные агенты проверяли, получится ли на основе подтверждённого дефекта добиться раскрытия данных или получить root. Для испытаний повышения прав использовались виртуальные машины с включёнными типовыми механизмами защиты, о чём прямо сказано в описании эксперимента.
После испытаний система генерировала кандидат патча. Люди проверяли причину, рабочий эксплойт, серьёзность и предлагаемую правку перед передачей сопровождающим ядра. Важная деталь: отчёт не публикует полный набор эксплойтов, по которому можно независимо повторить каждую из 948 историй. Мы видим методику и агрегаты из первичного сообщения исследовательской команды, а не публичный реестр 948 принятых изменений.
Где патчи: «подготовлено» не значит «установлено»
Вот самое существенное расхождение с пересказом. OpenAI пишет, что к завершению десятидневного исследования 61 найденная LPE уже была исправлена в upstream-ядре, для 43 имелись патчи на промежуточной стадии, а 299 находок находились в процессе публичного сообщения и обсуждения. Компания также говорит, что уже направила сопровождающим сотни отчётов и патчей по критическим проблемам, а с остальными продолжает работать.
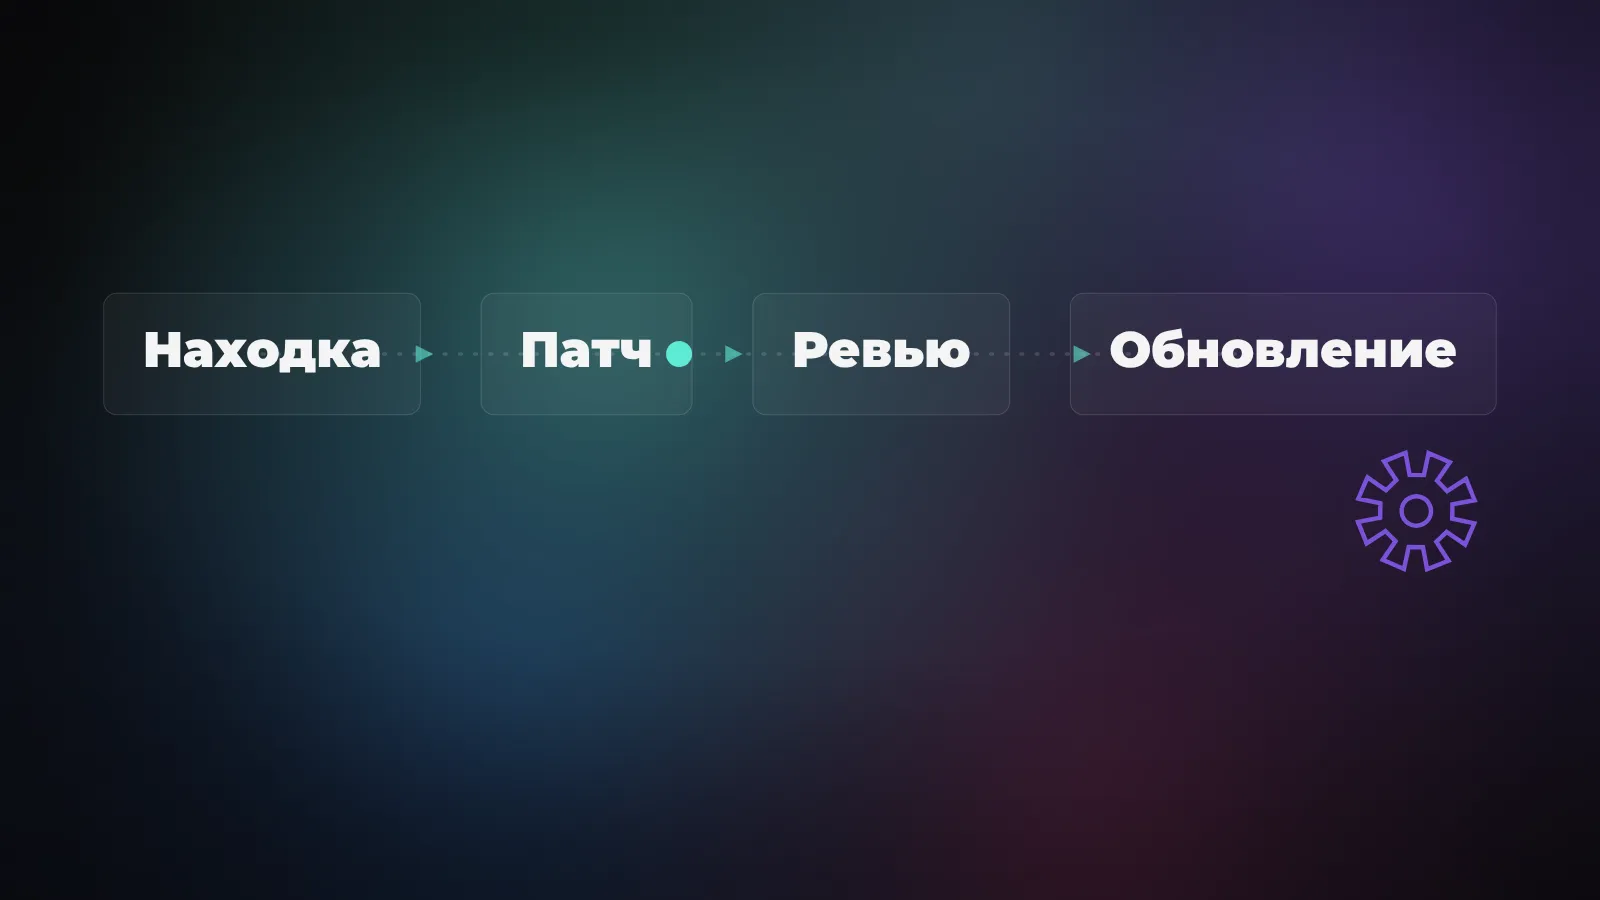
Эти категории не надо складывать: отчёт не обещает, что они не пересекаются или образуют полную таблицу всех 948 случаев. Даже уже принятый upstream-патч не обязан немедленно оказаться в пакете твоего дистрибутива. Поставщик системы проверяет применимость, собирает пакет и выпускает собственное обновление. И только после установки и загрузки обновлённого ядра можно говорить о результате на конкретной машине.
Правила сообщения об уязвимостях ядра требуют точную версию или коммит, воспроизводитель и условия проявления ошибки. Там же сказано, что номер CVE не обязателен для первоначального отчёта. Поэтому отсутствие в новости списка из 948 CVE не доказывает, что исследования не было; но без идентификаторов и затронутых версий нельзя превратить агрегированную цифру в персональный список срочных обновлений.
Сколько это стоило и чему нельзя верить на слово
Экономика здесь заметная. OpenAI оценивает расход второго сканирования, в котором получила 948 уникальных LPE, в $1,213,430 API-кредитов. На этап разработки эксплойтов, по тому же отчёту, пришлось $775,929. Средняя стоимость успешной разработки одного эксплойта указана около $359 в кредитах. Это цифры собственного эксперимента OpenAI при конкретной конфигурации; переносить их на покупку защиты для обычного бизнеса было бы бессмысленно.
Есть и полезный пример ошибки в самом исследовании. В раннем запуске агенты отчитались о 200 успешных повышениях прав. При ручной проверке выяснилось, что 20 из них получили root через другую уязвимость, а не через назначенный им дефект. Исследователи описали, как добавили отдельную проверку пути атаки. Итоговый root сам по себе не доказывает, что агент проверил именно ту проблему, которую ему дали. Мне эта история интереснее рекламного лозунга: даже успешный результат может быть неверно подписан.
Отдельно OpenAI сообщает об испытаниях в собственной среде, адаптированной под kernelCTF: по её отчёту конфигурацию изменили и исключили защиту SLAB_VIRTUAL из-за несовместимости с проверяемой версией ядра. Это не испытание на официальной цели Google. Правила Google для участия требуют определённую конфигурацию защищённого ядра, воспроизводимость и устойчивость эксплойта. Заявление исследователя о находке в собственном стенде не равно принятой Google заявке и выплаченной награде. Поэтому считать потенциальные призовые компании выручкой от уже подтверждённых уязвимостей нельзя.
Что делать, если у тебя Linux-сервер
Я бы не искал в интернете «патч от 948 дыр» и не ставил случайный скрипт из комментариев. По агрегированному отчёту не определить, затронуто ли именно твоё ядро. Нужна связка: используемый дистрибутив и его выпуск, действительно загруженная версия ядра, опубликованное уведомление поставщика и применимость конкретного исправления. Версия пакета в каталоге может отличаться от версии работающего после старой загрузки ядра.
Начни с штатного механизма обновления своей системы и страницы предупреждений поставщика. Например, Ubuntu публикует Security Notices, когда исправление включено в официальный пакет; для машинного аудита у неё есть данные OVAL по выпускам. У Debian есть раздел Security Advisories и Security Tracker, где можно посмотреть уязвимость, затронутый пакет и исправленную версию для своего релиза. Если используешь другой дистрибутив, ищи его собственный реестр, а не сверяй установленный пакет только с номером upstream-ядра.
Для рабочего сервера планируй обновление и последующую перезагрузку в согласованное окно: установленный пакет и фактически работающее ядро нужно проверять отдельно. Если сервером управляет облачный провайдер, раздели ответственность за хост и гостевую систему. Не сообщай пользователям «мы защищены от всех 948», если нет подтверждений по конкретным исправлениям. И не вывешивай публично непроверенные воспроизводители: сопровождающие ядра описывают порядок аккуратного сообщения о проблемах безопасности.
Какой вывод из этой новости
ИИ ускоряет исследование безопасности, но последняя миля пока остаётся человеческой: отличить один дефект от его вариантов, проверить путь эксплуатации, согласовать патч и доставить его пользователям. На примере OpenAI хорошо видно, насколько дёшево в пересказе превращаются «подготовлены варианты исправлений» в «всё исправлено». На практике между ними несколько разных проверок.
Для владельца сервера разумный вывод скучнее заголовка и полезнее его: следить за уведомлениями своего дистрибутива, вовремя обновлять ядро и проверять, что загрузилась новая версия. Для разработчика защитных инструментов вывод другой: считать не только найденные случаи и успешные запуски, но и подтверждённые причины, принятые исправления и их доставку. Пока отчёт OpenAI не даёт карту затронутых выпусков, никаких персональных выводов по одной цифре 948 сделать нельзя.
Источники
- OpenAI: A thousand fewer paths to root - оригинальный отчёт об эксперименте, воронке находок и статусе патчей.
- Linux kernel: Security bugs - требования к репортам, воспроизводимости и работе с сопровождающими.
- Google: kernelCTF rules - правила независимой программы для эксплойтов на защищённом ядре.
- Ubuntu: Security Notices - уведомления об исправленных пакетах и аудит выпусков.
- Debian: Security - бюллетени и трекер исправлений по пакетам.