17 ноября 2026 г.
Lend: как дать удалённому ИИ-агенту доступ к действиям, не отдавая ему ключи

Lend позволяет агенту на удалённом сервере попросить твой ноутбук выполнить конкретную команду: ключи и авторизация остаются на ноутбуке, а обратно уходит результат. Разрешение задаётся локальной политикой и подтверждается человеком. Для осторожного старта открой агенту только чтение одного тестового pull request. Не давай ему оболочку, интерпретатор или команду, способную напечатать секрет.
Я бы посмотрел на эту схему, если агент живёт на временной машине, а рабочие аккаунты настроены на моём ноутбуке. Копировать токен на сервер удобно ровно до того момента, пока сервер не оказался чужим или агент не прочёл лишний файл. Автор Lend описал свой процесс 13 ноября; это рассказ о его практике, а не доказательство, что инструмент безопасен при любых настройках.
Что именно делает Lend
Представь два компьютера. На удалённой машине агент пишет код и смотрит логи. На ноутбуке остаются SSH-ключи и авторизованный gh, которым ты работаешь с GitHub. Агенту нужно увидеть pull request, но переносить ему весь вход в GitHub ты не хочешь. Lend предлагает поставить программу с обеих сторон: с ноутбука она открывает SSH-сеанс с прокси для агентного сокета, а на сервере принимает запрос на выполнение локальной команды.
Запрос идёт обратно по проброшенному сокету. На ноутбуке Lend сопоставляет его с локальной политикой, показывает человеку исполняемый файл и аргументы, ждёт одобрения и запускает разрешённую программу от имени владельца ноутбука. На сервер возвращаются стандартный вывод, ошибки и код завершения. Агент получает, например, описание PR, но сам файл авторизации gh ему передавать не нужно. Удалённый процесс видит результат, и это тоже данные, которые нельзя автоматически считать безопасными.
У Lend есть мост MCP: на удалённой стороне запускается lend mcp, инструмент run_local_command принимает аргументы и обязательное объяснение причины. Для CLI есть lend exec. Автор дополнительно описал пересылку запросов на подтверждение через hook Claude Code, но это другая функция: PermissionRequest существует в Claude Code, а hook сам по себе не даёт агенту доступ к локальной команде. Сначала разберись с политикой доступа, потом думай об удобстве карточек подтверждения.
Почему обычный SSH-форвардинг не закрывает вопрос
Кажется, что достаточно подключиться через ssh -A: приватный ключ и так не копируется на сервер. В этом есть правда. Но OpenSSH предупреждает: тот, кто может добраться до проброшенного сокета агента на удалённой машине, способен пользоваться ключом для аутентификации, пока подключение открыто. Материал ключа он таким способом не извлекает. Зато подписать запрос ключом может, если остальные ограничения агента это допускают.
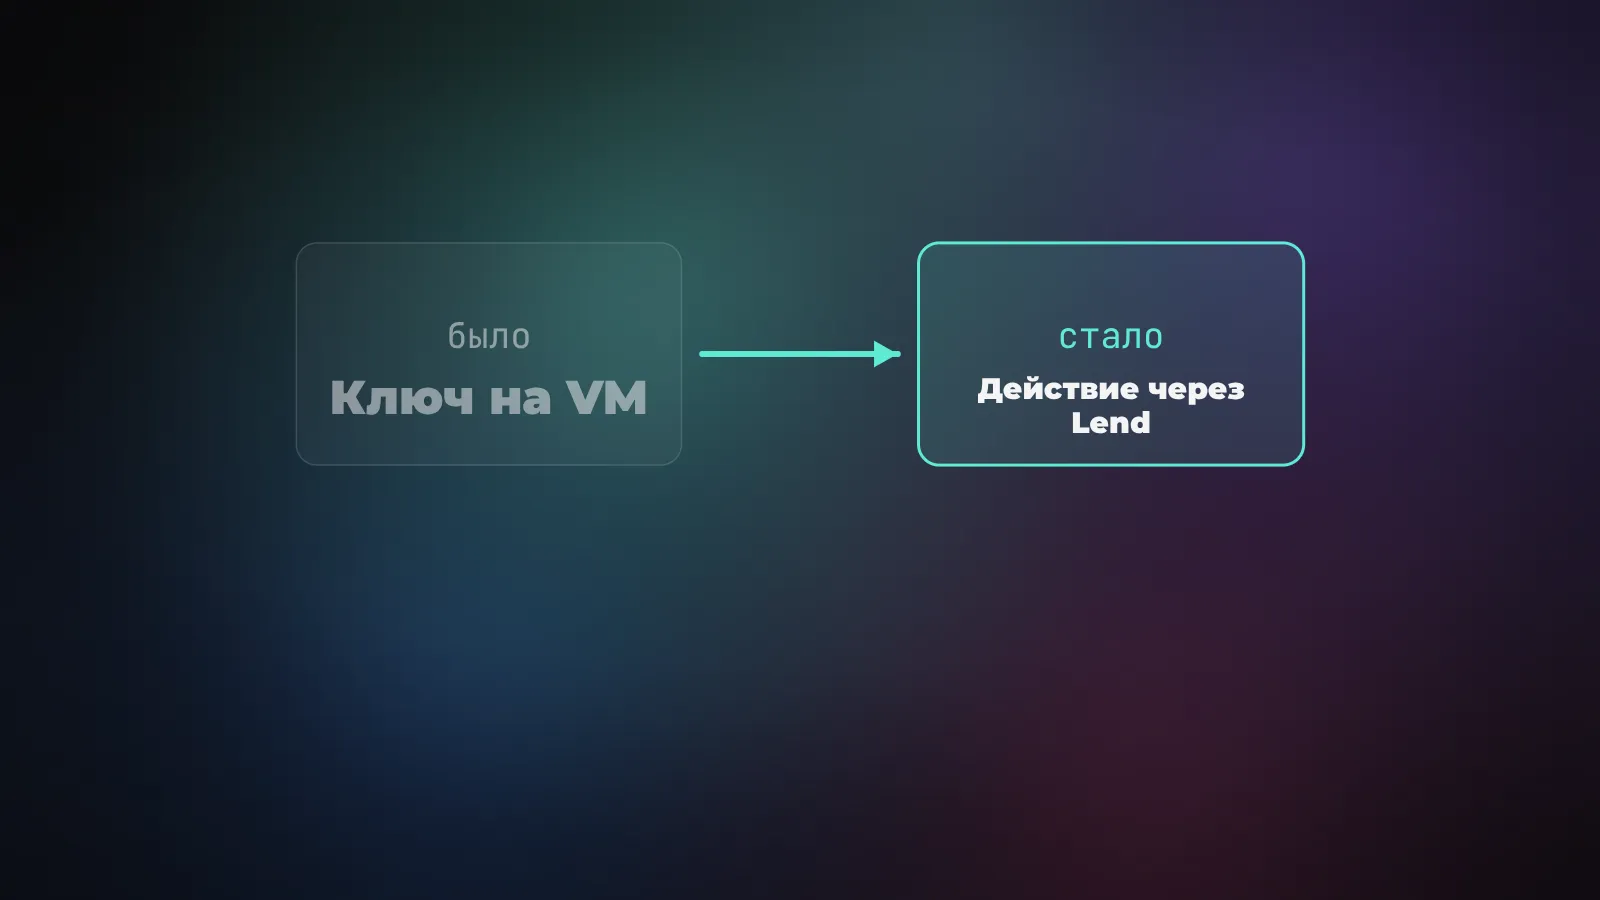
А с gh или облачной консолью SSH-форвардинг вообще не решает задачу. Для них обычно копируют токен, загружают файл конфигурации или ставят отдельную авторизацию на сервере. Агент с доступом к файловой системе получает ту же поверхность доступа, что и ты, только на машине, которую проще пересоздать и сложнее постоянно наблюдать. Идея Lend - оставить программу с авторизацией на домашней стороне и выдавать удалённой стороне право попросить действие, а не сам токен.
Есть важное различие с контролем прав GitHub-агентов внутри GitHub Actions. Здесь задача другая: агент находится на отдельной VM, ему нужна выбранная команда на ноутбуке. Другая проблема - как секрет случайно оказывается в опубликованном репозитории через настройки агента. Lend не починит уже опубликованный ключ; он помогает не создавать лишнюю копию на удалённой машине.
Как устроено разрешение
Политика команд Lend хранится на ноутбуке. В простейшем варианте стоит default: deny, а отдельное правило допускает только абсолютный путь к gh и префикс аргументов pr view. Всё остальное отклоняется. Проверяются целые аргументы в префиксе: pr view пройдёт, repo delete уже нет. Но это префикс, а не запрет всех следующих параметров. Остальные флаги команды всё ещё влияют на её поведение, поэтому проверяй реальный запрос в окне подтверждения.
Для каждой разрешённой команды задаётся способ одобрения. На macOS есть вариант с Touch ID, на Linux - диалог или запрос в локальном терминале; биометрический режим на Linux не работает. Режим без подтверждения технически предусмотрен, но я бы не выбирал его для команд, работающих с учётными данными. В окне показываются и объяснение цели, и сведения о вызывающем процессе. Lend сам предупреждает, что удалённый процесс может подделать эти сведения: красивое «это попросил Claude» не является проверкой личности.
Для SSH-ключей предусмотрена отдельная политика по отпечатку и типу подписи. Отсутствующие в списке ключи удалённому процессу не видны. Но не путай это с ограничением по имени сервера, куда агент решил подключиться: Lend не проверяет сам конечный SSH hostname. Если такой контроль нужен, продумай его отдельно и испытай на тестовом ключе.
Куда попадают токены, если команда их использует
Уже настроенный gh работает на ноутбуке со своей локальной авторизацией. Бывают команды, которым нужен отдельный токен в переменной окружения. Документация Lend позволяет указать в локальной политике, из какого хранилища прочитать секрет и какой переменной передать его локальному процессу. Сначала идёт проверка политики и разрешение человека, потом чтение секрета и запуск команды. Удалённая VM не выбирает ни имя переменной, ни адрес секрета.
В качестве примера автор использует ссылки 1Password вида op://…: CLI 1Password умеет получать по такой ссылке значение через op read. Но сама ссылка - не пароль, и просто спрятать токен за ссылкой недостаточно. Если разрешить удалённой стороне вызвать op read как обычную локальную команду, значение попадёт в ответ агента. Если разрешить env, оболочку или программу, печатающую всё окружение, результат будет тем же. Надёжность здесь зависит от того, какую именно операцию ты пустил на ноутбук и что она выводит.
Есть ещё неприятная деталь: локальная команда наследует окружение процесса Lend, а режима запуска с полностью очищенным окружением в текущей документации нет. Даже без специальной настройки secrets одобренная программа может видеть значения, которые уже были у локального процесса. Это не повод объявлять механизм бесполезным. Это повод проверить, какие переменные и права реально есть у службы, прежде чем давать ей выполнять сложные команды.
Как попробовать без боевых ключей
Официальное руководство предлагает установить Lend и на ноутбуке, и на удалённой машине. На macOS или Linux опубликована команда brew install antoniomika/tap/lend. Есть и установщик из релиза GitHub, но перед запуском скачанного скрипта я бы посмотрел его и зафиксировал версию. Для пробного сеанса не бери продакшен-учётку и не добавляй неизвестный хост к доверенным только ради демо.
На ноутбуке сначала выясни полный путь к gh командой command -v gh. В примере getting started политика допускает pr view и, если вход по ключу действительно нужен, ровно указанный отпечаток SSH-ключа. Скопируй структуру примера, замени путь и отпечаток на свои, оставь default: deny. Не сохраняй сам секрет в этом JSON. Проверь файл через lend doctor --config ./policy.json: эта проверка найдёт часть ошибок настройки, но не докажет, что будущий запрос безопасен или будет одобрен.
После этого с ноутбука запускают lend ssh --config ./policy.json -- agent-vm, где agent-vm - твой уже настроенный тестовый SSH-хост. На VM проверь прокси командой lend doctor --remote. Затем запроси lend exec --reason "Посмотреть тестовый PR" -- gh pr view для своего тестового репозитория, указав нужные аргументы согласно своей настройке gh. Сверь путь, аргументы и назначение запроса на ноутбуке, потом разреши его. Если репозиторий не указан и gh работает в другой папке, команда закономерно не найдёт PR; не надо ослаблять политику ради исправления опечатки.
Если агент пользуется MCP, добавь мост lend mcp на удалённой стороне только после успешного ручного теста. Сам мост не отменяет локальную политику. При закрытии сеанса Lend останавливает его прокси и отзывает временные разрешения. Я не запускал Lend на своём ноутбуке и не проверял сценарий живого одобрения; это маршрут по документации, а не отчёт об успешной установке в моём окружении.
Где остаётся риск и кому это подходит
Главное ограничение создатели сформулировали прямо: разрешённая команда исполняется с правами локального пользователя. Lend решает вопрос допуска, но не изолирует приложение в песочнице. Оболочка, интерпретатор и утилита, принимающая инструкции через стандартный ввод, могут выполнить то, чего человек не увидел в карточке: ввод передаётся уже после одобрения. Поэтому ограничение args_prefix не делает произвольную программу безопасной.
Второй риск - удалённый сокет. Пока SSH-сеанс открыт, любой процесс, который получит доступ к этому сокету на VM, может делать запросы. Политика и подтверждение продолжают работать, но интерфейс одобрения не доказывает, что запрос пришёл именно от твоего агента. При неожиданной серии карточек безопаснее приостановить сеанс через lend pause --all, посмотреть историю и закрыть подключение, чем нажимать «разрешить» в надежде, что оно успокоится.
Я бы испытывал Lend там, где агенты действительно живут на удалённых VM, а большинство нужных им действий - короткие, понятные операции чтения. Для локального агента, у которого уже есть доступ к домашним файлам и переменным окружения, прокси сам по себе ничего не скроет. И если запросы требуют широкой оболочки и постоянного разрешения, честнее признать, что эта схема не обеспечит желаемого разделения. Сначала узкий тестовый доступ и ручное подтверждение; потом уже решай, что можно автоматизировать.
Источники
- Антонио Мика: исходный разбор Lend от 13 ноября
- Lend: установка и первый пробный сеанс
- Lend: варианты установки
- Lend: политика команд и ограничения префикса аргументов
- Lend: MCP-мост и возвращаемые результаты
- Lend: окружение локальных команд и секреты
- Lend: локальное одобрение и недоверенные сведения о вызывающем процессе
- Lend: сеансы и временные разрешения
- Lend: границы доверия и риск оболочки
- OpenSSH: предупреждение об agent forwarding
- 1Password: ссылки на секреты и команда op read
- Claude Code: событие PermissionRequest в hooks