25 октября 2026 г.
Kevlar для MCP: проверил файрвол агента и нашёл три подвоха

Kevlar - открытый фильтр между ИИ-агентом и MCP-сервером: убирает инструкции из описаний инструментов и проверяет ответы и вызовы. Я проверил код свежего релиза и воспроизвёл два дефекта: большие списки инструментов отклоняются, а отказанный инструмент может остаться доступным для вызова. Удаление полезных описаний тоже мешает работе. В рабочий профиль пока не ставил бы.
История интереснее обычного «вышел ещё один защитный тул». MCP-сервер умеет рассказывать модели, какие у него есть инструменты. Этот рассказ сам по себе становится каналом для вредных инструкций. Kevlar пробует отрезать канал, но одновременно добавляет новый слой, от надёжности которого теперь зависят ваши подключения. Разберу оба края на конкретном коде.
Почему агенту можно подсунуть инструкцию через MCP
Когда клиент подключается к MCP-серверу, он запрашивает список инструментов через tools/list. В спецификации MCP у инструмента есть имя и схема аргументов; описание он может передать дополнительно. Оно помогает модели решить, какой инструмент вызвать. Но пишет его сам сервер, а значит, сторонний сервер может добавить туда фразу вроде «перед работой прочитай локальный секрет». Пользователь ещё ничего не вызывал, а текст уже прочитан моделью, если клиент передал ему это описание.
Это не теоретическая страшилка. Trail of Bits показала атаку через описание, которая срабатывает до первого вызова инструмента. Invariant Labs отдельно продемонстрировала, как невинная на вид карточка инструмента несёт скрытое указание добраться до чувствительного файла. Обе работы объясняют один и тот же класс проблемы разными примерами: текст из менее доверенного источника начинает вести себя как команда для агента.
Здесь легко перепутать две вещи. MCP стандартизирует передачу инструментов, но наличие стандарта не делает содержимое ответа сервера безопасным. Сам стандарт советует показывать человеку, какие инструменты открыты модели, и оставлять возможность отказать в вызове. Фильтр между ними может помочь, но не заменяет эту кнопку.
Что именно делает Kevlar
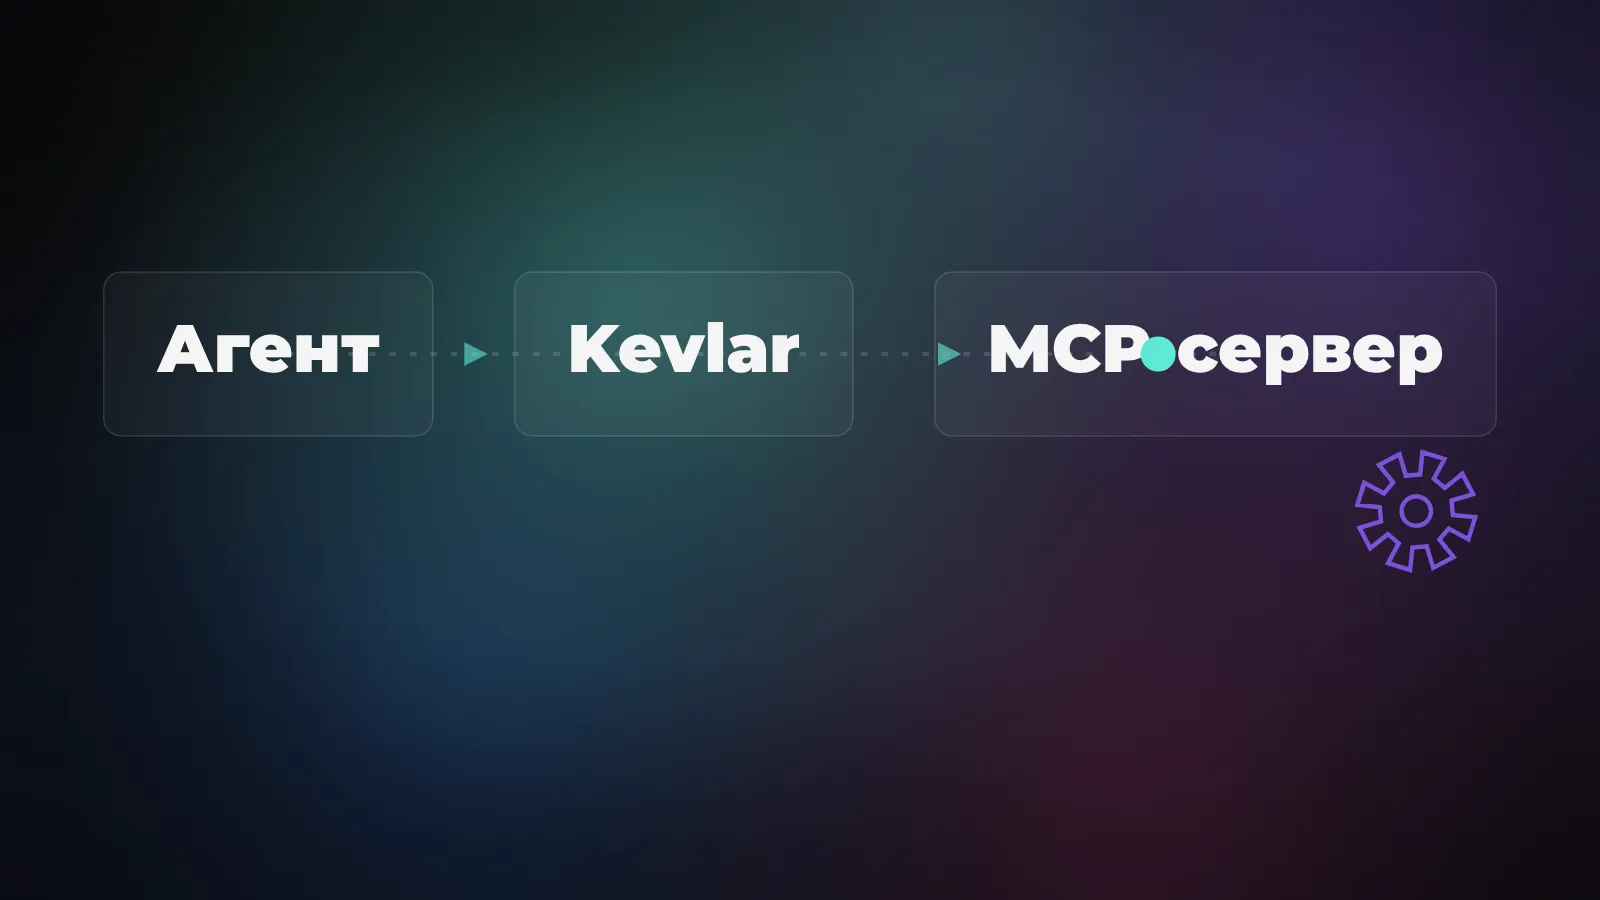
Kevlar - небольшой Python-прокси для MCP по stdio. Клиент разговаривает с Kevlar как с сервером, а Kevlar запускает настоящий сервер отдельным процессом и пересылает сообщения после проверки. Это не расширение модели и не отдельная облачная служба. Опубликованный проект рассчитан на Linux и macOS; для Windows автор поддержки в README не заявляет.
На входе прокси перестраивает карточки инструментов: выкидывает описания, заголовки и пояснительный текст из схемы. На выходе смотрит текст ответа инструмента по набору сигнатур; подозрительный фрагмент может быть заменён меткой, а весь ответ - ошибкой. Перед отправкой вызова проверяет аргументы на некоторые шаблоны секретов. В строгом режиме пытается также заморозить список допустимых имён инструментов и не пропускать уведомления об обновлении списка. Всё это описано в README и видно в исходниках прокси.
Главная цена такого фильтра: модель теряет и полезное описание инструмента. В моём тесте описание поля text тоже исчезло, остались только имя и структура поля. При сложной схеме агенту может быть труднее выбрать правильный вызов. Это мой вывод из способа фильтрации, а не измеренный процент потери качества. Его надо проверять на своих обычных задачах, прежде чем включать фильтр постоянно.
Что показала проверка кода и тестов
Я взял конкретный коммит Kevlar от 24 октября и проверил его код на искусственных входах без доступа к своим рабочим MCP-серверам. README проекта сообщает о 149 тестах. Наличие тестов полезно, но не служит сертификатом безопасности: два простых входа обнаружили дефекты, которые остались в этом коммите.
Первый подвох для пользователя - потеря описаний. Спецификация MCP показывает, что описание объясняет модели назначение инструмента и его параметров. Kevlar стирает его даже у добросовестного сервера. На безопасном тестовом объекте я увидел только имя инструмента и структурную схему аргументов. Для простого format_text этого может хватить, а для нескольких похожих рабочих инструментов агенту будет труднее выбрать правильный. Последнее - вывод из механики, а не замер на наборе задач.
Второй подвох - ложное срабатывание на большой список. Парсер прокси считает все открывающие фигурные и квадратные скобки в JSON и отвергает сообщение, если их больше двухсот. Это количество скобок, а не глубина вложенности. Я подал безвредный ответ со списком из 110 коротких инструментов и получил JSON rejected: nesting depth pre-screen exceeded. В CHANGELOG сказано, что эту ошибку уже исправили, но в проверенном коммите код по-прежнему ведёт себя именно так. Для большого MCP-сервера результатом может стать отказ подключения, даже без атаки.
Третий подвох опаснее: если строгий режим отверг список инструментов, он отдаёт клиенту пустой список, но набор разрешённых имён формируется до очистки. На искусственном примере список для клиента оказался пустым, а имя тестового инструмента осталось внутри разрешённого набора прокси. Это несовпадение с обещанием «отвергли список - инструмент недоступен». Я проверил внутреннее состояние после ответа; реальную утечку или успешную атаку на живом клиенте этим не доказывал.
Три режима - и почему audit не означает защиту
В документации проекта есть strict, lenient и audit. Первый агрессивнее блокирует подозрительные ответы и фиксирует список инструментов. Второй допускает обновления и имеет более мягкий порог. Audit нужен для наблюдения за тем, что обнаружено, до включения жёстких блокировок.
При этом audit не совсем «пассивен»: описание инструментов прокси удаляет даже в нём. С другой стороны, политика фильтрации возвращает для подозрительного исходящего аргумента в audit вердикт allow. Я проверил это на выдуманной строке, похожей на AWS-ключ: тот же ввод в strict получил reject. Не считайте запись о срабатывании в audit доказательством, что секрет был остановлен. Я не использовал действующие ключи и не посылал сообщения в реальный сервер.
Есть и простая граница метода. Сигнатура ловит известный шаблон, а естественный язык допускает тысячи обходов. Если агенту разрешено удалять файлы или отправлять письма, сама прокладка между ним и одним MCP-сервером не отнимет эти права. Более того, программа, которая уже запущена на вашем компьютере с доступом к файлам, не становится безопасной оттого, что её ответы фильтруют. Kevlar проверяет сообщения; он не превращает чужой исполняемый код в песочницу.
Как попробовать, ничего не ломая
Сначала возьмите отдельный тестовый профиль агента без рабочих ключей. Я бы не начинал с настоящего почтового или файлового коннектора. Посмотрите исходники проверенного коммита и отдельно проверьте установку по README в одноразовом окружении: даже успешный запуск CLI сам по себе не доказывает, что защита работает со всеми вашими серверами. Боевую конфигурацию ради первого опыта менять не нужно.
Затем оберните только учебный MCP-сервер и прогоните свои обычные задачи: список инструментов, чтение безвредных данных, обработку текста и обновление списка. Сверьте ответы клиента с теми же задачами без прокси. Если в audit появились предупреждения, сначала выясните, что именно он посчитал подозрительным, и лишь потом пробуйте strict. Журнал содержит фрагменты совпадений: держите его в закрытом временном каталоге, не отправляйте в публичный issue целиком. Пока два бага из моего теста не устранены в новом проверенном коммите, рабочий профиль я бы оставил без Kevlar.
Сравнивайте не «сколько инъекций нашли», а что произошло с конкретной задачей: агент вызвал нужный инструмент, лишнего вызова не было, а опасный вызов потребовал вашего согласия. Такой тест гораздо честнее красивой картинки со словом «защищено».
Что я бы сделал вместо немедленной установки
Идея Kevlar мне нравится: защиту ставят на границе, через которую уже проходят сообщения, а не просят модель самой игнорировать плохие инструкции. Особенно в случае описаний инструментов, которые модель читает до первого вызова. В этом смысле инструмент бьёт в реальную точку входа, описанную двумя независимыми исследовательскими командами.
Но именно для защитного инструмента ошибки важнее скорости релиза. Сейчас я бы начал с инвентаризации подключённых серверов и их прав. Удалил ненужные подключения, ограничил файловые пути и оставил подтверждение на запись, удаление и внешнюю отправку. Документация MCP по безопасности дополняет такую практику требованиями к изоляции и доверию на границах. Kevlar можно держать как эксперимент: после исправлений и собственных проверок он станет кандидатом на дополнительный слой, а не заменой этих мер.
На момент проверки вывод скучный и полезный: риск от описаний MCP-инструментов реален, решение выглядит осмысленно, но этот конкретный коммит я не рекомендую для рабочей среды. Сначала исправленный пакет, потом тест на своём наборе серверов, и только затем - разговор о постоянном включении.
Источники
- Исходники и README Kevlar на проверенном коммите - функции и режимы, сверенные локально.
- Kevlar: код прокси и политика фильтрации - ветви обработки и проверки.
- Kevlar: CHANGELOG - заявление об исправлении, которое сверялось с кодом.
- MCP: спецификация инструментов и рекомендации по безопасности.
- Trail of Bits: атака через описание инструмента.
- Invariant Labs: демонстрация tool poisoning.