4 ноября 2026 г.
Postman поставил плагины в Claude Code и Codex без запроса: как проверить

Postman Desktop, по двум отчётам пользователей, установил плагины в Claude Code и Codex без отдельного согласия на изменение этих агентов. На их Mac появились новые настройки и подключение к MCP; инструкция для Codex тоже поставлялась с плагином. Это пользовательские журналы с двух машин, а не доказательство массовой атаки. Проверь свои плагины и доверенные hooks, прежде чем работать с API.
Меня здесь интересует не очередной спор о том, полезен ли Postman. Полезен - пользуйся. Вопрос в другом: кто решает, какие инструкции окажутся у твоего кодинг-агента завтра утром? Чтобы ответить без паники, я сопоставил исходный отчёт разработчика, документацию Postman и код установщика на той ревизии, которая стояла у автора отчёта.
Что именно произошло
Автор под ником indicava открыл Postman Desktop на macOS и заметил, что Codex стал показывать ошибки аутентификации MCP и подгружать навыки Postman для задач по API. В публичном issue он привёл строки журнала Postman: операция auto-existing-upgrade сообщает об установке плагинов и для Claude Code, и для Codex. Это гораздо конкретнее скриншота в соцсетях: есть лог приложения, версия клиента, конфигурационные записи и пути до установленного плагина.
Первый случай относится к Postman Desktop версии 12.33.4. В глобальной конфигурации Codex автор нашёл зарегистрированный marketplace Postman, включённый плагин и запись о доверии к стартовому hook. В настройках Claude Code - включённый плагин Postman. Отдельно установлен исполняемый файл Postman CLI; совпадение времени установки указано в отчёте. Сам автор подчёркивает важную границу: последовательность наблюдений он зафиксировал, но на чистом Mac её пока не воспроизвёл.
Пока готовилась статья, другой пользователь принёс журнал со своего Mac: старый Postman Desktop обновился до 12.35.1, после чего записи auto-existing-upgrade отметили установку CLI и плагинов двух агентов. Cursor у него уже был подключён. В его конфигурации Codex не было записи доверия к hook; для проверки исполнения hook он Codex не запускал. Два подробных самоотчёта сильнее одного, но всё ещё не говорят, сколько установок затронуто в целом.
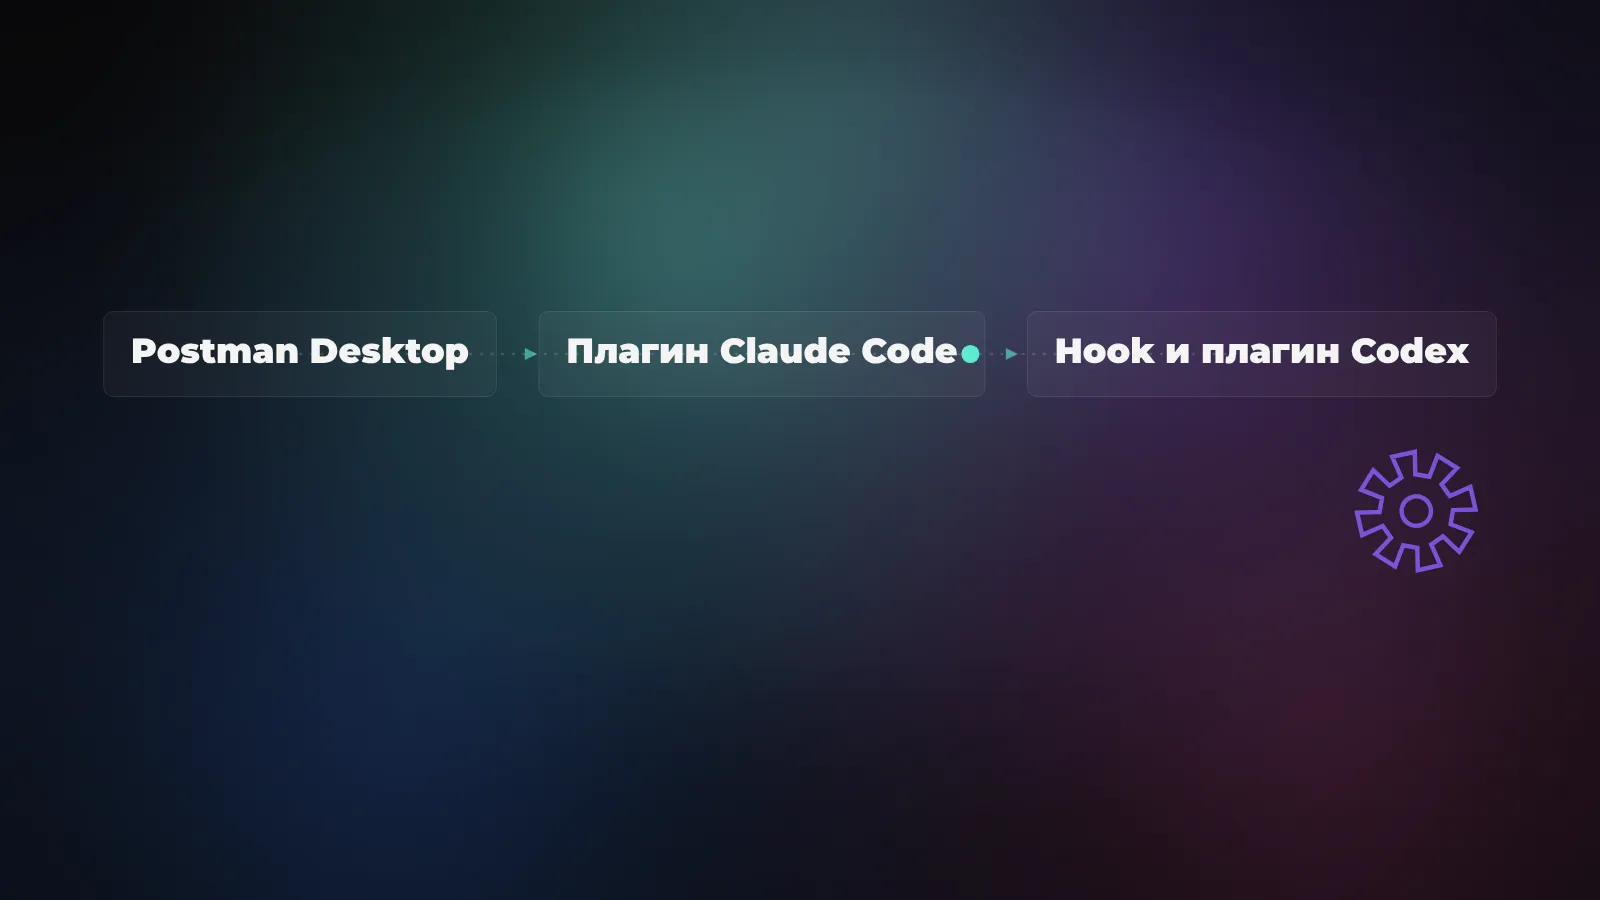
The New Stack сверила первый отчёт с документацией и кодом. Журналы и исходники позволяют описать механизм, но не дают права написать «Postman сделал это у всех». Неизвестно, какие именно условия старой установки, входа в аккаунт или обновления включали автоматический путь. Я бы проверял свою машину, а не гадал по чужому скриншоту.
Почему плагин меняет поведение агента
Плагин для кодинг-агента - это не только кнопка в интерфейсе. У него могут быть навыки, дополнительные инструменты и инструкции на старт сессии. В файле Postman на проверенной ревизии написано: перед нетривиальной задачей по проектированию, тестированию или документированию API загрузи навык postman:api-engineer. Для узких задач предлагается выбирать профильный навык. Это широкая область: пользователь мог спросить про обычный тест API, а агент уже получил подсказку идти в Postman.
У этой инструкции есть оговорка: прямые запросы пользователя и проектные файлы правил имеют приоритет. Я не называю её командой игнорировать человека или доказанным взломом модели. Но она меняет исходную точку разговора. Разработчик может не помнить о Postman вообще, а агент будет видеть предложение задействовать его инструменты при каждом новом подходящем задании.
Тут два разных уровня доступа. Навык влияет на ход работы и выбор инструментов. Подключённый MCP-сервер создаёт канал к внешнему сервису; для фактического обращения нужны доступные инструменты и успешная авторизация. В журнале автора issue соединение с Postman MCP как раз не прошло: Codex получил ошибку требования авторизации. Ошибка подключения раздражает, но сама по себе не доказывает отправку данных.
Как установщик одобряет свой hook
Самая интересная часть - переход от «добавить плагин» к «доверять его стартовой инструкции». Официальная документация Postman прямо сообщает: при установке через его установщик стартовый hook Codex подтверждается автоматически; при установке через собственный механизм Codex подтверждать его должен пользователь. Для человека, который отдельно и осознанно запустил установщик, разница уже существенная. Для человека, который, по его словам, просто открыл ранее установленный Desktop, она ещё заметнее.
Я посмотрел код установщика hook. Он запрашивает текущий hook у Codex, проверяет его хеш, читает установленный файл инструкции и посылает запрос на запись доверенного хеша в конфигурацию Codex. После записи он снова проверяет статус. При ошибке пишет подсказку о ручной проверке; установка при этом может продолжиться. Это попытка самоподтверждения, зафиксированная в коде, а не доказательство результата на каждой машине. Во втором пользовательском отчёте такой записи доверия как раз нет.
В соседнем коде интеграции вызов подтверждения следует за добавлением плагина. Тут я бы провёл жёсткую границу: доверие к чужому стартовому hook должен выдавать владелец агентской среды. Даже если текст инструкции безобидный, привычка одной программы выдавать себе это доверие за пользователя оставляет ему меньше контроля над рабочим процессом.
Как проверить свою установку без новых изменений
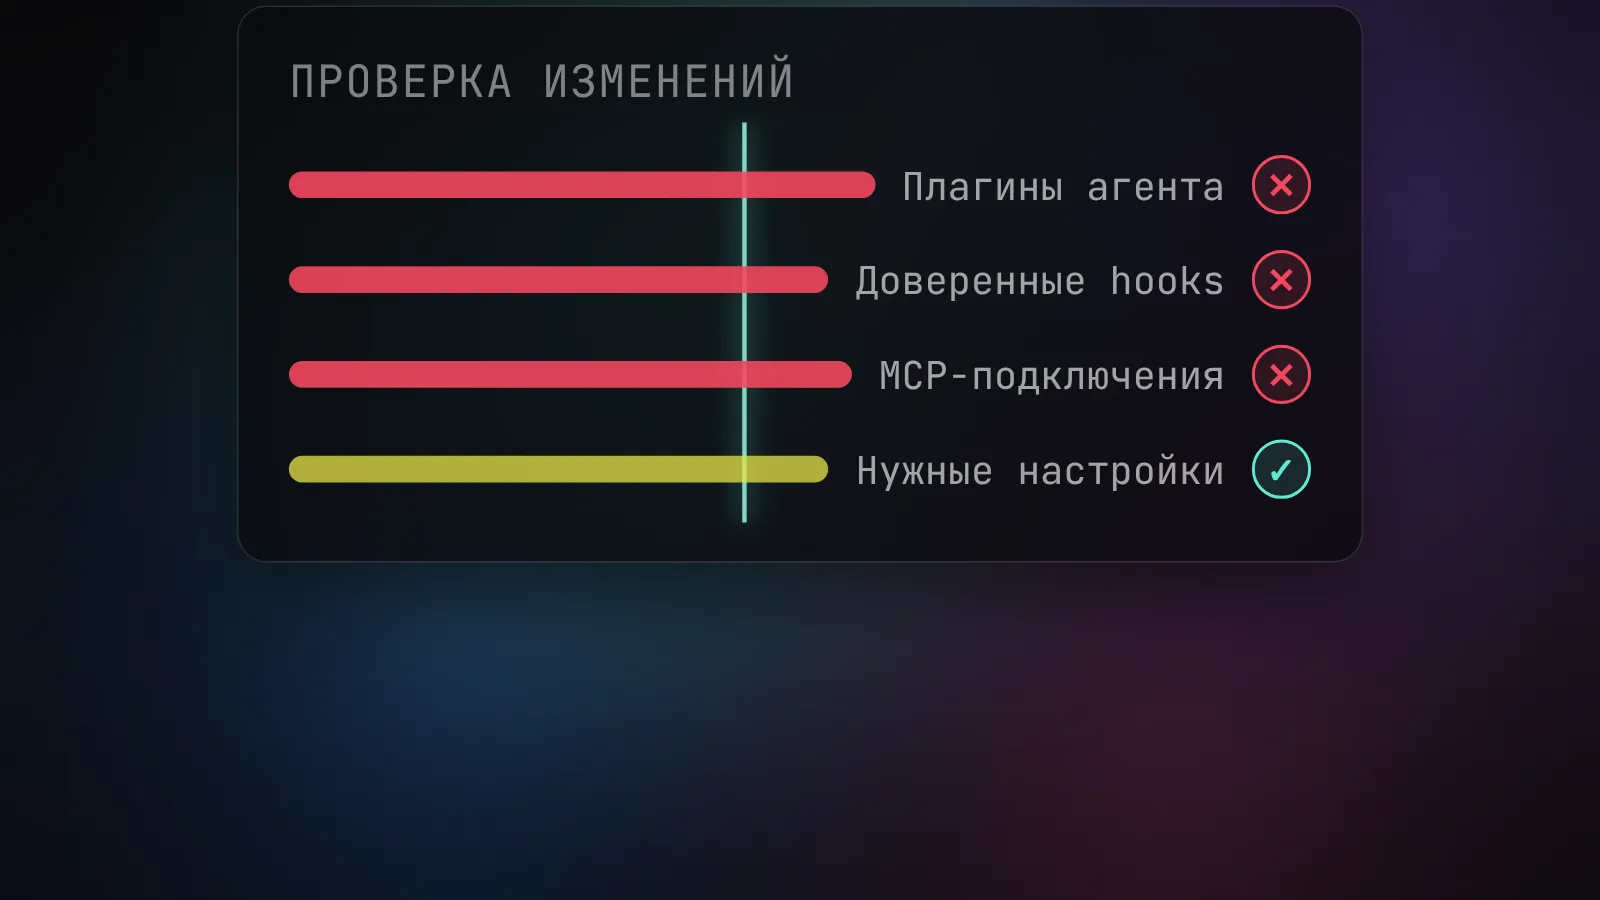
Начни с инвентаризации, а не с удаления всего подряд. В Codex открой список плагинов через /plugins и посмотри, есть ли Postman; справка Codex описывает просмотр и выключение плагинов в этом интерфейсе. Проверь пользовательский конфиг ~/.codex/config.toml: автор отчёта нашёл в нём секции marketplace Postman и доверия к его session-start hook. Не публикуй весь конфиг в комментарии: рядом могут лежать личные настройки, пути и адреса.
В Claude Code проверь установленные плагины и настройки их включения. Документация Claude Code объясняет связь имени плагина с enabledPlugins и список через CLI. Не путай плагин с MCP-сервером: отключение первого не гарантирует, что отдельное соединение исчезнет само. В обоих агентах отдельно посмотри список удалённых подключений и незнакомые стартовые hooks. Если Postman действительно нужен, зафиксируй, какие именно права ему требуются для твоей задачи.
Есть и официальная проверка Postman без установки: его CLI-установщик поддерживает status, а для операций установки и удаления есть --dry-run. Но я бы не начинал с запуска чужого пакета на рабочем компьютере, если ты сейчас расследуешь, что он изменил. Сначала прочитай уже существующие настройки средствами самих агентов и сохрани их копию для сравнения. На чужой корпоративной машине действуй через администратора: глобальный профиль может быть управляемым.
Как убрать ненужную интеграцию и не сломать рабочий профиль
Если плагин тебе не нужен, сначала отключи его в интерфейсе Codex и Claude Code и проверь поведение в новой сессии. Затем используй штатное удаление там, где интеграция была установлена. Postman документирует команду удаления из обнаруженных агентов, но «remove» не стоит читать как обещание восстановить каждую строку всех конфигов. Его код для Codex удаляет плагин; полного отката глобальных записей marketplace, MCP, доверенного hook и отдельного CLI этот фрагмент не обещает.
Поэтому порядок скучный, зато безопасный: сохрани конфиги, отключи плагин, запусти штатное удаление с предварительным просмотром, затем снова сравни настройки Codex и Claude Code. Особое внимание удели доверенным hooks и удалённым MCP-подключениям. Если там остались чужие записи, не вырезай куски конфигурации вслепую: сначала проверь, не нужны ли они другим плагинам, и удали адресно после бэкапа. Папку с рабочими навыками целиком сносить точно не надо.
Для корпоративной команды здесь полезен простой эксперимент: на чистом тестовом профиле повторить обновление той же версии Desktop, записать список установленных плагинов до и после, а потом повторить тест после запрета ненужных интеграций. Я этого теста на macOS не проводил и не приписываю себе воспроизведение случая. Он нужен как способ отличить один отчёт от системного поведения в конкретном окружении.
Чего эта история пока не доказывает
Исходный автор не заявляет об утечке данных. The New Stack отдельно отмечает: сообщения о якобы перехваченных API-данных в обсуждениях не подкреплены доказательствами из issue. Работающее MCP-подключение с правами могло бы менять поверхность риска, но в описанной трассе подключение возвращало ошибку авторизации. Называть Postman вредоносной программой на основании этих материалов было бы нечестно.
Открытым остаётся другой вопрос: почему имеющийся Desktop решил настраивать соседние агенты и как пользователь мог запретить это заранее. Один из комментаторов пишет от лица команды: общая поставка CLI и плагинов якобы упрощает настройку, а согласие на установку и доверие к hook обещают пересмотреть. Но аккаунт не отмечен GitHub как участник Postman; я не смог подтвердить его полномочия и не считаю комментарий официальным ответом компании. На момент моего чтения issue открыт. После обновлений инструментов полезно проверять не только их собственные настройки, но и то, что появилось в профилях агентских программ.
Я бы сформулировал практический вывод так: агентские инструкции - часть конфигурации рабочего места, а не декор вокруг модели. Кто-то добавил hook, и завтра твой агент уже предлагает другой маршрут для той же задачи. Проверь границы сейчас, пока речь идёт о выборе инструмента, а не о последствиях ошибочной операции с данными.
Источники
- Первичный отчёт пользователя Postman, журнал и конфигурация.
- Второй пользовательский журнал и уточнение о статусе hook и комментарий о намерениях установщика, авторство которого не подтверждено.
- Официальная документация установки Postman в обнаруженные агенты.
- Исходники установщика доверия к hook, интеграции Codex и стартовой инструкции.
- Codex: официальная справка по плагинам и Claude Code: справка по marketplace.
- The New Stack: независимый разбор исходного отчёта.