12 октября 2026 г.
Plimsoll: как запускать код ИИ-агента в песочнице и проверять её границы
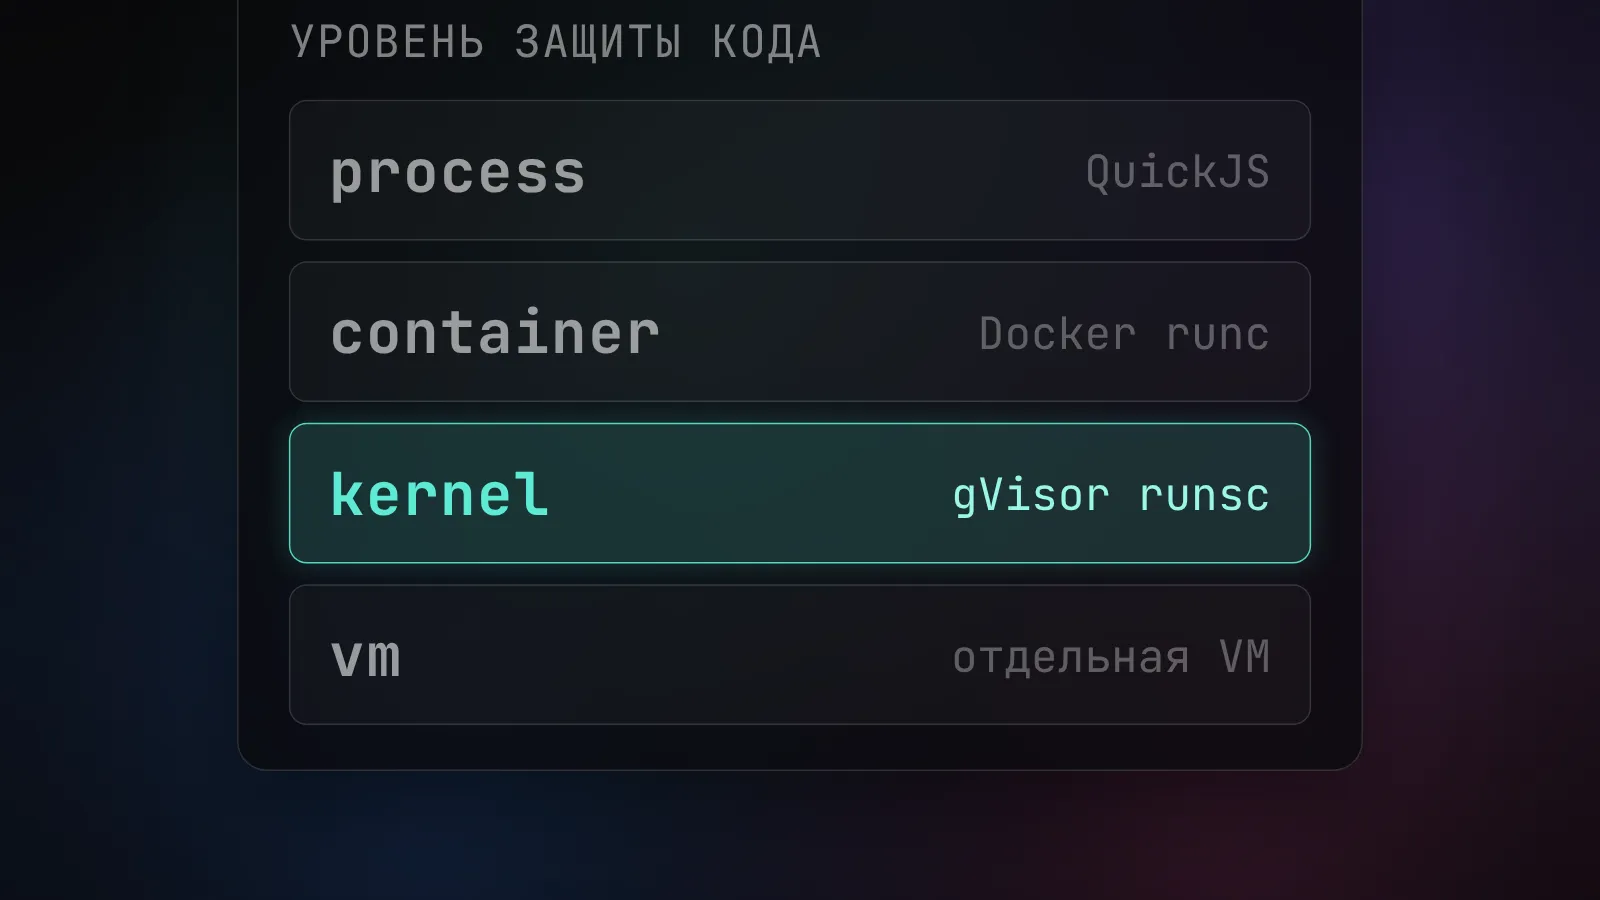

Plimsoll запускает код ИИ-агента в выбранной песочнице и возвращает вместе с результатом уровень изоляции: процесс, контейнер, отдельный слой ядра или виртуальная машина. Можно заранее потребовать минимум и отказать запуску, если сервер его не обеспечивает. Для опасного кода я бы выбирал gVisor или виртуальную машину, а встроенный быстрый режим оставил для знакомства с инструментом.
Повод - свежий проект на GitHub, который нашёлся в сегодняшнем новостном дайджесте. Меня зацепило не очередное обещание «безопасного агента», а очень земной вопрос: что именно стояло между чужим кодом и твоим сервером в момент запуска? Обычная надпись sandbox на кнопке этого не объясняет.
Зачем агенту отдельная песочница
Агент может написать скрипт для отчёта, проверки проекта или обработки файла и тут же предложить его выполнить. В этот момент текст ответа становится программой с правами того окружения, куда ты её отправил. Ошибка в скрипте может съесть память или удалить рабочие файлы. Если в окружении лежат ключи и открыт интернет, возможен и выход за рамки задачи. Здесь важно различать случайный баг и намеренно вредоносный код: требования к изоляции у них разные.
Проект Plimsoll - прослойка перед механизмом выполнения, а не собственная виртуальная машина. Он получает код, проверяет минимально допустимый уровень защиты и передаёт запрос одному настроенному провайдеру. В ответе указывает, за какой границей запуск реально состоялся. Если провайдер слабее запроса, выполнение не начинается. По умолчанию провайдер вообще отключён: код не запускается, пока ты явно не выберешь среду. Это полезнее, чем надеяться на описание окружения в документации, когда конфигурация сервера успела поменяться. Но название уровня в ответе тоже не волшебный сертификат.
Уже были конкретные инциденты, когда агент удалил чужие файлы или доверился чужой папке с опасной настройкой Git. Здесь другой предмет: как построить границу выполнения собственного кода агента и не принять режим разработки за защиту боевого сервера.
Четыре уровня: от быстрого процесса до VM
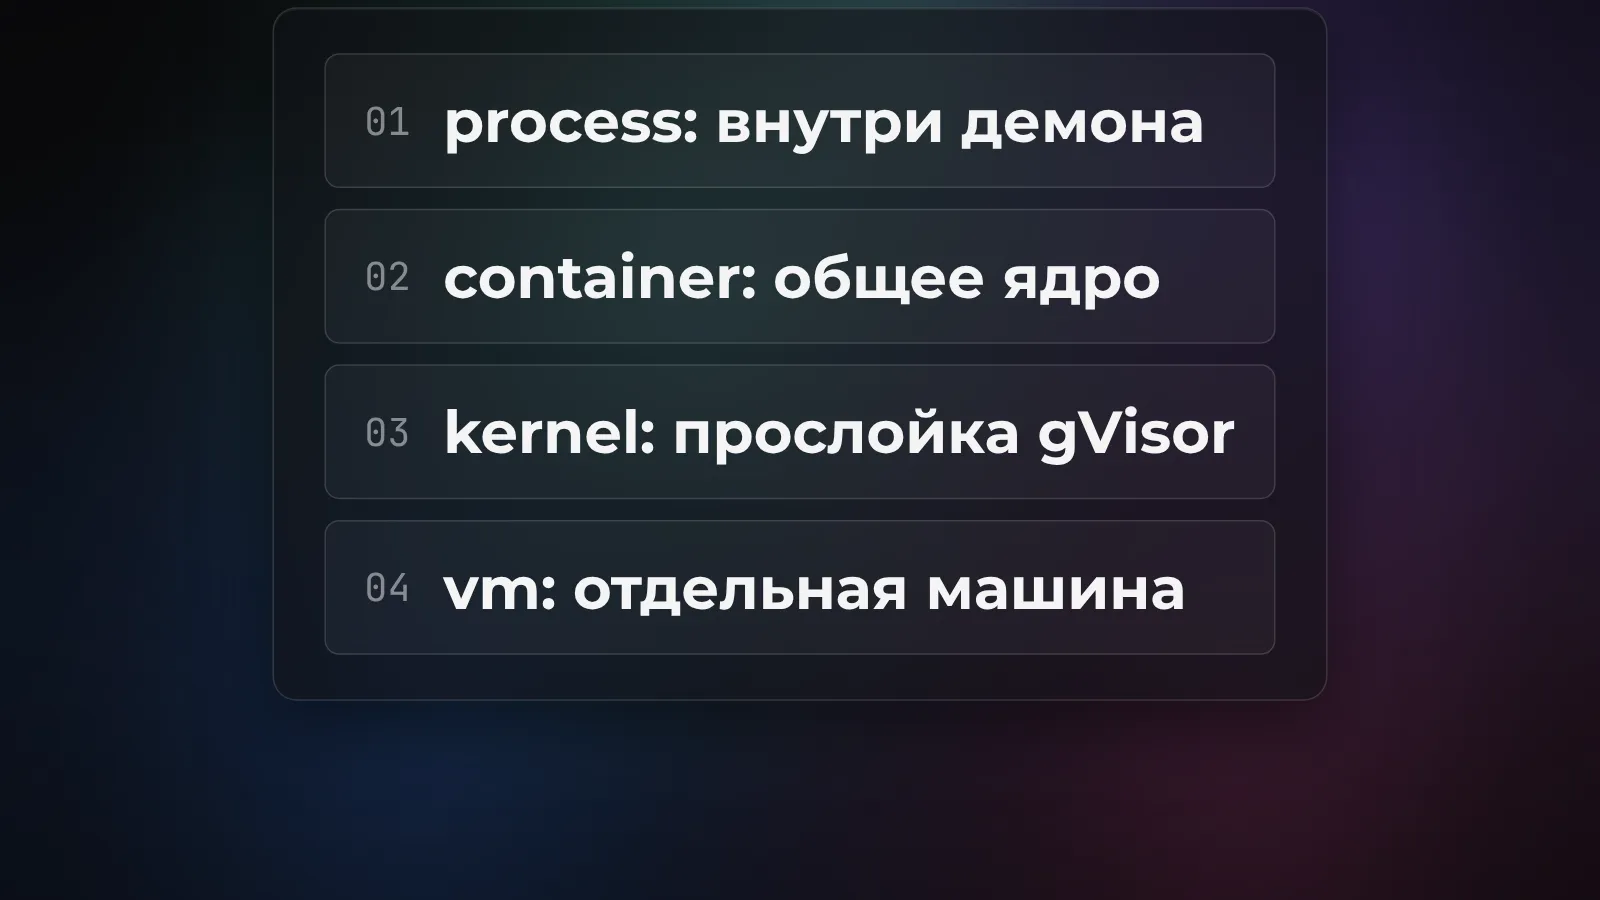
У Plimsoll четыре названия уровня: process, container, kernel, vm. Это не рейтинг моделей и не обещание абсолютной безопасности. Это ответ на вопрос, какой тип изоляции использован в данном запуске. По таблице провайдеров проекта, встроенный JavaScript через QuickJS и WebAssembly работает внутри процесса демона. Он быстрый, подходит для пробного примера, но ошибка в движке исполнения теоретически может вывести код к самому демону. Для недоверенного кода такой вариант автор прямо запрещает считать защитой.
Обычный Docker с runc возвращает container: процессы отделены пространствами имён, но разделяют ядро хоста. Документация Docker отдельно предупреждает, что сочетание настроек, монтирований и уязвимостей ядра может ослабить эту границу. Если с тем же Docker использовать runsc, то есть gVisor, Plimsoll сообщает kernel. Разработчики gVisor описывают его как отдельный пользовательский слой, который обрабатывает системные вызовы контейнера и уменьшает прямой контакт с ядром хоста.
Наконец, провайдеры E2B или Docker Cloud Sandboxes дают уровень vm: код работает в отдельной microVM на инфраструктуре сервиса. E2B описывает свои среды как изолированные машины на базе Firecracker. Облачная инфраструктура требует отдельной настройки и оплаты вычислений; сам опубликованный код Plimsoll распространяется под Apache-2.0. Я бы не делал из этой шкалы вывод «VM спасёт от любой ошибки». Виртуальная машина с доступом к твоему API или подключённой рабочей папкой всё ещё способна изменить данные, до которых ты сам открыл ей путь.
Как попробовать без доступа к боевому серверу
Официальное руководство для старта предлагает начать с локального примера. Нужны Git и Go версии не ниже той, которую требует проект; на момент этой статьи в инструкции написано Go 1.26.9. Проверить установленную версию можно через go version. Если она ниже требуемой, не пытайся лечить ошибки сборки случайным флагом: сначала обнови Go по инструкции самого Go. Клонирование скачивает исходники и зависимости, а демон на этом шаге не нужен:
git clone https://github.com/plimsollmark/plimsoll
cd plimsoll
go run ./examples/minimal
Ожидаемый результат по README: запуск на провайдере wasm, уровень process и вывод демонстрационного скрипта. Это проверка интерфейса библиотеки, а не проверка устойчивости хоста к враждебному коду. Я не выдаю пример из документации за собственный прогон: в среде подготовки статьи нет установленного Go. И уж точно не советую подставлять сюда незнакомые скрипты только потому, что слово «sandbox» уже мелькнуло на экране.
Для проверки главной идеи автор даёт следующий маршрут: собрать проект, создать идентификатор вызывающей программы с токеном, запустить plimsolld на 127.0.0.1:8746 с SANDBOX_PROVIDER=wasm, затем отправить один запрос с минимальным уровнем process, а второй - с kernel. Первый выполнится, второй получит отказ ErrInsufficientIsolation ещё до запуска кода. При этом токен живёт у клиента; файл clients.json содержит его хеш. Не размещай этот файл вместе с личными данными и не копируй токен в статью или репозиторий.
Что меняется после подключения Docker и gVisor
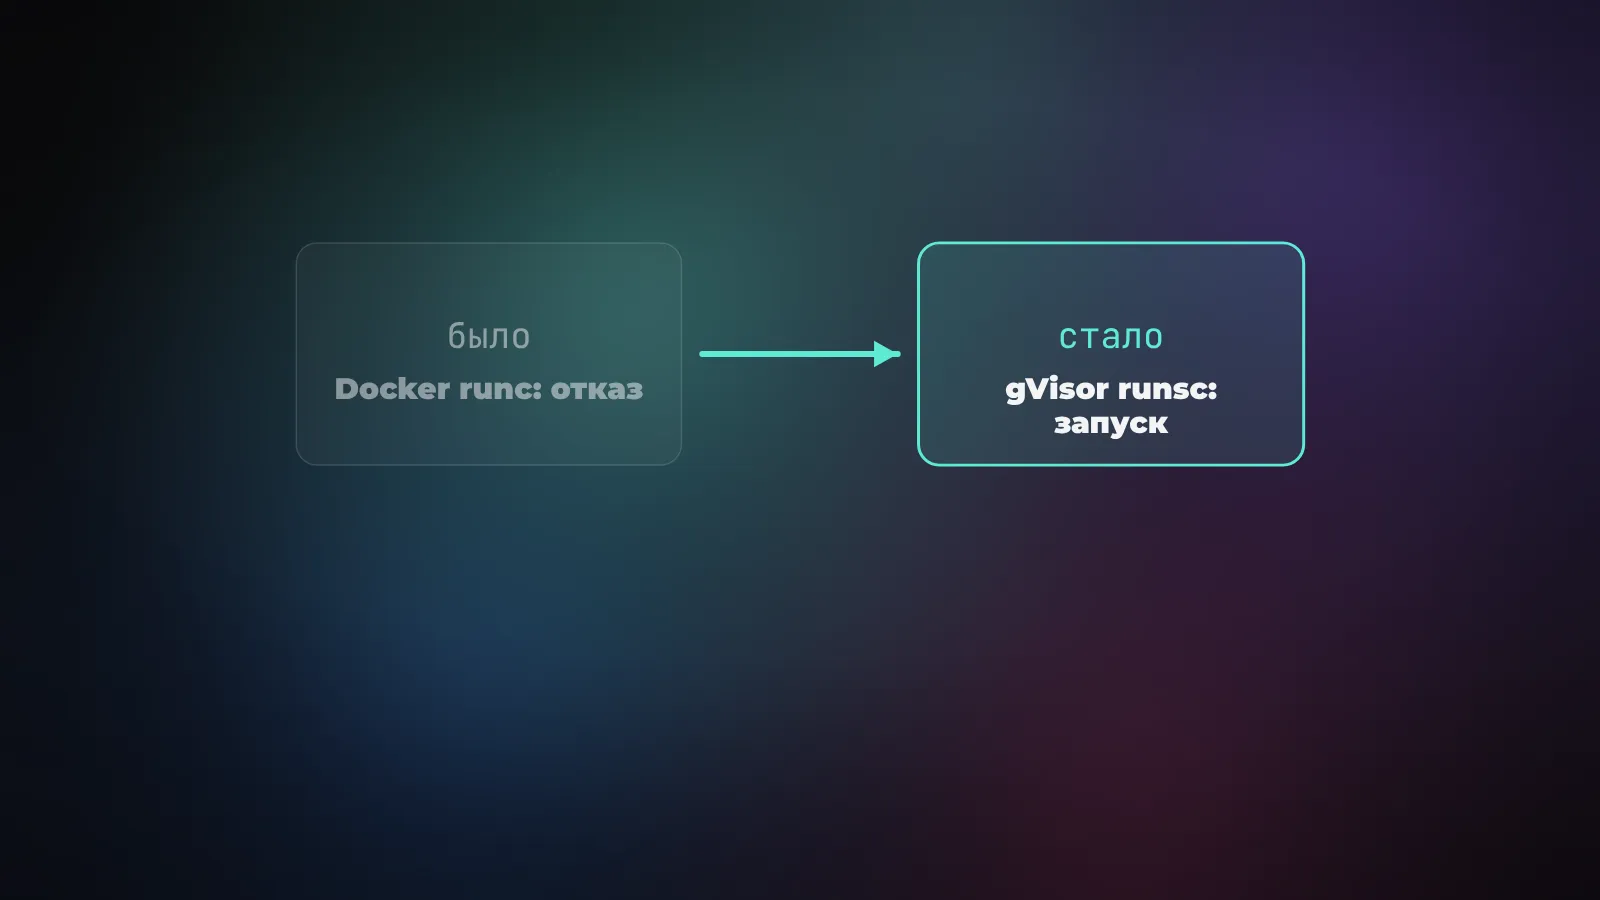
На Linux после установки Docker проект предлагает собрать образы командой make docker-images, затем перезапустить тот же демон с SANDBOX_PROVIDER=docker. Тот же клиентский запрос теперь вернёт container вместо process. Но запрос, требующий kernel, по-прежнему должен получить отказ: Docker по умолчанию пользуется runc, а не gVisor. Это сильная часть демонстрации: виден не рекламный ярлык инструмента, а разница между двумя конкретными настройками одной машины.
Для следующего шага в инструкции есть sudo ./docker/install-gvisor.sh: скрипт устанавливает закреплённую версию gVisor и регистрирует runsc в Docker. После этого демон запускают с двумя переменными, SANDBOX_PROVIDER=docker и SANDBOX_DOCKER_RUNTIME=runsc. Тогда запрос с минимальным уровнем kernel может пройти. Я бы сперва прочитал скрипт установки и проверил, на какой машине он меняет конфигурацию Docker. Команду с sudo нельзя воспринимать как безобидную пробу в рабочей системе, где уже крутятся другие контейнеры.
При старте Docker-провайдера Plimsoll запускает проверочный контейнер и смотрит, действительно ли ограничена запись в файловую систему и как ведут себя лимиты. При gVisor он также проверяет зарегистрированный runtime. Это проверка конфигурации и наблюдаемого поведения, но автор честно оговаривает: аппаратной аттестации здесь нет. Возвращённое слово kernel нельзя подменять утверждением «доказано, что из песочницы невозможно выбраться».
Интернет, ключи и бюджет тоже надо ограничить
Сильная граница между процессами не спасёт, если код получил секрет в переменной окружения или сетевой доступ ко всему интернету. У Plimsoll по умолчанию у запуска нет сети. Для обращения к собственному API есть отдельный механизм grant: разработчик заранее перечисляет разрешённые маршруты, код внутри песочницы зовёт их через клиент, а посредник снаружи проверяет маршрут и добавляет ключ сам. Описание grant советует выдавать короткоживущий токен на один запуск. Здесь я бы особенно проверял, нельзя ли через разрешённый маршрут выгрузить приватные данные: изоляция процессов не заменяет проверки действий.
Тот же принцип касается файлов и денег. Не монтируй к исполнителю весь домашний каталог ради чтения одного проекта. Docker прямо предупреждает, что даже внутри microVM смонтированная рабочая директория в режиме чтения-записи меняется на хосте. Дай отдельную копию данных, выставь лимит времени и ресурсов, а перед доступом к платному облачному провайдеру рассчитай число запусков. Исходники Plimsoll бесплатны, но VM E2B или Docker Cloud расходует чужие вычислительные ресурсы по своим тарифам. Нулевой чек за репозиторий не равен нулевой цене всей системы.
Если один агент выполняет несколько шагов в одной долгоживущей сессии, файлы и состояние могут сохраниться между вызовами. Это удобно для рабочего цикла, но плохая идея для изоляции разных клиентов друг от друга. В README автор прямо просит выделять отдельную сессию каждому заказчику, даже если все они ходят через один сервисный токен. Любой persistent-контекст стоит считать частью области доверия.
Кому это пригодится и где предел
Plimsoll нужен тому, кто строит собственный агентный сервис и сам отвечает за исполнение кода, который присылает модель или пользователь. Его фишка - явное требование к уровню защиты в запросе и проверяемый ответ об использованной среде. Это интерфейс для разработчика, а не кнопка «сделать Claude безопасным». Просто установить пакет рядом с уже работающим агентом недостаточно: вызовы выполнения нужно явно направить через него.
Для разового локального эксперимента без внешних пользователей может хватить отдельной копии проекта и обычной осторожности. Для сервиса с чужим кодом я бы смотрел на gVisor или отдельные VM, тестировал отказ при недостаточной изоляции и держал секреты по другую сторону границы. Прежде чем доверить продукту реальные задачи, отдельно проверь логи отказов, доступ к сети и правила выдачи токенов. Уровень vm рассказывает про стену вокруг программы; кому программа может отправить письмо или какие данные изменить, решают другие правила.
Источники
- Исходники и README Plimsoll: провайдеры, быстрый пример, модель уровней
- Официальный getting started: требования, локальный запуск и отказ по минимальному уровню
- Документация Plimsoll об уровнях изоляции и ограничениях проверки
- Документация Docker Engine: границы защиты контейнера
- Исходники и документация gVisor: как работает runsc
- Документация Docker Sandboxes о доступе к файлам из VM
- E2B: устройство окружения на базе Firecracker