23 октября 2026 г.
PHP2Shell: как проверить свой сайт и закрыть опасные уязвимости PHP

PHP2Shell - две уязвимости в самом PHP, через которые атакующий при определённых условиях может выполнить код на сервере без авторизации. Если сайт работает на PHP, проверь версию именно работающего веб-процесса и обнови её до исправленного релиза или пакета своего поставщика. Обновления WordPress и плагинов сами по себе эту дыру не закрывают.
Команда PHP объявила о проблеме 21 октября. Я наткнулся на неё через ролик BBC в утреннем дайджесте, но технические детали сверял по сообщениям разработчиков и исследователей. Ниже - спокойный порядок действий для владельца сайта. Без попыток «проверить уязвимость» опасным запросом на живом сервере.
Что случилось и почему это не баг WordPress
Найдены две ошибки обработки памяти в движке PHP: CVE-2026-109618 и CVE-2026-109619. В одном случае обработка нехватки памяти оставляет внутренние данные запроса частично инициализированными. В другом состоянии запроса указатель переживает освобождение памяти; следующий запрос может встретить старые данные до нормального сброса. В определённых условиях результатом становится удалённое выполнение кода. Не нужно угадывать пароль администратора сайта.
Это ниже уровня CMS. WordPress, Drupal или Joomla могут быть полностью обновлены, а движок PHP под ними - нет. Wiz описывает ошибки именно в ядре PHP, независимо от приложения поверх него. Поэтому привычное «плагины обновлены, значит безопасно» здесь промахивается мимо главной проблемы. Обратная сторона: если сайт вообще не запускает PHP, наличие уязвимой версии в соседнем чужом сервисе не делает этот сайт уязвимым автоматически.
PHP Foundation уточняет: для Apache с mod_php исследователи продемонстрировали атаку до выполнения кода приложения с настройками по умолчанию. Для PHP-FPM удалённое выполнение тоже подтвердили, но через пути выполнения кода приложения. Это разная степень простоты атаки, а не разрешение не обновлять FPM. Официальное предупреждение распространяется на PHP, обслуживающий веб-запросы, включая CGI, LiteSpeed и FrankenPHP.
Кому проверять в первую очередь
Проверь каждый публичный сайт и API на PHP: самописный проект, CMS, магазин, админку. Начни с тех, куда может обратиться кто угодно из интернета. Затем пройди внутренние сервисы и staging: даже если они закрыты от внешнего мира, доступ туда иногда есть у людей и систем, которым не стоит доверять исполнение кода на сервере.
Не складывай всё в одну строку «у нас PHP». На одном сервере легко живут разные обработчики и разные версии: сайт обслуживает FPM, а команда в консоли показывает другую CLI-сборку. В панели хостинга рядом могут лежать старые PHP-пулы для забытых поддоменов. Составь короткую ведомость: адрес сайта, сервер или контейнер, способ запуска PHP, активная версия веб-пула, кто поставляет обновление и когда его применили. Это скучнее сенсационного заголовка, зато помогает ничего не пропустить.
Цифру «PHP работает на большей части интернета» из новости нельзя превращать в «большая часть интернета уже взломана». В отчёте Wiz речь о распространённости языка и потенциальной поверхности атаки. Доля реально уязвимых и число успешных атак из этого не следуют. Даже на твоём сайте первый вопрос - какой бинарник запущен сейчас, а не насколько страшно звучит процент в заголовке.
Какие версии исправлены и почему номер может обмануть
Официальный список исправлений: PHP 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Сравнивать нужно внутри своей ветки: если установлен 8.4, цель - исправленная сборка 8.4.27 или более новая поддерживаемая версия этой же ветки, а не механическая замена цифры на 8.5. Перескок между ветками потребует проверки совместимости кода и расширений.
PHP 8.1 и старее больше не получают обычных обновлений от основного проекта. Но это не значит, что любой хостинг с более старым номером обречён: дистрибутивы и поставщики долгосрочной поддержки могут перенести исправление в свой пакет без смены основной версии. Разработчики PHP советуют спрашивать о таком backport у своего поставщика. Попроси ссылку на бюллетень и номер исправленного пакета. Одного заверения «у нас всё защищено» для серверного инцидента маловато.
Есть новая оговорка на дату этой статьи. 23 октября PHP сообщил об отдельном редком пути CVE-2026-115560, который перечисленные выше релизы ещё не закрывают. Он требует необычного сочетания настроек: приложение переключает обработчик сериализации с php_binary или php_serialize на php перед запуском сессии, а отслеживание загрузки файлов включено. Если не уверен в своём коде, обсуди с администратором временную настройку session.upload_progress.enabled=0. Её надо задать в php.ini или конфигурации пула до разбора запроса и перезапустить все рабочие процессы; вызов ini_set() и FPM .user.ini здесь не подходят. PHP обещает полный бюллетень в следующем регулярном релизе, но дату исправления пока не называет. Это не повод откладывать патч для двух исходных уязвимостей.
Если поддержка старого PHP зависит от случайной сборки из интернета, я бы не делал на ней ставку. Временные исходные патчи для старых веток опубликованы как помощь тем, кто собирает PHP сам, но они не превращают старую ветку в поддерживаемую. Ближайшая задача - закрыть уязвимость проверенным пакетом; следующая - перевести приложение на поддерживаемую ветку. Эти две задачи не обязательно решать одной рискованной ночной миграцией.
Как проверить рабочий PHP, а не только консоль
На сервере можно начать с php -v. Эта команда показывает версию вызванного бинарника; в зависимости от установки это может быть CLI или CGI. Она полезна для инвентаризации, но сама по себе не доказывает версию PHP, которая отвечает посетителям через FPM или модуль веб-сервера. Посмотри конфигурацию веб-сервера, выбранный пул в панели хостинга и установленный пакет: попроси администратора показать связку «этот домен → этот обработчик → эта сборка».
Для контейнерного проекта проверь Dockerfile, тег базового образа и digest реально запущенного контейнера. Docker подтвердила обновление своих официальных и Hardened PHP-образов. Однако новое содержимое тега в реестре не меняет образ, уже работающий на твоём сервере. Тег может указывать на новую сборку, а digest закрепляет точные байты. При пересборке с --pull старый тег способен подтянуть исправление, закреплённый уязвимый digest - нет. В любом случае проверь версию PHP в полученном образе и действительно перезапусти контейнер.
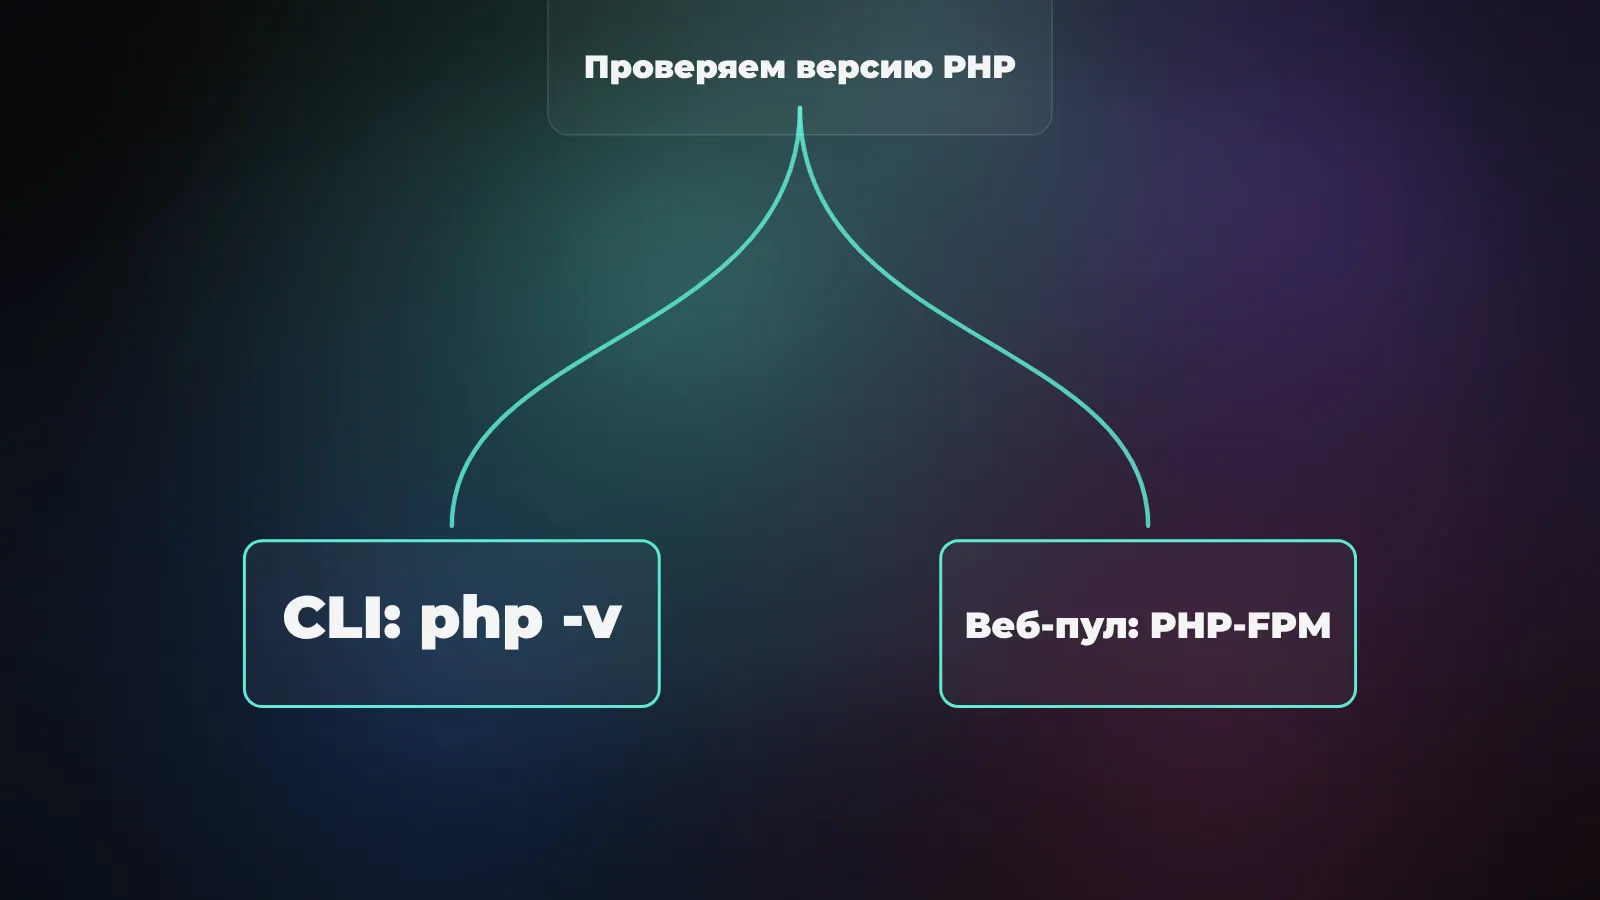
Не открывай публичную страницу phpinfo() ради диагностики и не оставляй её доступной после проверки. Сведения о расширениях и окружении пригодятся атакующему. Лучше сверить настройки панели и работающий пул с администратором или проверить внутри закрытого контура. Если сайт обслуживает подрядчик, отправь ему конкретный вопрос: какая исправленная версия PHP обслуживает мой домен после перезапуска, каким пакетом её обновили и как это проверили?
Как обновить без второго инцидента
Сначала сделай резервную копию и подготовь откат приложения, потом обновляй PHP на тестовом стенде или на отдельной копии. Проверь страницу входа, корзину, платежи, отправку писем и фоновые задачи. Эти проверки не лечат PHP, зато снижают вероятность того, что срочный патч уронит бизнес-процесс. После теста обнови работающий пул или контейнер, перезапусти его и повторно проверь фактическую сборку.
Если сервис собирается через Compose и базовый образ берётся из обновляемого тега, команды docker compose build --pull и затем docker compose up -d пересобирают образ и поднимают изменённые контейнеры. По документации Docker опция --pull пытается получить более свежий базовый образ; команда up пересоздаёт контейнеры при изменении образа или конфигурации. Это пример для проекта с собственным Dockerfile, а не универсальная команда для любого хостинга. Если Compose использует готовый image, а не build, сначала обнови ссылку на исправленный образ и проверь digest.
После смены PHP проверь ошибки приложения, состояние очередей и логи веб-сервера. Если до патча публичный узел долго работал на уязвимой версии, не объявляй его чистым только по результату обновления: просмотри неожиданные файлы, исходящие соединения, новые учётные записи и задания планировщика. При серьёзных признаках вмешательства понадобится отдельное расследование и пересоздание среды из доверенной базы. Патч закрывает путь для следующего запроса, но не отменяет уже выполненные команды.
При чём тут ИИ и что делать, если патча пока нет
В истории есть и ИИ, но его роль легко раздуть до мифа «нейросеть взломала интернет». Wiz пишет, что пользовалась Gemini 4 Argon и GPT-5.6 Sol при поиске, построении цепочки и проверке исправления. PHP Foundation описывает несколько независимых сообщений исследователей и долгую работу команды безопасности. ИИ помогал исследовать дефект; выпуск исправлений и оценка последствий оставались работой людей. Это не доказательство массовой эксплуатации уязвимости ИИ-преступниками.
Если обновить сейчас невозможно, официальный бюллетень PHP перечисляет меры для снижения отдельных путей атаки и отдельно подчёркивает: для двух исходных CVE полное решение - установка исправления. Изоляция административных сервисов, временное ограничение доступа к уязвимому узлу и отслеживание изменений помогут выиграть время. Не путай это с полноценной защитой: настройки, закрывающие один способ входа, могут оставить другой. А новый редкий путь с обработчиком сессий требует отдельной проверки конфигурации до следующего релиза PHP. Запиши владельца задачи и ближайшее окно установки исправления.
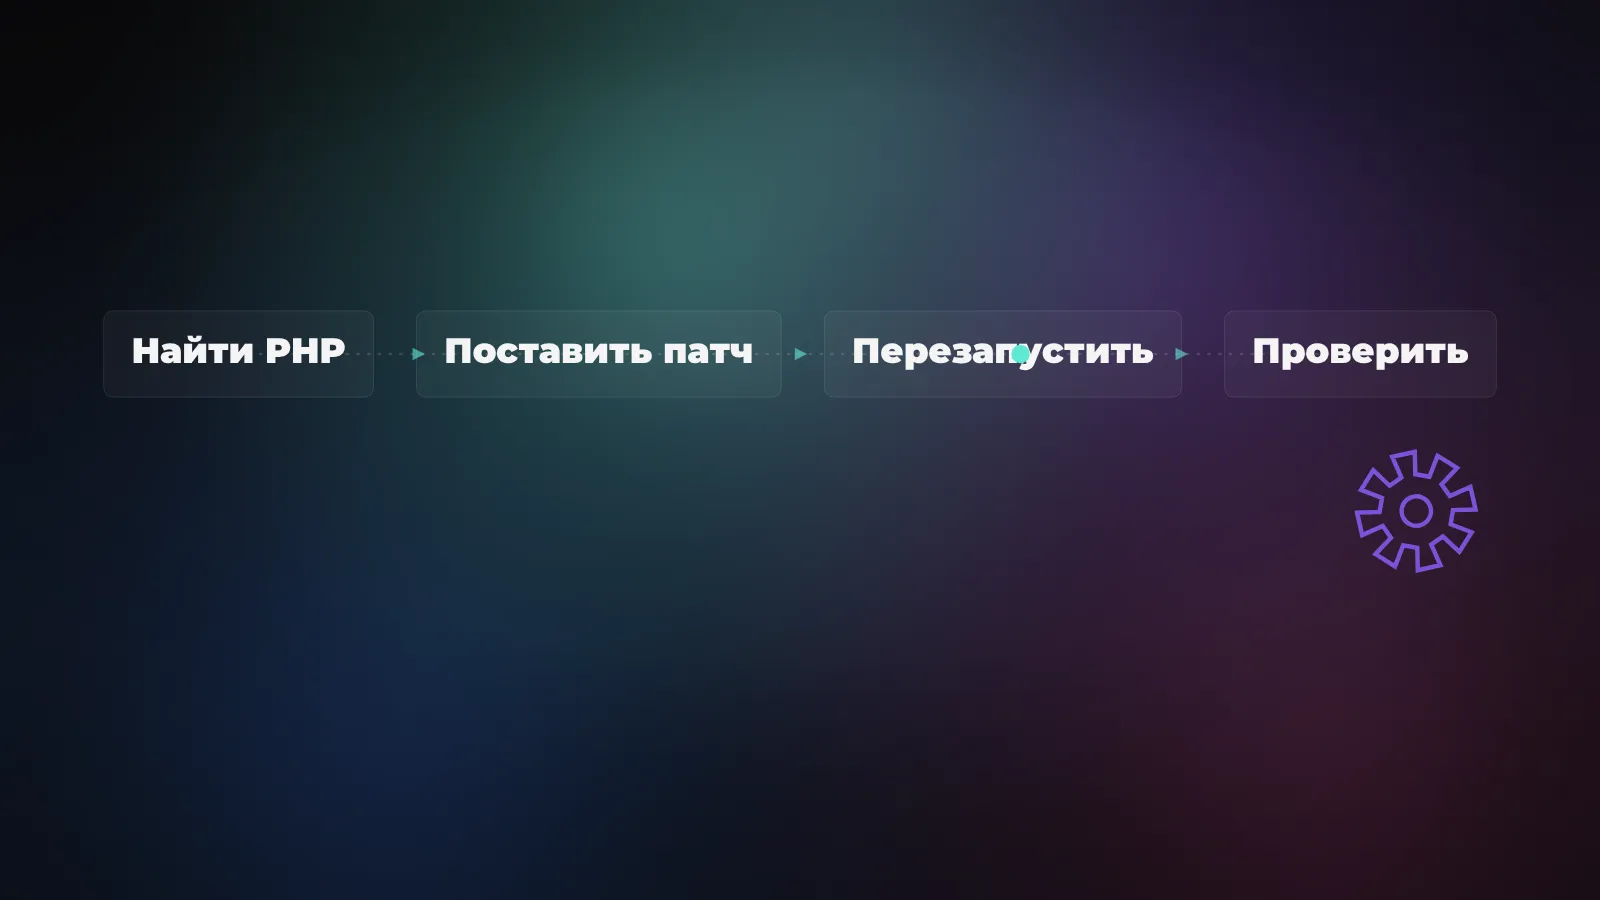
Для маленького сайта вывод предельно земной. Спроси хостинг не «есть ли у вас защита от хакеров», а какую сборку PHP исполняет конкретный домен и содержит ли она исправления обеих CVE. Если сервер твой - пройди тот же путь сам. Потом проверь ещё раз после перезапуска. И не забудь старый поддомен, который никто не открывал с прошлого года: он тоже принимает веб-запросы.
Источники
- PHP: официальное предупреждение, затронутые обработчики и исправленные версии
- PHP: дополнительное уведомление от 23 октября о сессиях
- PHP Foundation: хронология исследований и условия эксплуатации
- Wiz Research: исследование PHP2Shell и роль ИИ
- Docker: что делать с образами PHP
- Docker: изменяемые теги и закреплённые digest при сборке
- PHP: документация по CLI-интерпретатору
- Docker Compose: пересборка с обновлением базового образа
- Docker Compose: повторный запуск изменённых контейнеров