22 октября 2026 г.
LiteLLM 1.107.0 взломали: как проверить установку и что делать с ключами
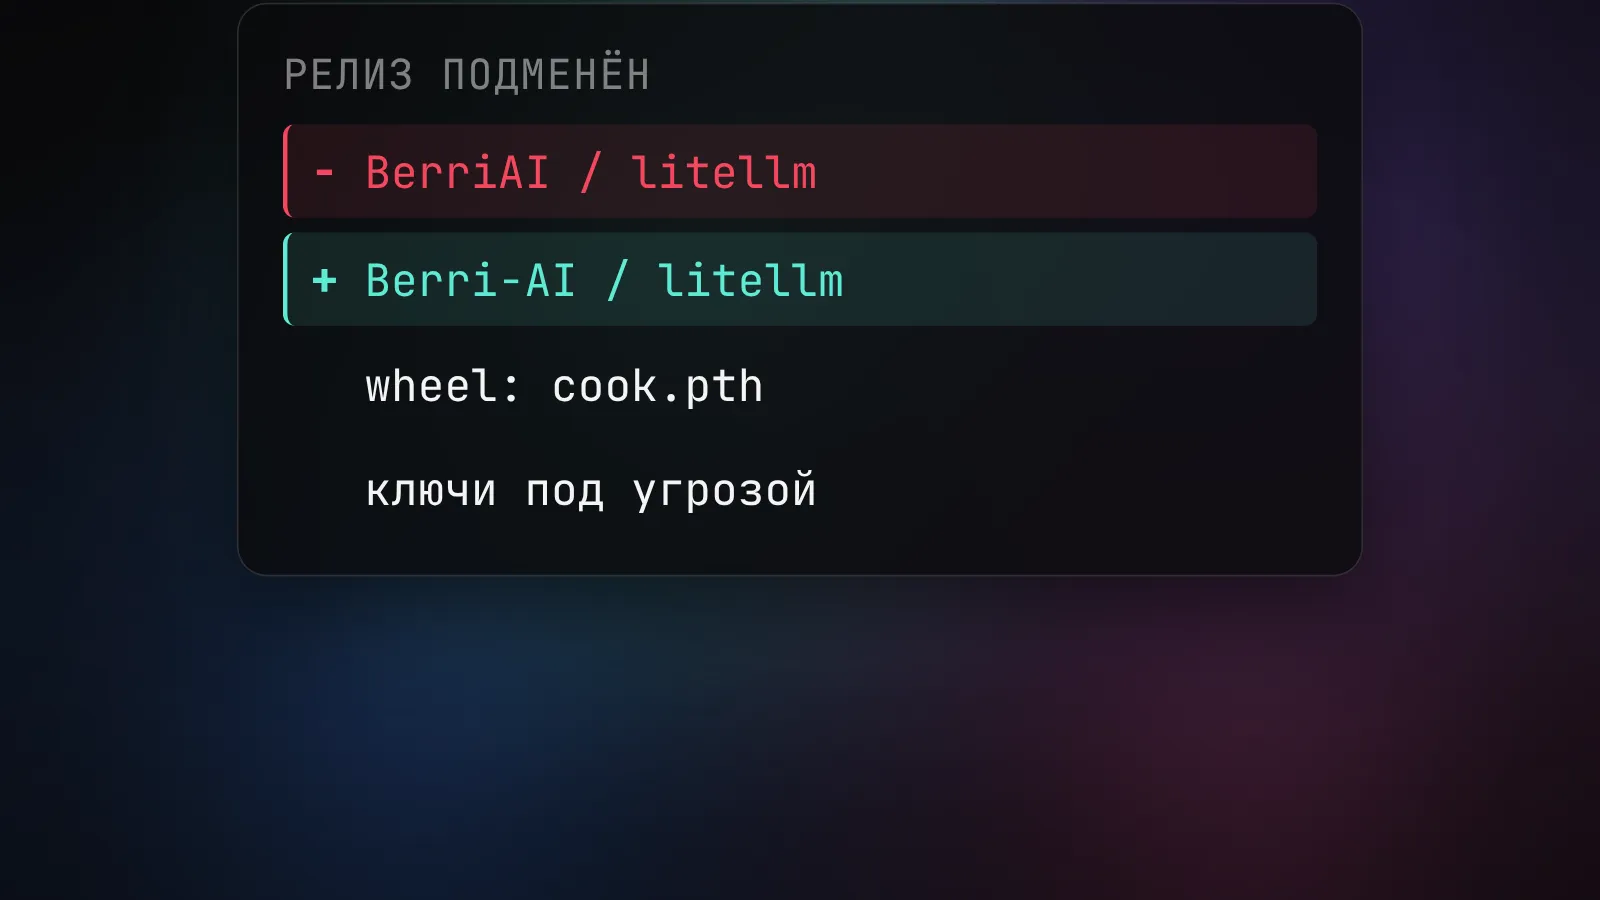

В публичный релиз LiteLLM 1.107.0 попал вредоносный код: он запускается вместе с Python и ищет ключи доступа. Если вчера ты установил этот пакет или запустил затронутый Docker-образ, останови среду, проверь историю установки и считай доступные ей секреты скомпрометированными. Не лечи такую установку командой pip install: она снова запустит вредоносный код.
Я выбрал эту историю из новостного дайджеста, потому что здесь есть конкретный вопрос для владельца своего ИИ-прокси: достаточно ли откатить версию? Короткий ответ - нет. LiteLLM опубликовала разбор инцидента, а исследователи независимо посмотрели на опубликованные файлы. Разберу границу поражения и порядок действий без «срочно удали всё».
Кого касается инцидент
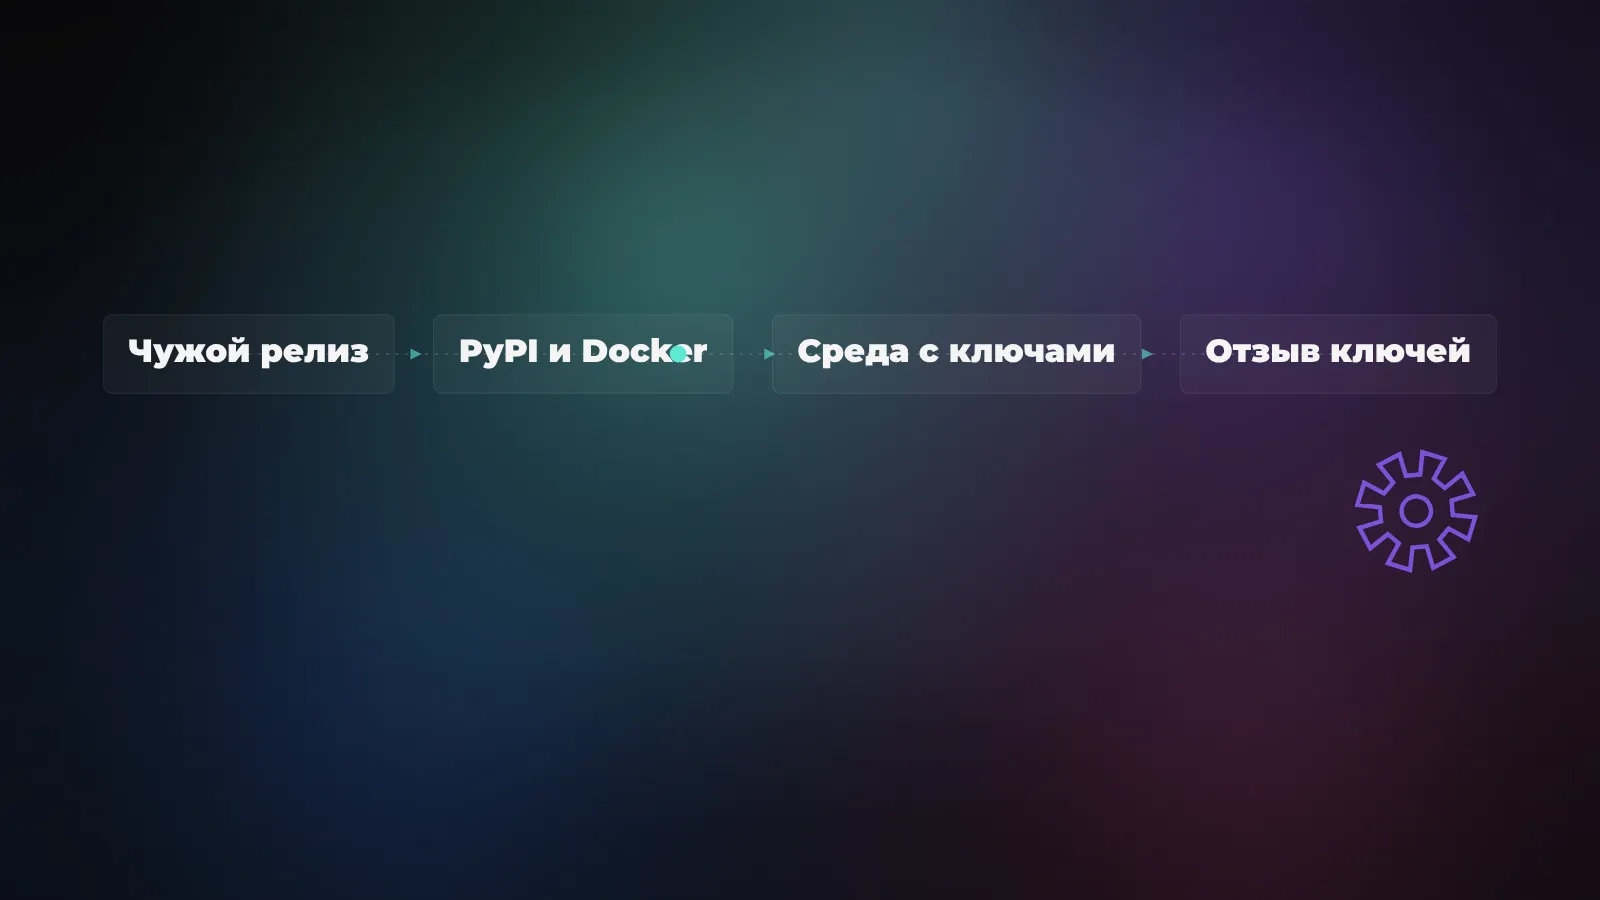
LiteLLM - слой между твоим приложением и провайдерами моделей. Через него удобно пускать разные запросы, но именно поэтому рядом могут лежать API-ключи моделей, строка подключения к базе и облачные права. По сообщению команды LiteLLM, 21 октября 2026 года злоумышленник провёл через релизный конвейер заражённую версию litellm==1.107.0. Все семь опубликованных wheel-файлов содержали вредоносную нагрузку. PyPI держал их доступными примерно с 11:39 до 13:23 UTC.
Затронуты и образы на Docker Hub и GHCR с тегами v1.107.0, latest, main-latest и main-stable, если образ был получен в окно инцидента. Для Docker Hub официальный интервал - с 11:46 до 14:20 UTC, для GHCR поражённые теги стали недоступны раньше. Команда сняла заражённые артефакты и перенаправила плавающие теги на чистые сборки. Это не означает, что скачанная вчера копия на твоём сервере обновилась сама.
Если у тебя была явно закреплена версия до инцидента и система не подтягивала плавающий Docker-тег, именно этот релиз тебя не задел. По заявлению LiteLLM, отдельный приватный реестр enterprise-клиентов также не пострадал. Но если latest был в Compose-файле, одна только сегодняшняя надпись latest ничего не говорит о том, какой digest вчера запустился. В первую очередь выясни, что реально ставилось и выполнялось, а не что записано в нынешнем конфиге.
Почему опасен даже простой запуск Python
JFrog разобрала опубликованные wheel. Кроме обычной библиотеки в них лежали cook.pth, cook.py и sitecustomize.py. Это не файлы, которые программа должна явно импортировать по имени LiteLLM. Они попадают в общий каталог site-packages. Строка import cook внутри .pth выполняется при обычном старте интерпретатора. Затем Python пробует импортировать sitecustomize. Официальная документация Python прямо объясняет это поведение.
В переводе на нормальный язык: можно ни разу не вызвать LiteLLM из своего кода, но запустить Python в той же заражённой виртуальной среде - и нагрузка уже выполнится. Сюда относится и запуск pip из неё. Именно поэтому совет «переустанови пакет поверх» здесь опасен. На Windows фоновая ветка загрузчика, использующая Unix-вызов fork, не срабатывает, но, по анализу JFrog, сборщик секретов через .pth там остаётся.
Анализ Mend описывает сборщик: он искал ключи облаков и поставщиков ИИ, SSH-данные, токены инструментов разработки, переменные окружения других процессов. При наличии подключения к базе прокси он также пытался читать таблицу с учётными данными LiteLLM. Отдельная ветка запускала фоновый механизм для загрузки кода извне. Это описание возможностей вредоносного файла, а не доказательство, что каждое поле на каждой машине действительно было украдено.
Как подменили релиз при чистом коде на GitHub
Самый неприятный момент: официальный тег на GitHub не содержал вредоносных файлов. В исходном архиве PyPI, по сравнению JFrog, была изменённая настройка сборки data = "cook", но самих трёх файлов там не было. Они попали в готовые wheel-артефакты. Проверка одного репозитория или исходного архива не равна проверке установленного бинарного пакета.
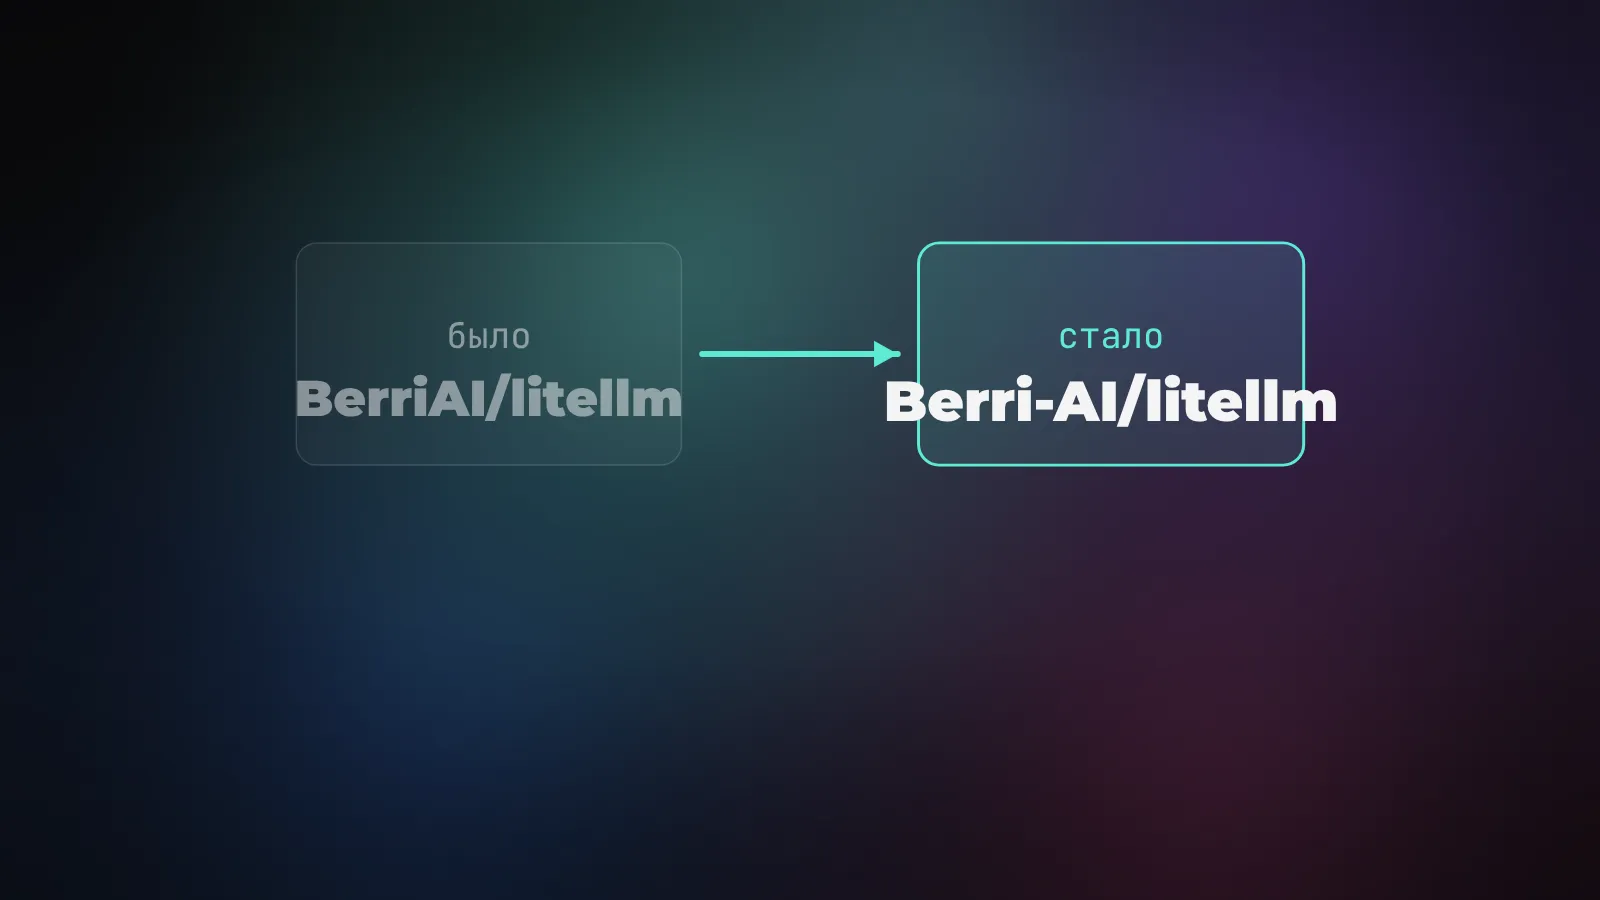
Socket изучила provenance контейнера: в данных сборки указан похожий репозиторий Berri-AI/litellm вместо настоящего BerriAI/litellm. Разница - один дефис. Socket отдельно предупреждала, что сама запись о входе в workflow ещё не раскрывает, каким способом злоумышленник получил право её изменить.
В обновлении официального отчёта LiteLLM появилось больше деталей: злоумышленник изменил закрытый релизный workflow, снял защиту ветки через привилегированную учётную запись и провёл подмену через штатные тестирование и публикацию. Компания предполагает, что токены разработчиков утекли из журналов её внутреннего прокси; сам способ первоначального проникновения в прокси на момент отчёта не подтверждён. Я бы не пересказывал эту версию как окончательно установленную причину. Подтверждённый для читателя вывод проще: подпись штатного релизного процесса не спасла, когда ему скормили не тот исходный репозиторий.
Как проверить свои машины без повторного запуска нагрузки
Начни с истории CI, журнала развёртывания, lock-файла зависимостей и списка сохранённых Docker digest. Найди установку LiteLLM в указанное окно и факт последующего запуска среды. Если в процессе был pip install litellm без закрепления версии, проверяй разрешённую версию по журналу сборки, а не гадай по сегодняшней выдаче PyPI. Для Docker нужен digest реально запущенного образа, а не текущее значение плавающего тега. Отчёт разработчиков перечисляет поражённые digest и файловые признаки.
Если среда подозрительна, не вызывай из неё ни pip, ни Python ради диагностики. Посмотри на диск и метаданные из изолированного доверенного окружения: litellm-1.107.0.dist-info, cook.pth, cook.py, sitecustomize.py. Первые два имени особенно характерны для этого случая; один sitecustomize.py без контекста не является окончательным диагнозом. Отсутствие файлов тоже не доказательство чистоты: контейнер мог исчезнуть, а следы очиститься. Сохрани журналы и образ до удаления, если ведёшь расследование.
Для небольшой команды это можно разложить на простую таблицу: хост, время загрузки, точный артефакт, был ли запуск Python или контейнера, какой набор секретов был доступен. Из этого получается список для отзыва ключей. Гораздо надёжнее, чем искать один «магический» файл и объявлять всё здоровым, когда поиск ничего не вернул.
Что делать, если версия выполнялась
LiteLLM рекомендует исходить из компрометации среды, где запускался litellm==1.107.0 или поражённый контейнер. Изолируй машину от внешних соединений, сохрани нужные для расследования журналы и артефакты, останови поражённые процессы. Пересоздай контейнеры и виртуальные среды из известной чистой базы, а не «почини» их на месте. Для временного возврата сервисов авторы предлагают явно закрепить litellm==1.106.2 либо более ранний проверенный релиз. Закрепление спасает от повторной установки заражённого обновления; уже ушедшие секреты оно не возвращает.
Дальше пересмотри все доступы, которые мог прочесть процесс: ключи к моделям в прокси, master и virtual keys, пароль DATABASE_URL, учётные данные облачной роли, переменные окружения сервисов и токены разработки. Отзывай их через панели провайдеров из чистой рабочей станции. Порядок удобно выбрать по радиусу вреда: сначала права с записью и широким доступом, затем ключи сервиса и отдельных интеграций. Если атакующий успел получить доступ к базе прокси, замена только одной переменной окружения проблему не закрывает.
Сетевой доступ из поражённой среды делал утечку возможной; но найденная вредоносная версия сама по себе не доказывает успешную передачу каждого секрета. В то же время отсутствие файла-маркера не доказывает обратного. Поэтому официальная инструкция советует считать утечку состоявшейся, если установленная версия запускалась на узле с выходом наружу. Посмотри исходящие сетевые журналы и события облачного аудита. Не публикуй собранные логи без редактирования: там могут быть те самые ключи, которые ты собираешься отозвать.
Что поменять в своём релизном процессе
Эта атака бьёт по привычке доверять имени пакета. Я бы закреплял не только версию, но и проверенную контрольную сумму конкретного wheel; для контейнера - digest конкретной сборки вместо latest. Руководство pip по secure installs объясняет режим проверки хешей. Но хеш, снятый уже с подменённого артефакта, честно подтвердит подменённый артефакт. Нужен доверенный исходный список, установленный до релиза или проверенный отдельно.
При ревью сторонних зависимостей смотри на готовый артефакт и файлы в site-packages, а не только на GitHub-тег. Отдельно проверяй неожиданные .pth и sitecustomize.py, а в CI не держи рядом с установкой новой зависимости ключи продакшена. На уровне архитектуры прокси держи права провайдеров минимальными и разделяй окружения: если тестовая машина получила пакет первой, у неё не должно быть доступа к ключам всех клиентов.
Главный урок для меня не в том, что Python-пакеты внезапно стали опасны. В этой истории сошлись плавающие теги, привилегированный релизный workflow и пакет, который видит десятки секретов. Разведи эти права, и следующий ошибочный релиз обойдётся существенно дешевле. Пока расследование продолжается, сверяй конкретную машину с обновляемым отчётом LiteLLM, а не только с этим текстом.
Источники
- LiteLLM: статус инцидента, поражённые версии и действия для пользователей
- JFrog Security Research: анализ опубликованных wheel и механизмов запуска
- Socket Research: происхождение контейнерной сборки и репозиторий-двойник
- Mend: анализ сборщика секретов и отличий wheel от исходного архива
- Документация Python: исполнение строк в .pth и sitecustomize
- Документация pip: проверка контрольных сумм при установке