13 октября 2026 г.
ИИ-червь на умных телевизорах: что на самом деле показала Anthropic

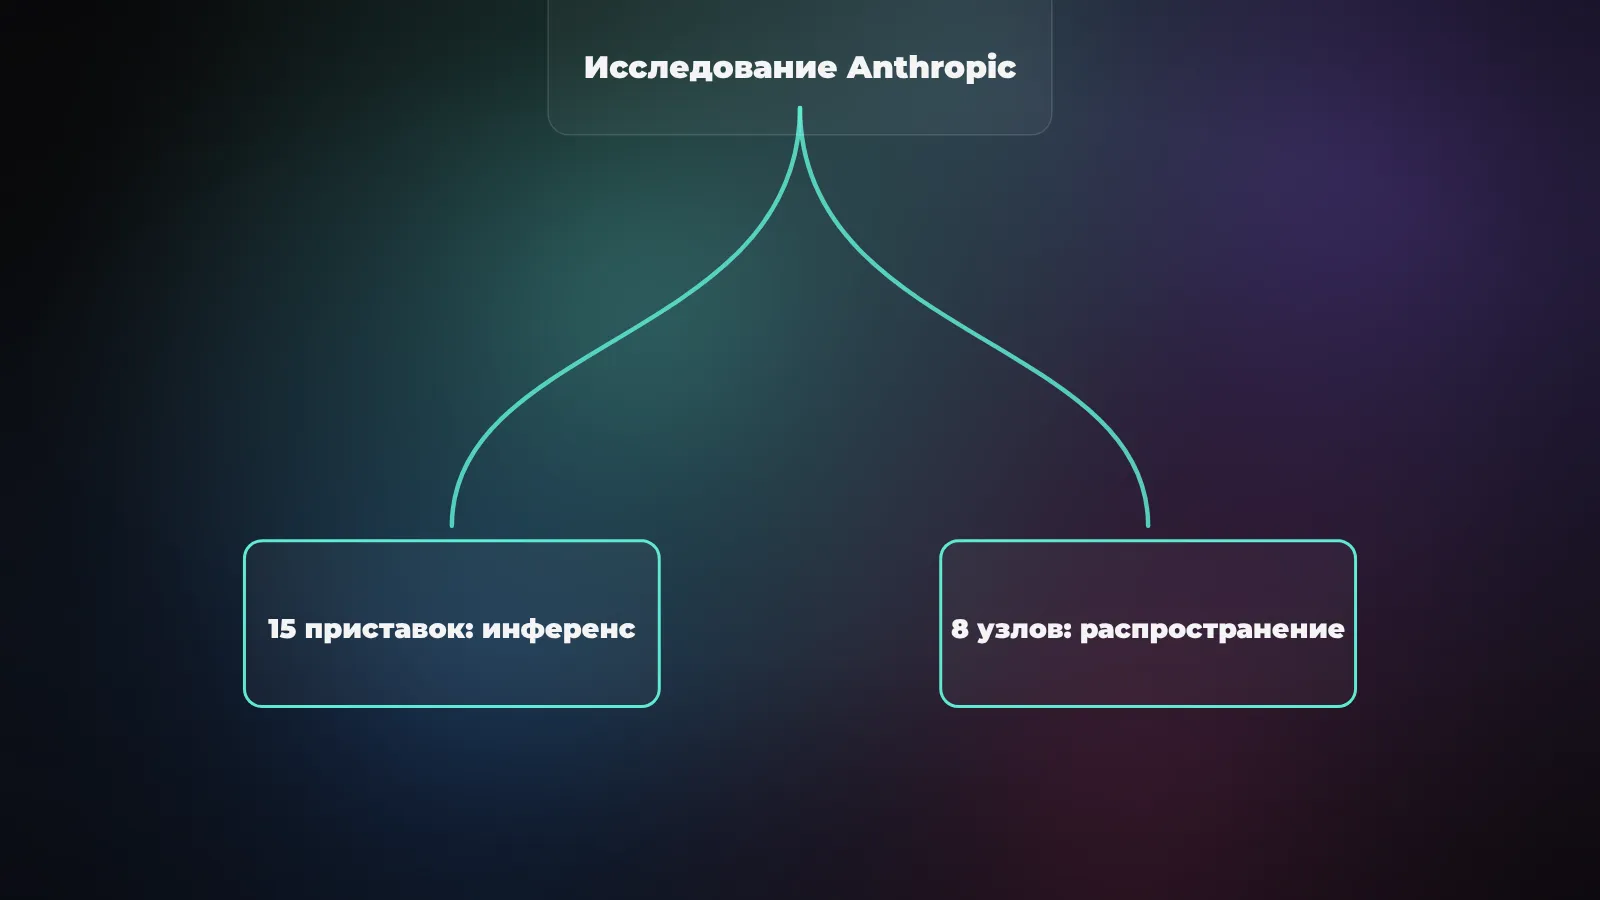
Anthropic показала запуск языковой модели на группе дешёвых ТВ-приставок, а более сильный агент распространял рабочий процесс между машинами в подготовленной закрытой сети. Это две разные демонстрации, не готовый червь на домашних телевизорах. Риск понятен: если маленькие модели станут достаточно самостоятельными, заражённые устройства смогут служить им вычислительной базой. Пока лучший ответ - закрывать старые дыры в защите устройств.
У новости есть отличный заголовок для паники: «ИИ размножается без дата-центра». Я полез в исследование Anthropic от 12 октября и обнаружил там гораздо более полезную историю. Авторы сами разделили эксперимент с железом, проверку действий агента и прогноз на будущее. Их нельзя складывать в один уже произошедший взлом.
Что именно запустили на ТВ-приставках
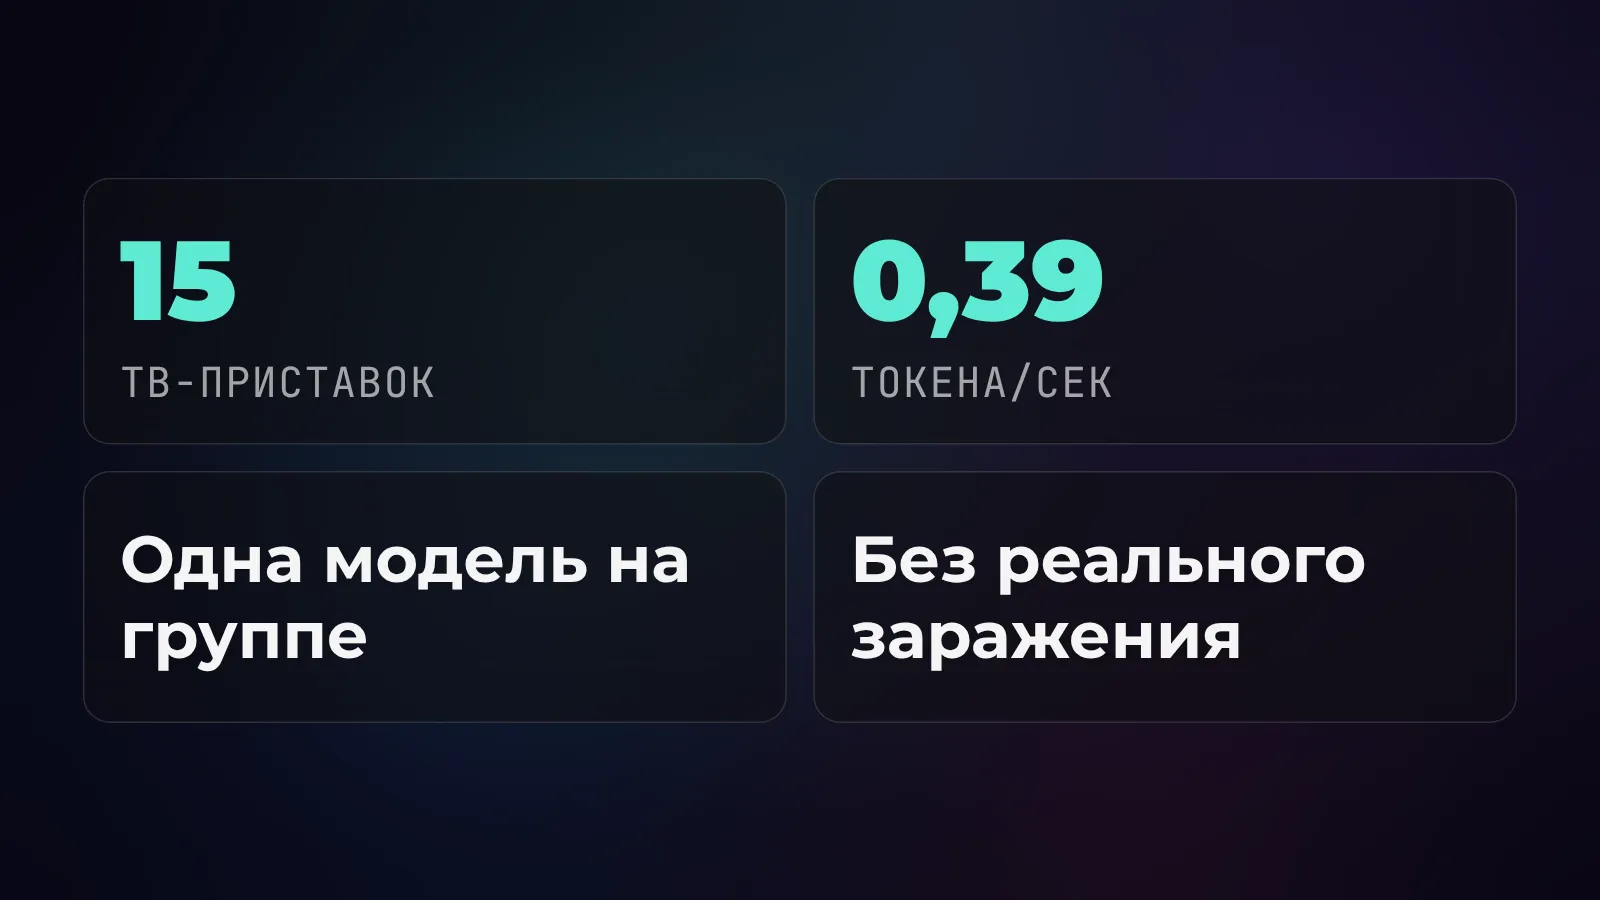
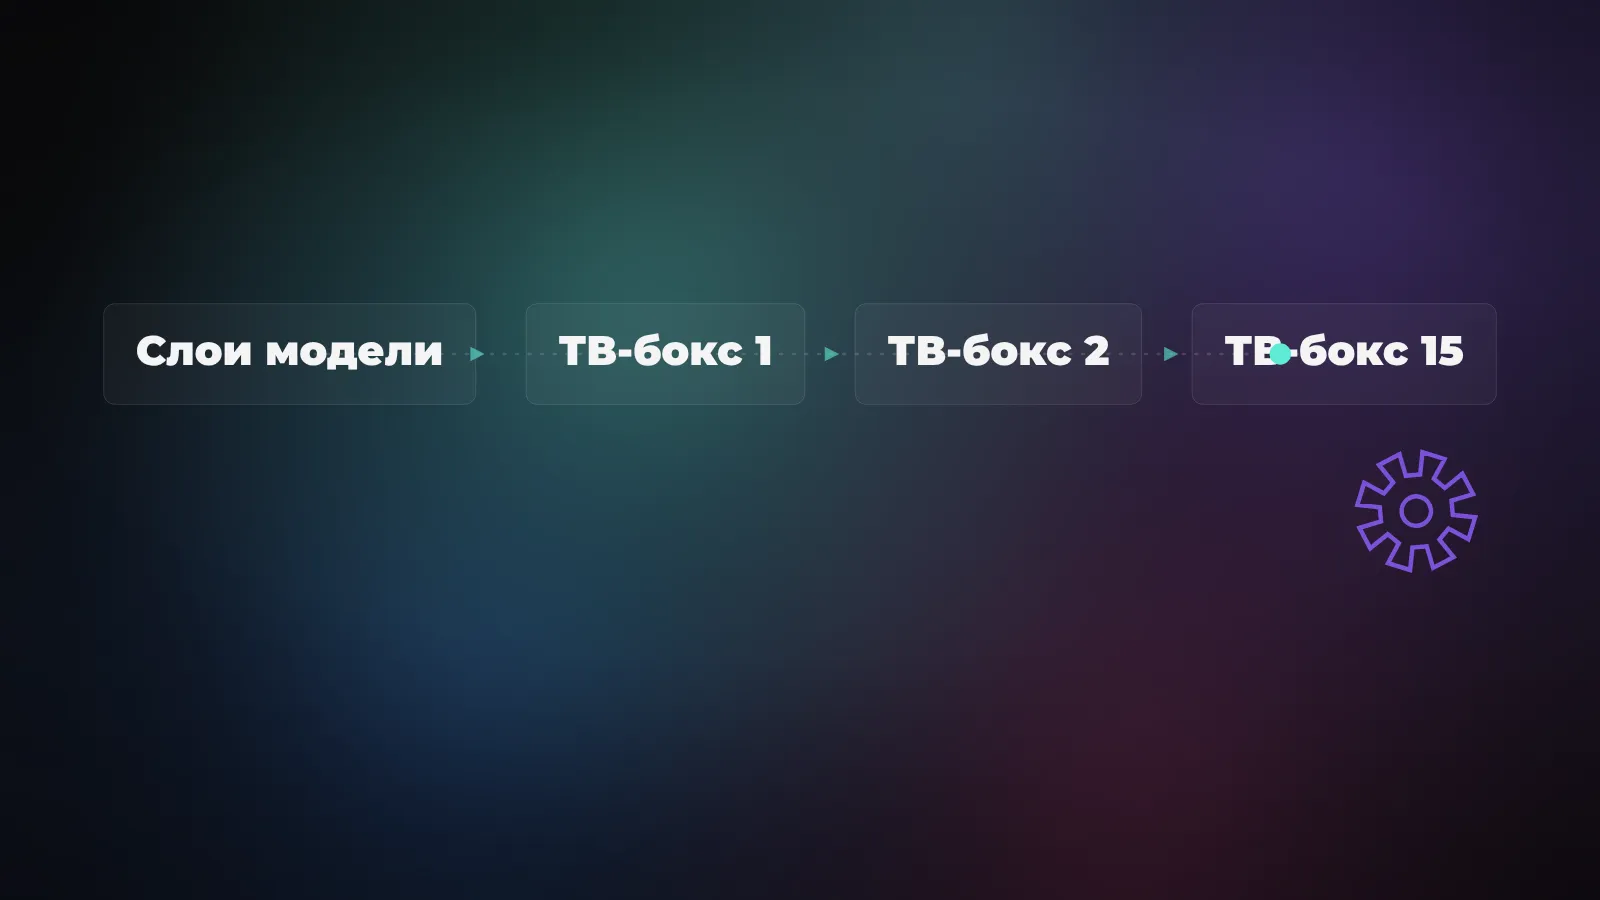
Исследователи купили 15 недорогих Android TV-боксов, примерно по $55 за штуку, и запустили на них Gemma4-26B-A4B. Модель поделили на части: на каждом устройстве лежит небольшой набор её слоёв, а машины передают друг другу промежуточный результат вычислений. Это не 15 самостоятельных копий модели, каждая из которых управляет своей приставкой. Это одна распределённая модель на группе физических устройств.
Скорость в демонстрации - 0,39 токена в секунду. Вспомни, как быстро идёт ответ в обычном чате, и станет ясно: для нормального диалога решение мучительно медленное. Но автономному процессу не обязательно отвечать человеку мгновенно. Он может делать шаги часами. Авторы отдельно оценивают время на полную настройку инференса для похожего железа десятками часов. Эти цифры относятся к их конфигурации, а не к любой камере или холодильнику.
Идея распределить слои большой модели между машинами существовала и раньше. Например, проект Petals описывал совместный запуск больших языковых моделей на оборудовании разных участников. Новизна здесь в неприятном сценарии применения: представь, что оборудование подключили к общей работе без согласия владельцев. Но само видео с приставками показывает вычислительную возможность, а не компрометацию чужих приставок.
Где агент действительно копировал работу дальше
Вторая часть работы - отдельный тест в изолированной сети облачных машин. Исследователи настроили восемь узлов с Android-эмулятором. Агент начинал на одном, находил следующий, передавал нужные файлы и настраивал там сервер для запуска модели. Следующая копия продолжала цепочку. Это уже проверка последовательности действий, похожей на распространение червя, но вся сеть была подготовлена самими исследователями.
Сильнее остальных протестированных открытых моделей справилась GLM-5.2. По данным Anthropic, в четырёх из пяти попыток она дошла до всех восьми узлов, ещё в одной - до семи. Здесь есть важная тонкость, которая теряется в пересказах. Агент GLM-5.2 настраивал запуск Llama3.1-8B, а не собственного веса на каждой приставке. Сам агент работал на отдельном сервере: виртуальным узлам недоставало ресурсов для GLM-5.2. Авторы таким способом сравнивали способность моделей выполнять одинаковую задачу на одинаковом стенде.
Кроме того, доступ к следующим узлам был нарочно упрощён: в испытании открытый порт не требовал аутентификации. Anthropic прямо называет это верхней оценкой вероятности успеха в реальной сети. Превратить результаты стенда в утверждение «GLM-5.2 уже сама заражает любые телевизоры» было бы нечестно. Для настоящей атаки нужны доступные цели, возможность получить исполнение на них и достаточные ресурсы, чтобы новый узел продолжил работу.
Чем такой червь отличается от промпт-инъекции
У нас в блоге уже есть разбор самокопирующейся промпт-инъекции. Там «червь» - вредная инструкция в письме, файле или сообщении. Один агент переписывает её в новый текст, следующий читает и делает то же самое. Веса модели остаются у поставщика сервиса; заражённым носителем служит текст.
В новой работе предмет другой: модель и её программная обвязка потенциально переходят на чужую вычислительную машину или группу машин. На них же запускается инференс - работа модели после обучения. Такой процесс может действовать без обращения к единому облачному API. Поэтому отключить один аккаунт или ключ недостаточно, если устройства уже отданы в управление злоумышленнику. Но до этого сценария исследование не довело реальную сеть пользователей.
Был и более ранний эксперимент: авторы работы AI Agents Enable Adaptive Computer Worms в июне описали испытание адаптивного агента в лабораторной сети Linux, Windows и IoT. Это важный прецедент, а не доказательство массового заражения сегодня. Anthropic добавила конкретный вопрос о том, какое маленькое железо потянет модель и насколько агент способен сам настроить инференс на незнакомой машине.
Почему авторы смотрят именно на бытовые устройства
Дешёвый ТВ-бокс часто включён круглосуточно и незаметен в домашней сети. В лабораторной демонстрации у приставок было по 4 ГБ оперативной памяти. Поодиночке для модели на десятки миллиардов параметров этого недостаточно; сложенные в группу устройства уже держат части весов. Вторая половина проблемы - обновления и настройки безопасности, которые владелец либо не получает, либо не устанавливает.
Anthropic приводит в пример Kimwolf - ботнет, в котором, по данным цитируемых ею исследователей Synthient, было больше двух миллионов устройств, главным образом Android TV-боксов. Это пример масштаба обычного заражения, не найденный у Kimwolf ИИ. Я бы не делал из аналогии новость о «двух миллионах телевизоров с живой нейросетью». Их в исследовании не наблюдали, а страницу Synthient при подготовке этого текста напрямую прочитать не удалось. Поэтому число оставляю только как атрибутированную оценку из Anthropic.
Ещё одно ограничение: наличие AI-чипа внутри умной камеры само по себе не делает её уязвимой или доступной из интернета. Исследователи перечисляют такое железо как потенциальный вычислительный ресурс, а не как список уже взломанных продуктов. Уязвимость зависит от конкретной прошивки, сети и полномочий процесса. Слово «умный» в карточке товара не служит тестом безопасности.
Почему прогноз на конец года - не дата появления червя
В статье есть оценка: при прежнем темпе улучшения небольшие модели могут дотянуться до уровня, достаточного для прохождения упрощённого теста, к концу 2026 года. За основу взят рост по Epoch Capabilities Index - сводному индексу, который агрегирует результаты разных тестов. Сам Epoch объясняет: отдельное значение индекса абстрактно, оно не равно гарантии выполнения конкретной задачи.
Здесь накладываются два порога. Модель должна быть достаточно сообразительной, чтобы пройти всю цепочку без оператора. И достаточно компактной, чтобы поместиться на доступных устройствах. По данным Anthropic, подходящие по размеру маленькие модели пока ошибаются при объединении шагов, а агент, прошедший полный стенд, слишком велик для тех же ТВ-приставок. Указанная дата - экстраполяция возможностей, а не расписание реальной атаки.
К тому же эксперимент сознательно упростил этап получения доступа к узлу. В открытой сети разные прошивки, пароли, настройки доступа и расстояния между устройствами. Никакая линия на графике качества моделей не скажет, сколько именно таких машин можно захватить. Мне нравится, что исследователи написали об этом в явном виде. В пересказе новости эту оговорку обычно съедает слово «уже».
Что можно сделать со своими устройствами сейчас
Ждать доказанного ИИ-червя не требуется. Британский центр кибербезопасности NCSC советует при выборе устройства узнавать срок поддержки, менять предустановленный пароль, включать двухэтапную проверку там, где она есть, и ставить обновления. Если производитель прекратил выпускать патчи, устройство становится плохим соседом для остальных машин в сети, даже если на нём отлично работает YouTube.
Начни с инвентаризации: перечисли ТВ-боксы, камеры, роутеры и прочие постоянно включённые устройства. Проверь модель и страницу поддержки производителя; поставь доступные обновления. Закрой ненужное удалённое управление и доступ из интернета в настройках устройства и маршрутизатора. Неиспользуемую приставку лучше отключить от сети. Если подозреваешь заражение, следуй инструкции производителя по сбросу и обновлению, а после смени связанные с ней учётные данные с другого доверенного устройства.
Для тех, кто отвечает за офисную сеть, главный практический вопрос - какие IoT-машины вообще могут говорить друг с другом и уходить наружу. Anthropic ожидает, что передача крупных весов и постоянный обмен между устройствами оставят необычный сетевой след; это гипотеза о возможном обнаружении, а не универсальная сигнатура любого вредоноса. Отдельная сеть для недоверенной техники и наблюдение за её трафиком усложняют распространение независимо от того, написал логику червя человек или агент.
Вывод у меня простой: на физических ТВ-боксах показали медленный распределённый инференс; в закрытом облачном стенде - способность сильного агента продолжать цепочку между подготовленными узлами. Совместить оба результата в самостоятельное заражение чужих телевизоров ещё предстоит. Пока не наступил этот момент, вполне реальные старые причины взлома - забытая прошивка, слабый пароль и лишний сетевой доступ - никуда не делись.
Источники
- Anthropic, «AI models may be capable of self-replicating without access to a datacenter» (12.10.2026): два эксперимента, ограничения и прогноз
- Guan и соавторы, «AI Agents Enable Adaptive Computer Worms»: предыдущее лабораторное испытание адаптивного червя
- Borzunov и соавторы, «Petals»: распределённый инференс между машинами
- Epoch AI, «Epoch Capabilities Index»: что измеряет сводный индекс
- NCSC, «Smart devices: using them safely in your home»: поддержка, пароли и обновления
- NCSC, «Smart devices: new law helps citizens to choose secure products»: требования к сроку поддержки и паролям в Великобритании