2 ноября 2026 г.
В Cursor подменили расширение Claude Code: как проверить SSH-бэкдор
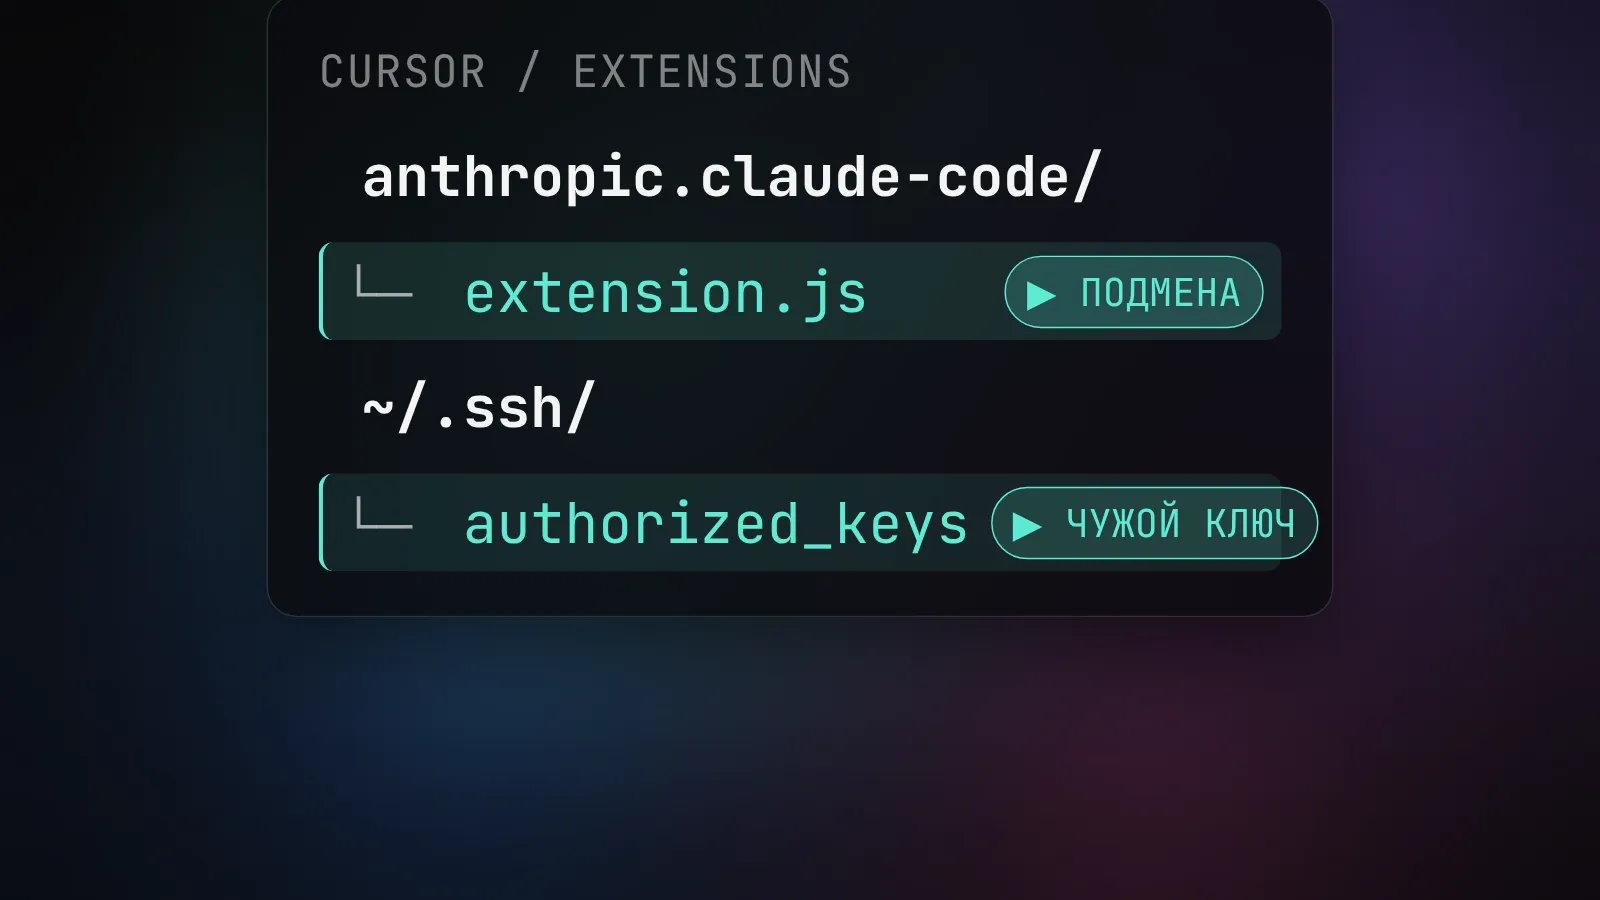

В магазине расширений Cursor подменили пакет Claude Code: вредоносный код пытался закрепить на компьютере SSH-бэкдор. Риск касается тех, кто получил версии 2.1.312 или 2.1.313 через магазин Cursor на macOS или Windows 29 октября 2026 года. Проверь источник обновления и следы на машине; простое удаление расширения не убирает оставленные им файлы.
Меня в этой истории цепляет не слово «Claude», а место подмены. Разработчик видит знакомое имя расширения и привычный редактор. Код загружается раньше, чем он успеет задать агенту первый вопрос. Microsoft разобрала вредоносный модуль, а Cursor опубликовал окно инцидента и инструкцию. Дальше - как отделить риск от паники.
Кого это касается
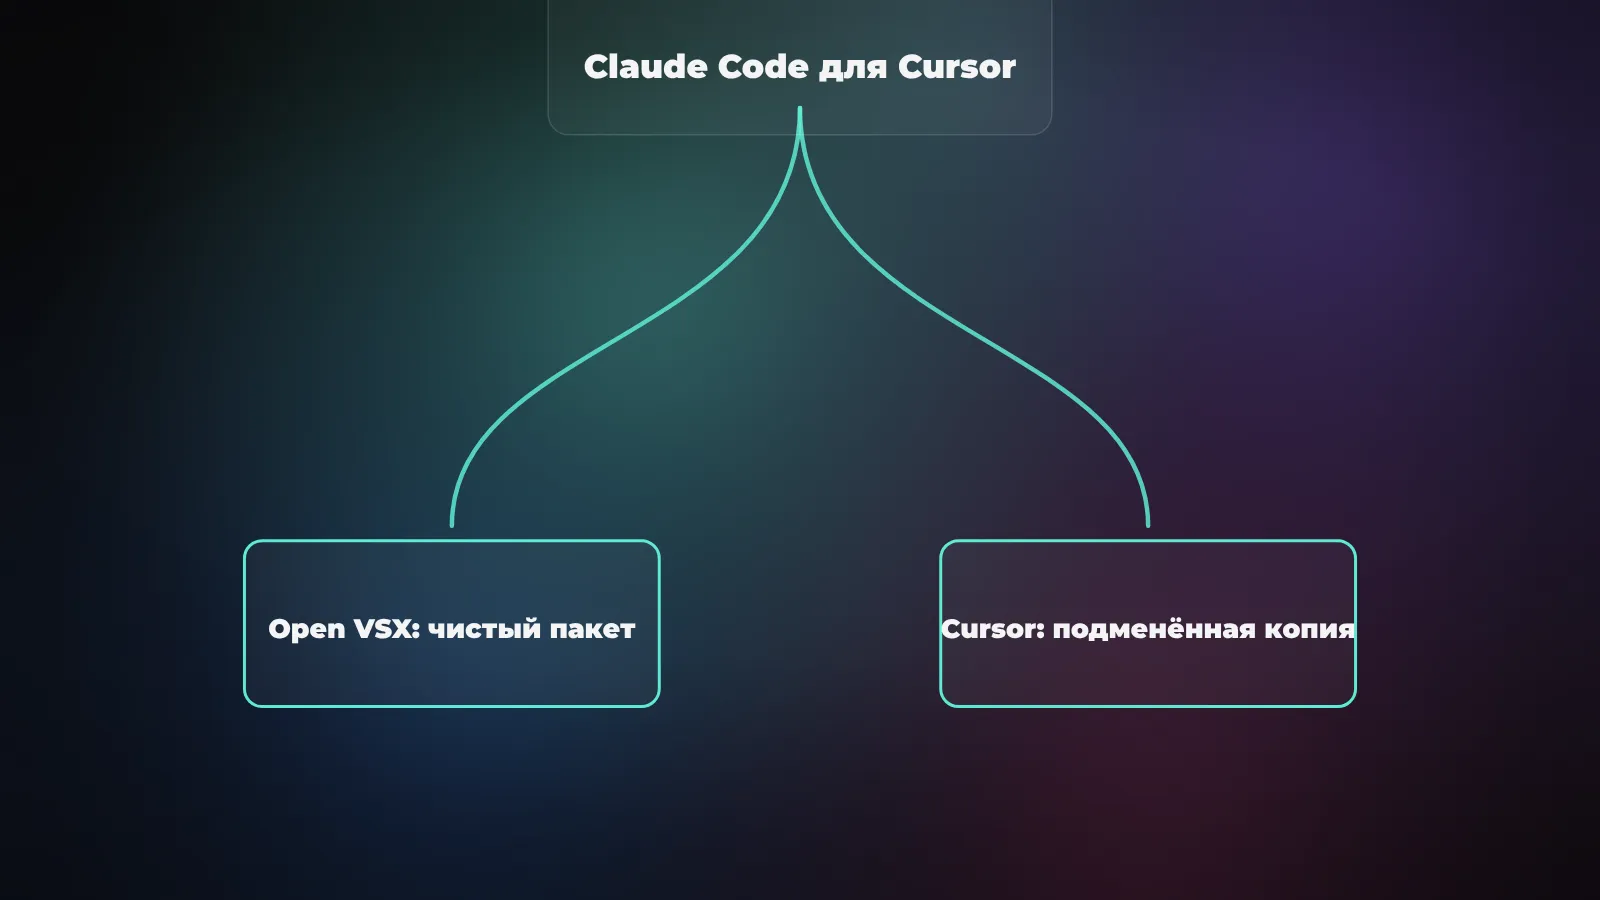
Уведомление Cursor ограничивает инцидент копиями anthropic.claude-code для macOS и Windows, которые магазин Cursor раздавал 29 октября 2026 года примерно с 09:27 до 20:35 UTC. Это две версии: 2.1.312 и 2.1.313. Важно пересечение условий: конкретный магазин, платформа и время скачивания или автоматического обновления. Один номер версии без происхождения пакета диагнозом не служит.
Сам Claude Code как продукт Anthropic от этого не превратился в троян. Microsoft уточнила: заражённых пакетов не было в Microsoft Visual Studio Marketplace и в npm-пакете Claude Code; Anthropic не собирала эти копии. StepSecurity самостоятельно проверила, что версия 2.1.312 из Open VSX была другим, чистым артефактом. Так что «у меня стоит 2.1.312» - повод разбираться, откуда она пришла, а не повод сразу объявлять все свои ключи украденными.
Cursor удалил вредоносные сборки, временно выключил маркетплейс, проверил другие расширения, сменил собственные ключи и вместе с хостером отключил сервер злоумышленника. Это уменьшает риск новых подключений. У машины, на которой уже запускался вредоносный пакет, локальные изменения от этого сами не исчезают. Если ты ставил Claude Code не в Cursor или на другой платформе, не переноси на себя автоматически выводы этого разбора: сначала сверь условия из официального уведомления.
Что делал код внутри расширения
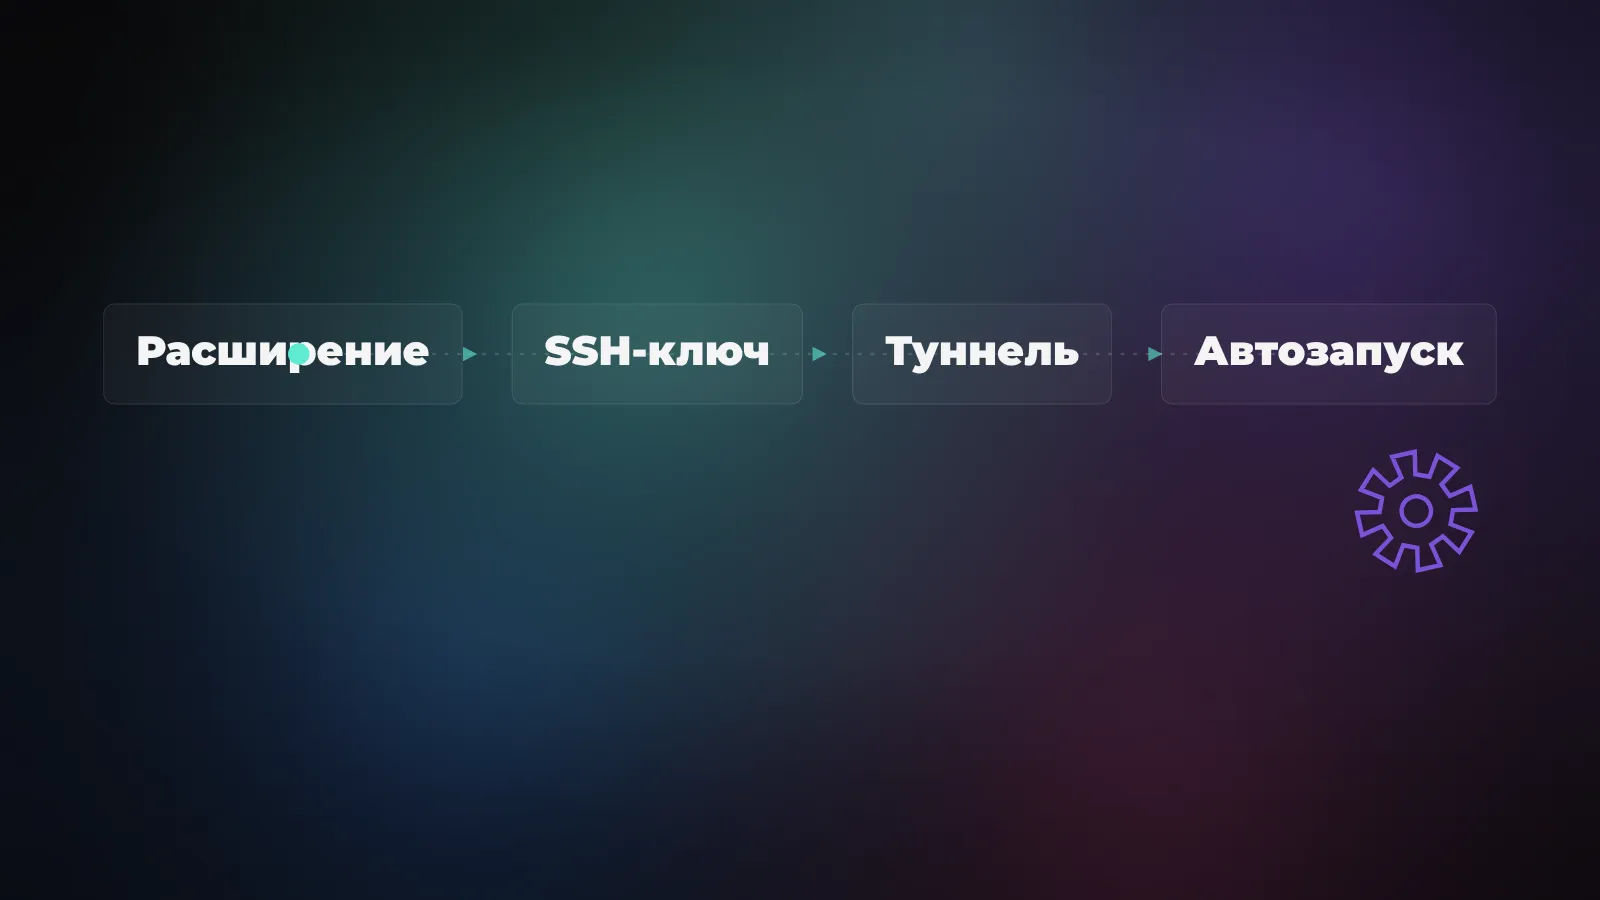
Microsoft восстановила цепочку из внедрённого JavaScript. При загрузке модуля он узнавал имя компьютера и пользователя, систему, рабочий каталог, Git-почту и названия части переменных окружения. Затем пытался дописать чужой публичный SSH-ключ в authorized_keys, включить SSH-сервер, открыть обратный туннель и прописать автозапуск. На macOS для закрепления использовался LaunchAgent, на Windows - запланированная задача или скрипт автозагрузки. Расширение при этом могло продолжать выглядеть рабочим.
StepSecurity сравнила код с чистой сборкой: перед обычным файлом extension.js добавлен отдельный загрузчик. Для запуска не надо ни отправлять сообщение Claude, ни соглашаться на исполнение команды агента. Достаточно загрузки расширения в редакторе. Вот почему стандартное «я ничего опасного не просил» здесь не работает. Это атака через поставку программы, а не через вредоносный промпт в чате.
Названия переменных окружения - важная оговорка. По анализу Microsoft этот этап отправлял имена вроде тех, что содержат KEY или TOKEN, а не значения самих секретов. Но если вход через SSH действительно удался, у атакующего был бы другой способ увидеть доступные пользователю данные. Нельзя честно сказать ни «все токены точно украли», ни «секреты точно в безопасности». Смотри на конкретную машину и журналы.
Насколько бэкдор сработал
Самая полезная деталь здесь неприятно скучная: вредоносная программа содержит ошибки. Cursor сообщает, что на большинстве обычных macOS- и Windows-машин ей не хватало административных прав, чтобы включить SSH. В такой конфигурации туннель не давал злоумышленнику входа. Phorion разобрала macOS-ветку: проверка статуса удалённого входа на стандартной учётной записи ломала дальнейший шаг включения сервера. Это описание определённого пути выполнения, а не сертификат безопасности для каждого пользователя.
Другие действия могли пройти отдельно: чужой ключ в authorized_keys, скрипты автозапуска и сбор сведений о хосте. Microsoft специально разделяет попытки и успех: последовательность в исходном коде не доказывает, что каждый шаг выполнился на каждой машине. Cursor говорит, что сервер злоумышленника уже отключён, но не предлагает считать заражённые устройства чистыми только из-за этого.
Я бы не оценивал риск одним скриншотом списка расширений. Две машины с одинаковой версией могут оказаться разными случаями: одна получила оригинальный файл через другой канал, другая - подменённый пакет; на одной SSH был выключен, на другой уже работал. Отсюда и порядок расследования: сначала источник и время установки, потом следы кода и закрепления, потом вопрос о доступах.
Как проверить машину без запуска подозрительного кода
Начни с истории обновлений Cursor и того, где было установлено расширение. Проверь, был ли скачан пакет в указанное окно. Cursor публикует контрольные суммы подменённых VSIX и модуля extension.js для сверки сохранённого файла. В корпоративной среде пригодятся журналы развертывания, событий редактора и сетевых соединений; если файл уже перезаписан новой версией, нынешняя папка расширения не восстановит вчерашнее состояние.
Второй ориентир - комментарий svc-telemetry у чужого SSH-ключа. На macOS смотри ~/.ssh/authorized_keys, на Windows - файлы authorized_keys обычной учётной записи и администратора. Сначала читай содержимое или следуй официальному разделу проверки Cursor, ничего автоматически не удаляй: можно снести свой рабочий ключ. Сохрани подозрительный файл и метаданные для расследования. Отсутствие строки svc-telemetry в одном файле не доказывает, что пакет не запускался; у атакующего кода есть разные пути отказа, а следы могли измениться.
Ищи также связанные признаки из того же списка Cursor: на macOS файл com.apple.sysmond.plist в пользовательских LaunchAgents, на Windows задачу SysMon или sysmon.cmd в автозагрузке. Имя SysMon само по себе неоднозначно - у легитимного системного мониторинга бывают похожие названия. Сопоставляй содержимое, дату создания, источник расширения и сетевые события, не объявляй любой совпавший текст доказательством взлома.
Что делать при совпадении признаков
Если пакет из окна инцидента запускался и следы совпали, сначала сохрани данные для разбора и изолируй машину от сети. Cursor рекомендует убрать чужой ключ, остановить туннель, удалить механизмы закрепления и оценить необходимость пересборки системы. На странице есть отдельные скрипты очистки для macOS и Windows. Перед запуском скачанного скрипта открой его текст и убедись, что ссылка ведёт на официальное уведомление; эта статья не предлагает запускать команду вслепую.
Просто отключить или удалить расширение недостаточно: оно могло оставить файлы, которые стартуют без редактора. Об этом предупреждает Microsoft. После очистки проверь автозапуск и журнал подключений. При признаках возможного доступа отзывай с чистого устройства ключи и сессии, которые могли быть доступны на поражённой машине. Менять их на той же подозрительной системе - плохая идея: сначала восстанавливаешь доверенную точку, потом вводишь новые секреты.
В маленькой команде удобно разнести три списка: кому раздавался пакет, где его код действительно исполнялся, где есть признаки входа или передачи данных. Не надо автоматически объявлять всех пользователей Cursor жертвами удалённого доступа. Но и ждать публичного подтверждения массового взлома, когда на своей машине уже видишь чужой SSH-ключ, тоже не стоит.
Как уменьшить риск следующего такого обновления
Справка Cursor по расширениям прямо говорит: после установки расширение активируется сразу, а загрузка проходит через собственный прокси маркетплейса. Даже одинаковый идентификатор publisher.extension может вести к разным сборкам в разных реестрах. Проверь издателя и источник, прежде чем разрешать автоматическое обновление инструмента, который работает рядом с кодом и ключами. Знакомое имя - не проверка происхождения файла.
У командных администраторов есть полезная настройка: задержка установки новых версий Marketplace Install Cooldown в настройках безопасности команды. В документации Cursor указан начальный ноль часов, то есть без задержки; админ может выставить окно проверки и добавить список разрешённых расширений. Это не делает обновления безопасными автоматически. Зато даёт время заметить вредоносную публикацию до того, как вся команда получит её одновременно. Локально также можно настроить extensions.installCooldownHours, пока команда не установила общую политику.
Для меня урок такой: контролировать надо не только действия ИИ-агента, но и программу, которая даёт ему инструменты. Запрет на опасные команды в чате не защитит от JavaScript, исполняющегося при старте редактора. Если работаешь с чувствительными репозиториями, разнеси рабочую среду и продакшен-ключи. И после любого сообщения о подмене смотри на канал поставки и артефакт, а не только на название модели или красивый бейдж плагина.
Источники
- Cursor: официальное уведомление, окно инцидента, индикаторы и очистка
- Microsoft Security Research: анализ кода и руководство по расследованию
- StepSecurity: независимое сравнение вредоносного и чистого артефактов
- Phorion: анализ SSH-механизма и ошибки в macOS-ветке
- Cursor Docs: происхождение расширений и настройка задержки обновлений